La NIS2 obliga a las entidades esenciales e importantes a gestionar sus riesgos de ciberseguridad, y no se puede gestionar el riesgo de un activo que no se sabe que existe. El inventario no aparece como una obligación independiente, pero sin él ninguna de las medidas de la NIS2 se sostiene. Un servidor sin registrar no se parchea, un proveedor sin mapear no se evalúa y un portátil olvidado no aparece en el análisis de riesgos.
En este artículo repasamos qué papel juega el inventario de activos en la NIS2, qué pide la normativa en materia de gestión de activos, qué elementos y qué datos hay que recoger, y cómo construirlo y mantenerlo sin depender del trabajo manual.
¿Qué es un inventario de activos en la NIS2?
Un inventario de activos es el registro completo y actualizado de todos los elementos que sostienen la actividad de tu organización y que, si fallan o se ven comprometidos, afectarían a su seguridad o a su continuidad. Cada elemento debe tener un responsable asignado.
La NIS2 no trabaja con una lista cerrada de activos. Su enfoque es de gestión de riesgos, así que un activo es cualquier cosa cuya pérdida, indisponibilidad o manipulación pondría en peligro la red y los sistemas de información de la entidad. Eso incluye lo evidente, como servidores y aplicaciones, y también lo que suele quedar fuera, como los servicios en la nube contratados o los proveedores con acceso a tus sistemas.
La NIS2 mira sobre todo la continuidad. No se trata solo de qué información proteger, sino de qué tiene que seguir funcionando para que la actividad no pare.
¿Qué exige la NIS2 sobre la gestión de activos?
La NIS2 no incluye un control específico titulado inventario de activos, como sí ocurre en otros marcos normativos. Lo que hace es exigir la gestión de activos como una de las medidas mínimas de gestión de riesgos, y el inventario es el primer paso ineludible de esa gestión.
El requisito está en el artículo 21.2 de la Directiva (UE) 2022/2555, que enumera las medidas técnicas y organizativas que deben adoptar las entidades esenciales e importantes. Entre ellas, el apartado i) menciona de forma expresa la seguridad de los recursos humanos, las políticas de control de acceso y la gestión de activos. No se puede controlar el acceso a un activo ni asignarle un responsable si antes no está identificado.
El inventario no solo cumple ese apartado, también sostiene al resto de medidas del artículo 21:
- Análisis de riesgos: evaluar el riesgo exige saber primero sobre qué activos se evalúa.
- Gestión de incidentes: ante un incidente, el inventario permite acotar qué sistemas están afectados y actuar con rapidez.
- Continuidad de negocio: no se puede recuperar un servicio sin conocer los activos de los que depende.
- Seguridad de la cadena de suministro: los proveedores y servicios externos también son activos que hay que registrar y vigilar.
- Gestión de vulnerabilidades: solo se parchea y se actualiza aquello que está inventariado.
Por eso, aunque la normativa no lo diga con esas palabras, un inventario incompleto o desactualizado deja casi todas las obligaciones de la NIS2 en el aire.
¿Qué activos hay que incluir en el inventario?
El error más habitual es reducir el inventario al hardware. La NIS2 protege la red y los sistemas de información en su conjunto, así que el inventario tiene que abarcar todo lo que sostiene el servicio:
- Hardware: portátiles, sobremesas, móviles, servidores, equipos de red y dispositivos de almacenamiento.
- Software y aplicaciones: sistemas operativos, aplicaciones de negocio, herramientas internas y licencias.
- Servicios en la nube y SaaS: correo, CRM, almacenamiento, plataformas de colaboración y cualquier servicio contratado que trate información o soporte una operación.
- Información y datos: bases de datos, ficheros, copias de seguridad y registros, con independencia de dónde residan.
- Redes e infraestructura: conexiones, segmentos de red, sistemas de control y elementos de comunicación que mantienen los servicios en funcionamiento.
- Proveedores y cadena de suministro: terceros con acceso a tus sistemas o de los que depende la prestación del servicio, un punto al que la NIS2 da especial importancia.
- Personas: empleados, colaboradores y proveedores con acceso a los activos, en la medida en que ese acceso hay que controlarlo.
Los servicios en la nube y los proveedores merecen atención especial. Son el origen frecuente del shadow IT, con herramientas contratadas por un equipo sin pasar por el departamento de IT que nunca llegan al inventario, y son también la vía por la que la NIS2 exige vigilar la cadena de suministro.
¿Qué datos debe registrar cada activo?
Registrar solo el nombre del activo no basta ni para gestionar el riesgo ni para responder ante una inspección. Cada entrada debe recoger la información que permite identificar el activo, ubicarlo, saber quién responde por él y qué papel juega en el servicio:
- Identificador único: un código que distinga el activo sin ambigüedad.
- Descripción y tipo: qué es y a qué categoría pertenece.
- Propietario: la persona o rol responsable del activo y de las decisiones sobre su protección.
- Ubicación o entorno: dónde se encuentra físicamente o en qué entorno reside, en el caso de activos lógicos.
- Servicio o proceso al que da soporte: a qué operación esencial o importante está vinculado, para poder medir el impacto si falla.
- Nivel de criticidad: cuánto afectaría a la continuidad del servicio su indisponibilidad o compromiso.
- Estado: si está activo, en reparación, en stock o dado de baja.
- Fechas de alta y de última revisión: desde cuándo está registrado y cuándo se verificó por última vez.
¿Cómo hacer el inventario de activos paso a paso?
Construir el inventario desde cero es más llevadero si se aborda por fases en lugar de intentar catalogarlo todo de golpe. Estos cinco pasos ordenan el trabajo.
1. Definir el alcance y las entidades afectadas
Antes de listar nada, aclara si tu organización es una entidad esencial o importante, porque de ahí depende el nivel de exigencia y de supervisión. Después delimita qué actividades, procesos y ubicaciones entran en el perímetro regulado. Esa frontera es la que decide qué se inventaría y qué no.
Un alcance mal definido se paga en las dos direcciones. Si se queda corto, dejas activos críticos sin registrar. Si se pasa de ancho, mantienes información que no aporta y solo genera trabajo. Déjalo por escrito y úsalo como filtro cada vez que dudes.
2. Identificar y descubrir los activos
Aquí el inventario se gana o se pierde, porque lo que no se detecta ahora queda desprotegido para siempre. El error clásico es preguntar a cada responsable qué tiene y dar por buena la respuesta. El shadow IT, el servidor heredado o el portátil olvidado en un cajón no aparecen en esa lista, y son justo la vía por la que suele entrar un incidente.
Para no dejarte nada, combina el descubrimiento automático con el cruce de fuentes que ya existen en la empresa:
- Herramientas de descubrimiento: que escanean la red y detectan en tiempo real los dispositivos y el software conectados.
- Registros de compras y contratos: para cazar hardware y licencias que quizá ya nadie usa pero siguen dados de alta.
- Facturas de SaaS y de proveedores cloud: la mejor pista para destapar aplicaciones contratadas fuera del radar de IT.
- Altas y bajas de RRHH: que revelan a quién se asignó cada equipo y qué accesos siguen abiertos.
El escaneo automático hace el grueso del trabajo, pero es el cruce con esas otras fuentes lo que saca a la luz lo que ninguna herramienta ve por sí sola, como un proveedor que accede a tus sistemas sin tener un solo dispositivo dentro de tu red.
3. Asignar un propietario a cada activo
El propietario de un activo no es quien lo usa, sino quien responde por su protección. El portátil lo usa un comercial, pero de su cifrado y su baja responde un rol concreto, y es ese rol el que hay que registrar.
Asigna la propiedad a un puesto, no a una persona. Si la atas a un nombre, el día que se va te quedas con un activo huérfano. Vinculada a un rol, la propiedad sobrevive a la rotación. Y como la NIS2 hace recaer la responsabilidad última en la dirección, esta columna es la que enlaza cada activo con quien rinde cuentas arriba.
4. Clasificar los activos según su criticidad
No todos los activos pesan lo mismo, y tratarlos por igual es la forma más rápida de malgastar recursos. La NIS2 no impone una escala concreta, pero sí espera que sepas priorizar según el impacto en la continuidad de la actividad. Una escala de tres niveles suele bastar:
- Crítico: su caída detiene una operación esencial o importante.
- Medio: su fallo entorpece la actividad, pero hay alternativa o margen de reacción.
- Bajo: su indisponibilidad apenas afecta al día a día.
El matiz que casi todo el mundo pasa por alto es la dependencia. Un activo puede parecer menor por sí solo y ser crítico porque otros se apoyan en él, como un servidor de identidad del que cuelga el acceso a todo lo demás. Clasifica mirando no solo lo que hace el activo, sino lo que se cae con él.
5. Mantener el inventario actualizado
Un inventario impecable el día que nace deja de valer enseguida si nadie lo mantiene vivo. Hace falta una periodicidad de revisión y, sobre todo, un proceso que traslade altas, bajas y cambios de propietario en cuanto ocurren, no meses después.
La vía más fiable es vincular el inventario con las altas y bajas de personal. Así, cuando alguien se incorpora, su equipo queda registrado desde el primer día, y cuando alguien se va, su activo se marca para devolución sin que nadie tenga que acordarse. Ese enganche con la realidad es lo que separa un inventario que sirve de una foto vieja.
¿Cómo construir y mantener el inventario con Factorial IT?
Factorial IT ataca el problema de raíz del inventario, que es la distancia entre lo que está documentado y lo que de verdad está en uso. En lugar de sostener una hoja de cálculo a mano, la plataforma descubre y cataloga de forma automática los dispositivos y el software de la organización, y mantiene un inventario en tiempo real de cada activo.
Cada elemento del catálogo incluye la información que necesitas para gestionar el riesgo y demostrar cumplimiento:
- Propietario, estado y coste: quién responde por cada dispositivo, en qué situación está y cuánto cuesta, disponible en segundos.
- Trazabilidad de altas y bajas: cualquier cambio queda registrado, de modo que el histórico refleja la evolución real del parque.
- Ciclo de vida completo: desde la incorporación del equipo hasta su baja controlada, sin activos fuera de soporte que se pierdan del radar.
- Evidencia exportable: informes y registros que se generan solos y sirven como prueba ante una auditoría o una inspección.
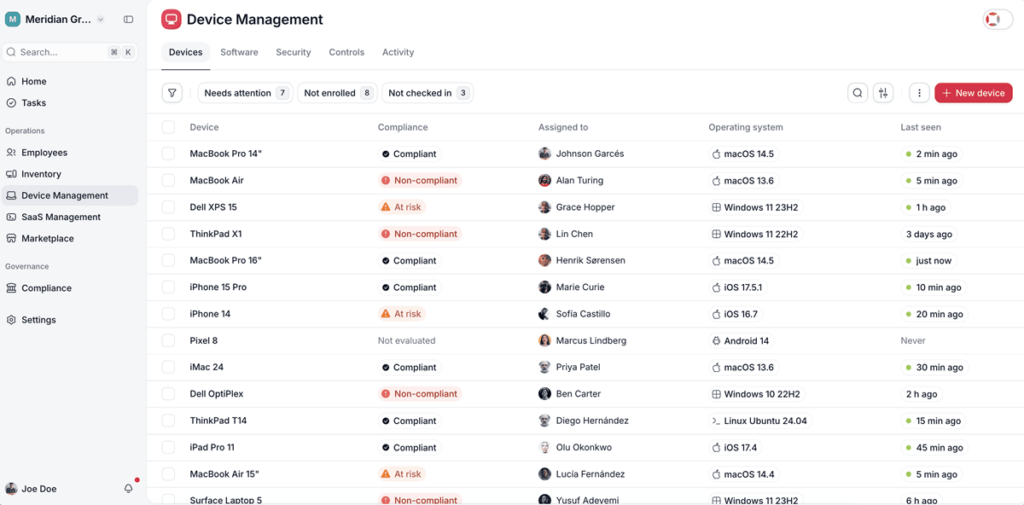
La diferencia de fondo está en la conexión con el software de RRHH. Al vincular el inventario con las altas y bajas de personal, quien se incorpora recibe su equipo registrado desde el primer día, y quien se va deja el activo marcado para devolución sin pasos manuales. Ese vínculo es lo que mantiene el inventario sincronizado con la realidad, que es justo donde fallan la mayoría de los inventarios cuando llega la hora de rendir cuentas.
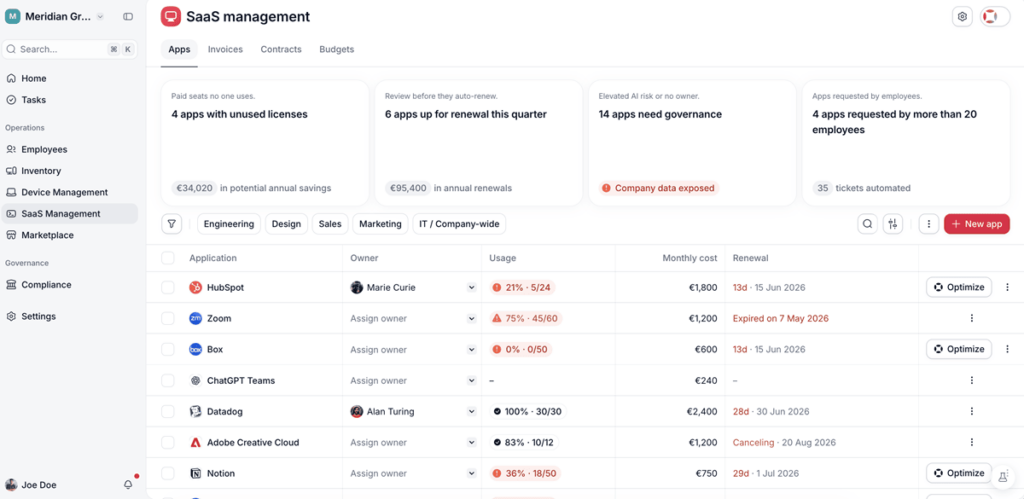
Conviene ser claro con el alcance. Factorial IT cubre el inventario y el ciclo de vida de los activos tecnológicos, que es una parte del rompecabezas de la NIS2 y no su totalidad. La gestión de riesgos, la notificación de incidentes o la seguridad de la cadena de suministro requieren otras piezas. Si quieres saber más sobre esto, puedes leer nuestro artículo sobre cómo Factorial IT ayuda a cumplir con la NIS2.