La ISO 27001 no se certifica con una herramienta. Se certifica con un sistema de gestión de seguridad de la información, y ese sistema se apoya en decisiones de dirección, un análisis de riesgos, procedimientos documentados y el estado real de tus dispositivos y accesos. Ninguna plataforma cubre las cuatro cosas.
Lo que sí resuelve una herramienta es la parte que depende de datos: qué equipos tienes, en qué estado están, quién tiene acceso a qué y desde cuándo. En el Anexo A esos son los controles que más tiempo consumen, porque casi ninguna organización tiene el dato a mano y son los únicos que no se resuelven escribiendo un documento.
En este artículo verás qué controles del Anexo A cubre Factorial IT, con qué evidencia concreta, y cómo abordar la parte que no cubrimos, empezando por el propio sistema de gestión.
Ninguna herramienta certifica la ISO 27001
La certificación en la ISO 27001 la emite una entidad acreditada después de auditar tu sistema de gestión, no tu software. Cualquier proveedor que te enseñe una tabla con los 93 controles del Anexo A en verde está rellenando casillas, porque más de la mitad de esos controles no dependen de ninguna herramienta.
La norma tiene dos capas y conviene separarlas desde el principio:
- La primera capa es el sistema de gestión, lo que la norma llama SGSI. Son las cláusulas 4 a 10, y ahí viven el alcance, el liderazgo de la dirección, el análisis de riesgos, la declaración de aplicabilidad, las auditorías internas y la revisión por la dirección. Nada de eso es software. Un documento que no aprueba nadie no vale como evidencia, y ninguna plataforma puede aprobarlo por ti.
- La segunda capa son los controles del Anexo A, las medidas concretas que el análisis de riesgos decide aplicar. Una parte de esos controles se demuestra con documentación y proceso. Otra parte se demuestra con el estado real de la flota de dispositivos, y esa es la que consume el tiempo y la que el auditor comprueba dato a dato.
Factorial IT trabaja en esa segunda capa. No gestiona tu SGSI, no hace tu análisis de riesgos y no te certifica. Lo que hace es que los controles técnicos del Anexo A que dependen de tus dispositivos y accesos generen su evidencia solos, con fecha, para que lleguen a la auditoría ya cerrados.
¿Por qué un inventario en Excel no aguanta una auditoría?
El problema no es que el Excel no funcione. El problema es que empieza a caducar el día que exportas la información de la flota de dispositivos. El auditor de certificación no pregunta si tienes una política de cifrado, pregunta en qué porcentaje de la flota está activo el cifrado y a qué fecha se comprobó. Un documento estático no responde a esa pregunta, y en la ISO ese detalle pesa más que en cualquier otra norma, porque el auditor vuelve. Después de la certificación inicial hay una auditoría de seguimiento cada año y una recertificación cada tres años.
| Lo que el auditor mira | Inventario en Excel | Factorial IT |
|---|---|---|
| Actualización del dato | Manual, cuando alguien se acuerda | En tiempo real, sin intervención |
| Fecha de la evidencia | La del día que se exportó | La del momento en que se consulta |
| Cobertura de la flota | Los equipos que alguien recordó añadir | Todos los que reportan estado |
| Equipos no conformes | Hay que cruzarlos a mano | Listado nominal con fecha de detección |
| Baja de un empleado | Se reconstruye a posteriori | Queda registrada sola |
| Auditoría de seguimiento anual | Se repite el trabajo cada vez | El dato ya está generado |
¿Qué parte del problema resuelve Factorial IT?
El Anexo A de la ISO 27001 en su versión de 2022 recoge 93 controles repartidos en cuatro bloques: organizativo, de personas, físico y tecnológico. La mayoría se demuestran con documentación y proceso, una política aprobada, un procedimiento escrito, un acta. Alrededor de veinte no se demuestran así. Se demuestran con el estado real de la flota y de los accesos, y son los que el auditor comprueba dato a dato.
Esa es nuestra parte. Factorial IT no gestiona tu SGSI, no hace tu análisis de riesgos y no te certifica, y tampoco sustituye al consultor que redacta las políticas ni al auditor que emite el certificado. Lo que hace es que esos quince controles técnicos generen su evidencia solos, con fecha, para que lleguen a la auditoría ya cerrados.
Los agrupamos en seis bloques. Los seis cubren lo que más tiempo consume y lo único del expediente que no se resuelve escribiendo un documento.
Los controles del Anexo A que cubre Factorial IT
Estos son los seis bloques donde Factorial IT genera evidencia. Cada uno recoge qué pide la norma, dónde suele quedarse corta la prueba y qué aporta Factorial IT.
| Control (Anexo A) | ¿Qué exige? | La evidencia que necesitas | ¿Cómo la produce Factorial? |
|---|---|---|---|
| Inventario de activos (A.5.9, A.5.10, A.5.11) | Inventario de activos con un propietario identificado para cada uno | Inventario con fecha y propietario asignado a cada equipo | Inventario en tiempo real de flota mixta macOS, Windows, Linux, iOS y Android, con cada dispositivo vinculado a persona, equipo y departamento |
| Control de accesos y gestión de identidades (A.5.15, A.5.16, A.5.18, A.6.5, A.8.2) | Ciclo de vida de las identidades, privilegio mínimo y retirada de accesos a la salida | Registro fechado de altas, cambios y retiradas, con el tiempo entre la baja y el corte del último acceso | Alta y baja disparadas desde el evento de RRHH, con retirada de accesos, bloqueo del dispositivo y liberación de licencias en el mismo momento |
| Cifrado y configuración segura (A.8.24, A.8.9, A.8.1) | Uso de criptografía y configuración segura de los dispositivos de usuario, aplicados y verificados | Porcentaje de la flota con cifrado activo a una fecha concreta y lista nominal de equipos no conformes | Aplicación y verificación de FileVault y BitLocker y políticas de configuración por rol, con detección y corrección automática de desviaciones |
| Gestión de vulnerabilidades y actualizaciones (A.8.8) | Detección, evaluación y remediación de las vulnerabilidades técnicas conocidas | Nivel de parche por equipo, tiempo medio de aplicación y lista de sistemas fuera de soporte | Seguimiento de versiones, políticas de actualización y detección de vulnerabilidades conocidas y software fuera de soporte |
| Protección frente a código malicioso (A.8.7) | Protección contra el malware desplegada y activa en todos los equipos | Cobertura real del agente, equipo por equipo, con fecha | Verificación del estado del agente en cada dispositivo, con integración con SentinelOne y ThreatDown, y señalización de los que no lo tienen |
| Registro de eventos y respuesta a incidentes (A.8.15, A.5.26) | Registro de los eventos de seguridad y respuesta a los incidentes según un proceso definido | El alcance del incidente y la traza de la respuesta, con horas | La consola devuelve al instante el usuario del equipo afectado, sus accesos, sus aplicaciones y el histórico de acciones, con bloqueo y borrado remoto |
1. Inventario de activos
¿Qué exige la norma? Un inventario de los activos de información y de los activos asociados, con un propietario identificado para cada uno (A.5.9), unas reglas de uso aceptable (A.5.10) y la devolución de los activos cuando alguien sale de la organización (A.5.11).
¿Dónde se falla normalmente? Casi todo el mundo tiene una lista de equipos. Casi nadie la tiene vinculada a personas, y sin esa vinculación no se puede demostrar ni la retirada de accesos ni el alcance de un incidente. Hay un segundo problema propio de la ISO, y es que el inventario de activos es la entrada del análisis de riesgos y de la declaración de aplicabilidad. Si está incompleto, arrastra el error a todo el sistema de gestión.
¿Qué hace Factorial IT? Inventario en tiempo real de flota mixta macOS, Windows, Linux, iOS y Android desde una sola consola, con hardware, software instalado y versiones. Cada dispositivo queda vinculado a una persona, un equipo y un departamento a través de la conexión con el sistema de RRHH. El inventario incorpora además las aplicaciones SaaS realmente en uso, incluidas las contratadas fuera de IT.
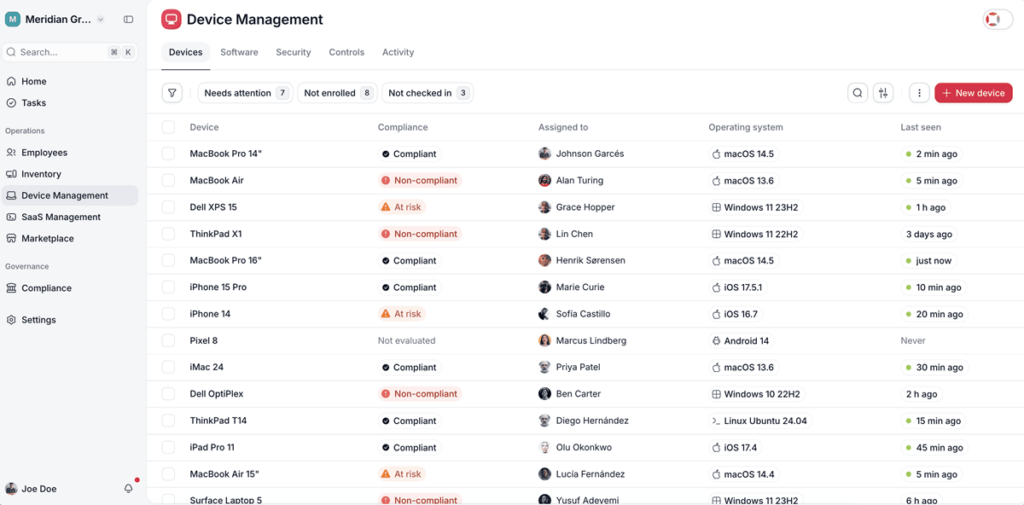
La evidencia que genera Factorial IT: inventario descargable con fecha, propietario por activo y porcentaje de cobertura del reporte.
2. Control de accesos y gestión de identidades
¿Qué exige la norma? Un control de accesos definido (A.5.15), una gestión del ciclo de vida de las identidades (A.5.16), la provisión, revisión y retirada de los derechos de acceso (A.5.18), las responsabilidades cuando alguien cambia de puesto o sale (A.6.5) y el control específico de los accesos privilegiados (A.8.2).
¿Dónde se falla normalmente? El procedimiento de baja está escrito. Lo que no existe es la prueba de su ejecución. Casi ninguna empresa sabe decir cuántas horas pasaron, en las últimas doce salidas, entre el último día del empleado y el corte del último acceso. Eso es exactamente lo que revisa el auditor, y lo que más se repite en una no conformidad.
¿Qué hace Factorial IT? El alta y la baja se disparan desde el evento del software de RRHH. Al entrar alguien, se aprovisionan cuentas y accesos según su rol. Al salir, se retiran los accesos, se bloquea el dispositivo y se liberan las licencias.
La evidencia que genera Factorial IT: Registro con fechas de altas, cambios y retiradas, y el tiempo transcurrido entre la baja en RRHH y el corte del último acceso.
3. Cifrado y configuración segura
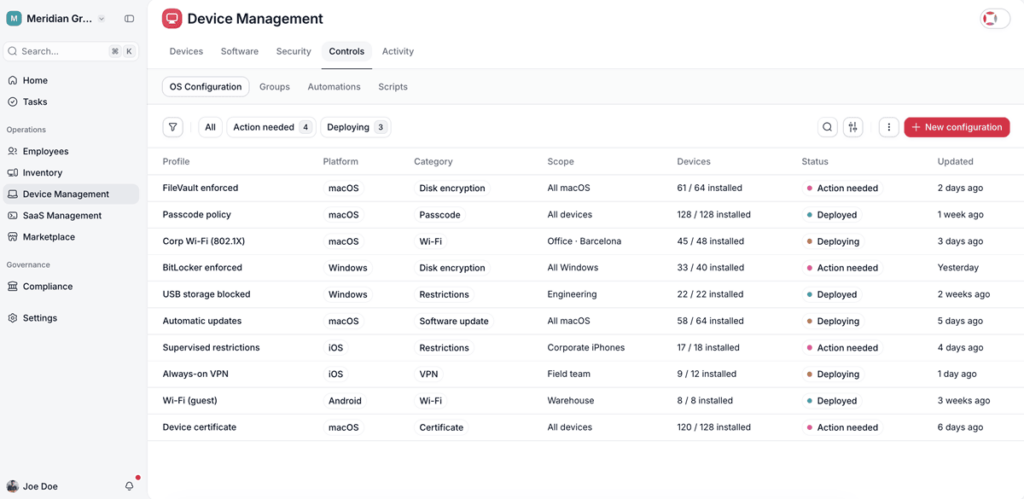
¿Qué exige la norma? El uso de criptografía según una política definida (A.8.24), una gestión de la configuración de los sistemas (A.8.9) y la protección de los dispositivos de usuario final (A.8.1).
¿Dónde se falla normalmente? Existe la política que ordena el cifrado, pero no existe el dato de qué porcentaje de la flota lo tiene activo hoy, ni la lista nominal de los equipos que no lo tienen activo. El auditor pide ese porcentaje y esa lista, no la política.
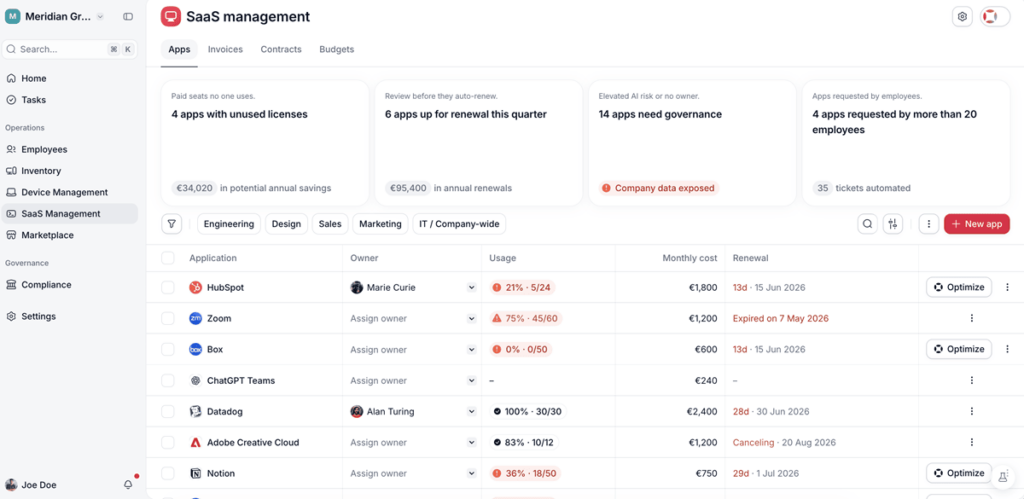
¿Qué hace Factorial IT? Aplicación y verificación de FileVault y BitLocker en toda la flota. Políticas de configuración por rol, sistema operativo o estado de seguridad, con firewall, bloqueo de sesión, política de contraseñas y restricciones de periféricos. Las desviaciones se detectan y se corrigen de forma automática.
La evidencia que genera Factorial IT: Porcentaje de conformidad por regla a una fecha concreta, equipos no conformes y traza de las remediaciones.
4. Gestión de vulnerabilidades y actualizaciones
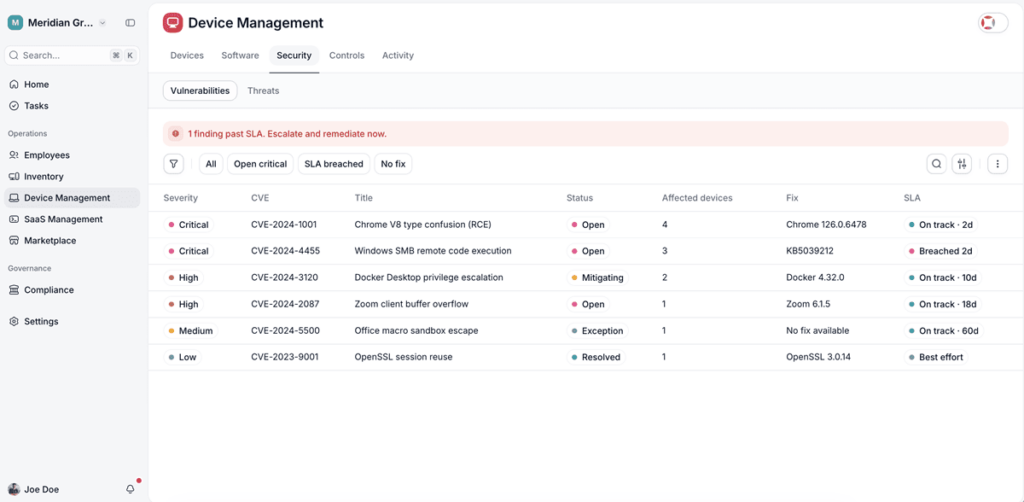
¿Qué exige la norma? La gestión de las vulnerabilidades técnicas conocidas, que incluye detectarlas, evaluarlas y aplicar las medidas oportunas (A.8.8).
¿Dónde se falla normalmente? Se parchea, pero no se puede acreditar el tiempo medio de aplicación ni identificar los sistemas que ya están fuera de soporte. El auditor busca el proceso y el dato concreto.
¿Qué hace Factorial IT? Seguimiento de versiones de sistema operativo y aplicaciones, políticas de actualización, detección de vulnerabilidades conocidas por equipo con su estado de remediación y detección de software fuera de soporte.
La evidencia que genera Factorial IT: Nivel de parche por dispositivo, tiempo medio de aplicación y listado de sistemas sin soporte.
5. Protección frente a código malicioso
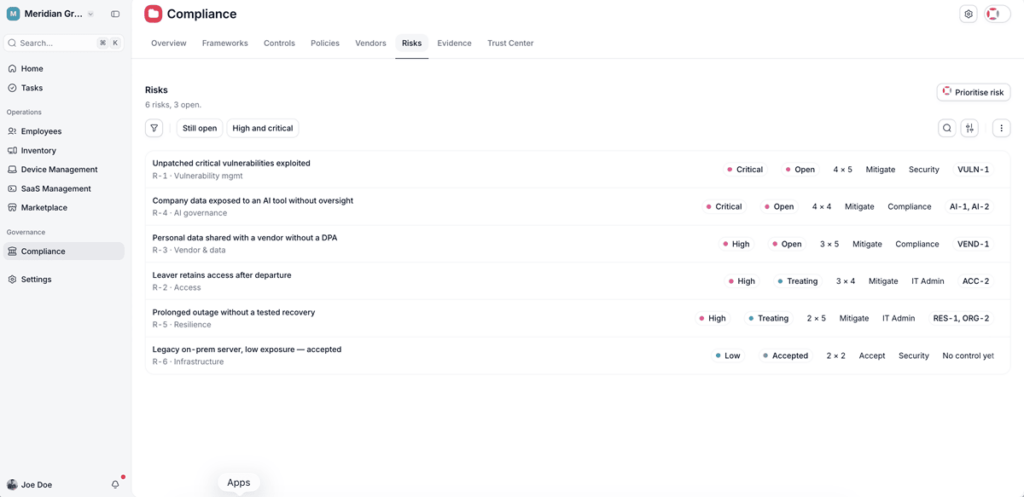
¿Qué exige la norma? Protección contra el malware desplegada y activa en todos los equipos (A.8.7).
¿Dónde se falla normalmente? Se enseña la factura del antivirus, pero lo que realmente se verifica es el despliegue efectivo, y casi siempre hay entre un 3% y un 8% de equipos sin agente o con el agente parado.
¿Qué hace Factorial IT? Aquí conviene ser precisos. Factorial IT no es el antivirus. Es la capa que demuestra que está y que funciona. Integración con SentinelOne y ThreatDown, con verificación del estado del agente en cada dispositivo y señalización de los que no lo tienen.
La evidencia que genera Factorial IT: Cobertura efectiva del antimalware, equipo por equipo, con fecha.
6. Registro de eventos y respuesta a incidentes
¿Qué exige la norma? El registro de los eventos relevantes de seguridad (A.8.15) y una respuesta a los incidentes de seguridad de la información conforme a un proceso definido (A.5.26).
¿Dónde se falla normalmente? No en detectar, sino en acotar y en dejar traza. La pregunta que bloquea la respuesta es qué datos, qué accesos y qué sistemas estaban al alcance del equipo comprometido, y luego qué se hizo y a qué hora.
¿Qué hace Factorial IT? Cuando un incidente afecta a un dispositivo, la consola devuelve al instante el usuario, sus accesos, sus aplicaciones y el histórico de acciones sobre el equipo. Incluye bloqueo y borrado remoto, con traza de cada acción.
La evidencia que genera Factorial IT: El alcance del incidente y la traza de la respuesta, con horas.
Donde Factorial IT hace la parte difícil
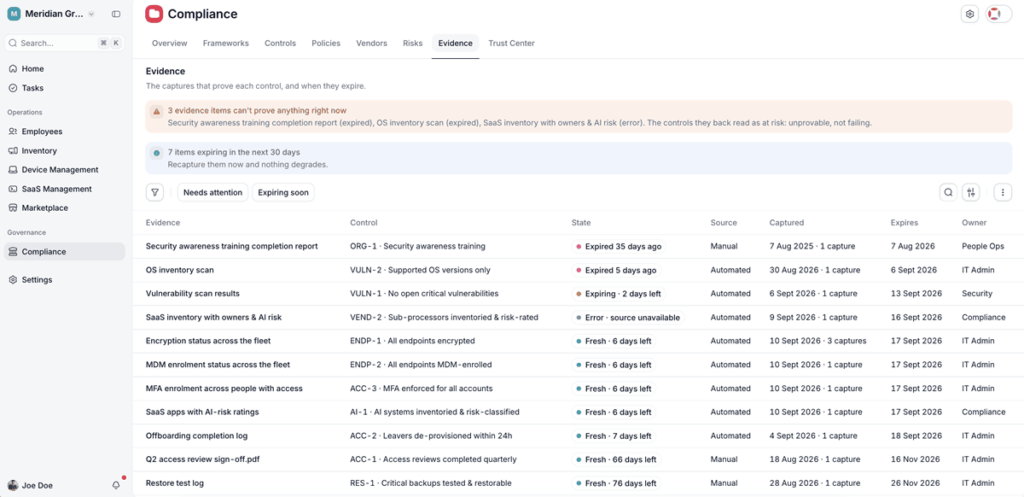
Además de los seis bloques anteriores, hay tres controles donde Factorial IT resuelve la parte que depende de datos pero no el control entero. No quedan del todo fuera, como los del apartado siguiente, ni se cubren enteros, como los seis de la tabla anterior. En estos tres la herramienta aporta una pieza concreta, y la otra pieza la pone un proveedor externo o un proceso interno.
| Control (Anexo A) | ¿Qué exige? | ¿Qué parte cubre Factorial? | ¿Qué parte no? |
|---|---|---|---|
| Autenticación segura (A.8.5) | MFA y autenticación segura donde el riesgo lo requiera, con prueba de en qué cuentas está activa | La visibilidad de qué cuentas tienen la MFA activa, reunida desde el proveedor de identidad | La MFA en sí, que la aporta Google Workspace, Microsoft Entra ID u otro |
| Revisión de los derechos de acceso (A.5.18) | Comprobar cada cierto tiempo que cada persona conserva solo los permisos que necesita | El inventario de accesos por persona y la ejecución de la retirada | El circuito formal de recertificación con un responsable que revisa y firma |
| Servicios en la nube y proveedores (A.5.23, A.5.19) | Conocer y evaluar el riesgo de los proveedores y de los servicios cloud en uso | El inventario real de los servicios en uso, incluido el shadow IT | La evaluación y contratación de cada proveedor, que es un proceso de negocio |
1. Autenticación segura (A.8.5)
La autenticación multifactor la proporciona tu proveedor de identidad, que es donde tus empleados inician sesión. Factorial IT no sustituye a ese proveedor ni activa la MFA por su cuenta.
Donde ayuda es en la parte de control. La norma no solo exige tener la MFA activa, exige poder demostrar en qué cuentas lo está, y esa foto suele estar repartida entre varias herramientas. La integración con el proveedor de identidad reúne esa información en un solo sitio, que es lo que el auditor pide ver.
2. Revisión de los derechos de acceso (A.5.18)
Este control tiene dos caras. Una es tener la lista de quién accede a qué, y esa cara ya la resuelve el bloque de control de accesos, con el inventario por persona siempre al día y la retirada ejecutada desde el evento de RRHH. La otra cara es el proceso formal de recertificación, en el que cada cierto tiempo un responsable revisa los accesos de su equipo y deja constancia firmada de que los aprueba.
Esa segunda cara es la que Factorial IT no aporta, porque no es un dato sino un circuito de aprobación con personas que validan. Lo que sí acorta es el trabajo previo, ya que ese responsable llega a la revisión con la lista de accesos por persona ya montada en lugar de reconstruirla a mano.
3. Servicios en la nube y proveedores (A.5.23, A.5.19)
Controlar el riesgo que entra por tus proveedores tiene dos partes, saber qué servicios usas de verdad y evaluar a esos proveedores con las debidas garantías.
La primera parte se apoya en un dato que Factorial IT ya tiene, el inventario de aplicaciones SaaS realmente en uso, incluido el shadow IT contratado fuera de IT. Ese inventario es el punto de partida del control, porque no puedes valorar el riesgo de un proveedor que ni sabías que estabas usando. La segunda parte, la evaluación y la contratación de cada proveedor con sus cláusulas y sus garantías, es un proceso de negocio y queda fuera de la herramienta.
Lo que Factorial IT no cubre, y cómo abordarlo
Estas cuatro áreas quedan fuera de Factorial IT, porque ninguna herramienta de esta categoría cubre los 93 controles de la norma. Aun así, saber cómo abordarlas y en qué orden es lo que separa un proyecto de seis semanas de uno de seis meses.
| Área | ¿Por qué no es software? | ¿Qué te ahorra Factorial IT? |
|---|---|---|
| El SGSI, el análisis de riesgos y la Declaración de Aplicabilidad | Son decisiones de dirección y documentos que alguien tiene que aprobar y firmar | El inventario de activos, que es por donde arranca el análisis de riesgos, y la evidencia técnica que rellena la parte de aplicación del SoA |
| Formación y concienciación (A.6.3) | Requiere una plataforma de formación con seguimiento por empleado | El listado de empleados por departamento que alimenta esa plataforma |
| Seguridad física y del entorno (A.7) | Son controles sobre instalaciones, accesos físicos y equipamiento del edificio, otra capa distinta al puesto de trabajo | El inventario de dispositivos con su responsable y el borrado remoto que acredita la eliminación segura del equipo |
| Copias de seguridad, continuidad y seguridad de red | Son servidores, red e instalaciones, más un plan que se redacta y se ensaya, no el puesto de trabajo | El inventario de sistemas sobre el que se decide qué es crítico |
1. El SGSI, el análisis de riesgos y la Declaración de Aplicabilidad
Esto no es software porque son decisiones de dirección y documentos que alguien tiene que aprobar. La política de seguridad, el análisis de riesgos, el plan de tratamiento, la auditoría interna y la revisión por la dirección son el corazón del sistema de gestión, y ninguna herramienta puede firmarlos por ti.
La forma de abordarlo es con una consultora. Para una empresa de menos de 300 personas es un proyecto de cuatro a seis semanas, y debería entregarte cosas concretas.
- El alcance del sistema de gestión.
- La política de seguridad y la asignación de roles con nombres y apellidos.
- El análisis de riesgos sobre los activos críticos y su plan de tratamiento.
- La Declaración de Aplicabilidad, que justifica control por control qué se aplica y por qué.
- El acta de aprobación de la dirección y la primera auditoría interna.
2. Formación y concienciación (A.6.3)
La norma pide que los empleados reciban formación en seguridad adecuada a su puesto y que puedas demostrarlo. Eso queda fuera de Factorial IT, porque para darla hace falta una plataforma específica que registre quién ha completado cada curso.
Es la medida más barata de todas y, a la vez, la que más se suele retrasar. Una plataforma de simulación de phishing y microformación cuesta poco por empleado y año, y lo único que se audita es que exista el registro de quién ha hecho la formación. Se contrata una vez y apenas requiere seguimiento. Su único mantenimiento real es tener al día la lista de empleados que la alimenta, ordenada por departamento, que es justo la que Factorial IT ya mantiene en lugar de llevarse a mano en una hoja aparte.
3. Seguridad física y del entorno (A.7)
Todo el bloque A.7 trata de proteger el sitio donde están los sistemas, con las áreas seguras, el control de acceso físico a las instalaciones, la protección del equipamiento y la eliminación segura del material. Es una capa de edificio e instalaciones, no de puesto de trabajo, y por eso queda fuera de la herramienta.
La mayoría de estos controles se resuelven con medidas organizativas y físicas de bajo coste cuando tienes oficina, y si trabajas en remoto el alcance se reduce y se justifica esa reducción en la declaración de aplicabilidad. Donde Factorial IT aporta algo es en el extremo que toca al dispositivo. Cada equipo está vinculado a un responsable y a su ubicación, y el borrado remoto deja constancia de la eliminación segura cuando un equipo se retira o se pierde, que es uno de los controles de este bloque.
4. Copias de seguridad, continuidad y seguridad de red
Bajo este epígrafe caben cosas distintas, el backup y la recuperación, el plan de continuidad, la seguridad de la red y su monitorización. Nada de eso es terreno de Factorial IT, pero conviene separarlo para no comprarlo todo junto.
La herramienta de backup es una compra y se resuelve con tu integrador habitual. El plan de continuidad no se compra, se redacta y se ensaya, y eso sí requiere tiempo interno, porque consiste en definir qué servicios son críticos, cuánto puedes estar sin ellos y quién hace qué mientras tanto. La seguridad y la monitorización continua de la red son otra capa de infraestructura, y la vigilancia a todas horas es un SOC, del que ya hablamos en el bloque de incidentes.
Aquí el inventario vuelve a ser el punto de partida, porque no puedes decidir qué servicios son críticos sobre sistemas que ni siquiera están identificados. Empieza por los pocos sin los cuales la empresa se para en seco, no por la lista completa.
¿Cómo certificarte en la ISO 27001 de principio a fin?
A lo largo del artículo hemos separado los 93 controles del Anexo A en tres grupos. Los que Factorial IT cubre con datos, los que cubre a medias y los que quedan fuera porque son decisiones, documentos o proveedores externos. Y por encima de los controles está el sistema de gestión, que es lo que de verdad se certifica. El problema de separarlo así es que alguien tiene que juntar todas las piezas después.
La respuesta es que no tienes que juntarlas tú. Factorial IT resuelve la capa técnica, la que se demuestra con el estado real de tus equipos y accesos, y una consultora especializada monta el SGSI, o sea el alcance, el análisis de riesgos, la declaración de aplicabilidad y las auditorías internas. Y no lo hace por su cuenta, sino apoyándose en los datos que ya genera Factorial IT, así que la evidencia de la herramienta es la misma que sostiene el expediente completo. Cuando ese expediente está listo, la auditoría de certificación la realiza una entidad acreditada independiente, que es quien emite el certificado. Lo que sería un proyecto con varios interlocutores sueltos se convierte en un recorrido de principio a fin.
No es una decisión que convenga aplazar, aunque el motor aquí no sea una sanción. Cada vez más clientes, licitaciones y grandes cuentas exigen el certificado ISO 27001 como requisito para trabajar contigo, y el plazo no lo marca una ley, lo marca la renovación de un contrato o una oferta que no quieres dejar pasar. Empezar por la parte que se resuelve con datos, y apoyarte en un partner para el sistema de gestión, es la forma más previsible de llegar a tiempo.