La directiva NIS2 ha puesto a muchos responsables de IT a revisar sus herramientas con lupa. Y hay una pregunta que se repite en cuanto entran en materia. ¿Hace falta un MDM para cumplirla?
La respuesta corta es no. La directiva no nombra la gestión de dispositivos móviles en ninguno de sus artículos. No existe ninguna obligación legal de tener un MDM, y ningún proveedor puede ofrecerte el cumplimiento de la NIS2 como producto.
La respuesta larga es la que de verdad importa. Si tu empresa trabaja con móviles, portátiles o equipos en remoto, cubrir lo que la NIS2 exige sobre esos dispositivos sin un MDM es, en la práctica, casi imposible. La directiva no te obliga a tener uno. Te obliga a demostrar un nivel de control sobre tus dispositivos que, sin un MDM, es muy difícil de sostener y de probar.
¿Obliga la NIS2 a tener un MDM?
La NIS2 obliga a cumplir unos objetivos de seguridad, no a usar productos concretos.. El Artículo 21 define las medidas mínimas de gestión de riesgos que toda entidad obligada debe aplicar, pero no menciona ninguna herramienta concreta para conseguirlo. Por eso ningún proveedor puede venderte el cumplimiento de la directiva, ya que no existe tal cosa.
Pero muchas de esas medidas afectan directamente a los dispositivos. El control de acceso, el cifrado, el inventario de activos, las actualizaciones o la respuesta ante incidentes dependen de lo que pase en cada equipo. Y ahí un MDM es la forma más directa de aplicarlas.
En resumen, la NIS2 no te obliga a tener un MDM. Te obliga a controlar tus dispositivos, y sin un MDM ese control es muy difícil de mantener.
¿Qué esperan los reguladores más allá de las políticas?
Este es el punto que muchas empresas pasan por alto. Sobre el papel, puedes cubrir gran parte del Artículo 21 con controles manuales y una buena política de seguridad. El problema llega en la auditoría.
A los reguladores no les basta con un documento guardado en un cajón. Esperan una seguridad que funcione de verdad y que puedas demostrar en cualquier momento. Quieren ver cómo aplicas el cifrado, cómo gestionas los accesos y cómo respondes cuando un equipo se pierde o se ve comprometido.
Ese es el gran cambio que trae la NIS2. Ya no basta con estar seguro, tienes que poder probarlo. Y un MDM es justo lo que convierte una política en una prueba. Cada dispositivo registrado, cada actualización aplicada y cada bloqueo remoto queda guardado de forma automática. Cuando el auditor pregunte cómo controlas tus dispositivos, esa trazabilidad es tu respuesta.
📌 Amplia información sobre cuándo entra en vigor la directiva NIS2 en España.
¿Qué requisitos de la NIS2 cubre un MDM?
Un MDM no resuelve toda la directiva, pero sí que cumple un bloque muy concreto de medidas técnicas del Artículo 21. Estos son los cuatro frentes donde marca la diferencia:
1. Inventario de activos y visibilidad en tiempo real
La NIS2 te exige saber en todo momento qué equipos acceden a tus sistemas críticos. Un MDM cataloga de forma automática cada móvil, tablet y portátil, con su propietario y su estado de conexión. Así mantienes vivo el inventario de activos que pide la directiva sin depender de una hoja de cálculo que nadie actualiza.
2. Gestión de parches y actualizaciones
El software sin actualizar es una de las puertas de entrada que la NIS2 quiere cerrar. Un MDM te ayuda a mantener toda la flota al día desde un único panel:
- Actualizaciones centralizadas: aplicas los parches de sistema operativo y aplicaciones sin depender de que cada empleado se acuerde de instalarlos.
- Menos ventana de exposición: cuanto antes llega el parche al dispositivo, menos tiempo pasa un fallo conocido abierto para un atacante.
3. Control de acceso y cifrado
La directiva pide medidas firmes de protección de datos, como el cifrado de los equipos y una autenticación reforzada. Un MDM impone el bloqueo de pantalla, las contraseñas robustas y el cifrado de disco en todos los dispositivos a la vez.
El resultado se ve el día que pierdes un portátil. Aunque acabe en las manos equivocadas, la información sigue siendo ilegible.
4. Respuesta ante incidentes y plazos de 24 y 72 horas
La NIS2 fija plazos muy ajustados para notificar un incidente grave. Si un equipo se pierde, te lo roban o queda comprometido, un MDM te permite bloquearlo o borrarlo en remoto al instante. Actuar en minutos es lo que separa un susto de una brecha que tienes que notificar.
¿Qué no cubre un MDM por sí solo?
Un MDM hace muy bien su trabajo, pero ese trabajo tiene límites claros. Entenderlos es lo que separa una empresa que cree que ya cumple de una que cumple de verdad.
Un MDM es el punto de partida
Un MDM cubre bien la parte del cumplimiento que ocurre en el dispositivo. Es el cimiento sobre el que se apoya todo lo demás, y sin ese cimiento el resto se tambalea.
El problema aparece cuando se confunde la base con el edificio completo. La NIS2 no habla solo de equipos. Habla de cómo gestionas el riesgo en toda la organización, de cómo respondes ante un incidente y de quién responde cuando algo sale mal. Un MDM no llega a ese terreno, y dar por hecho que sí llega es un error que se paga en la auditoría.
Las medidas de la NIS2 que quedan fuera de su alcance
Buena parte del Artículo 21 vive lejos del dispositivo. Son medidas de organización y de proceso que ninguna herramienta de gestión de equipos puede aplicar por ti.
- Análisis de riesgos: identificar tus amenazas, valorar su impacto y decidir cómo las reduces. Es la medida de la que dependen todas las demás.
- Seguridad de la cadena de suministro: controlar el riesgo que introducen tus proveedores, sobre todo los que tienen acceso a tus sistemas o datos.
- Notificación de incidentes: el procedimiento para avisar a las autoridades dentro de los plazos de 24 y 72 horas, con roles y responsables definidos.
- Formación y concienciación: que empleados y dirección sepan reconocer un phishing o una petición sospechosa antes de caer.
- Continuidad de negocio: poder seguir operando cuando los sistemas fallan, con copias de seguridad y un plan de recuperación probado.
- Gobernanza: la dirección aprueba las medidas, las supervisa y responde por ellas. Ya no es algo que se delegue en el equipo técnico.
Ninguno de estos puntos se resuelve con un MDM. Necesitan políticas, procesos y personas. Si quieres ver cómo encajan todos, los tienes desglosados en el checklist de la NIS2.
Todo lo que la NIS2 pide y un MDM no puede darte
Hay un límite más, y este es puramente técnico. Un MDM controla la configuración de tus equipos. Se asegura de que el cifrado está activo, de que la contraseña es robusta y de que el sistema está actualizado. Todo eso es prevención.
Lo que un MDM no hace es vigilar lo que ocurre dentro del dispositivo una vez está en marcha. No detecta un malware que ya se está ejecutando ni frena un ataque mientras sucede. Para eso necesitas una capa de detección y respuesta en el endpoint, capaz de identificar un comportamiento anómalo y actuar en tiempo real.
Son dos funciones distintas y complementarias. Una mantiene el equipo bien configurado. La otra se activa cuando alguien intenta saltarse esa configuración.
La amenaza que un MDM no llega a ver
Hay un límite más, y este es puramente técnico. Un MDM controla la configuración de tus equipos. Se asegura de que el cifrado está activo, de que la contraseña es robusta y de que el sistema está actualizado. Todo eso es prevención.
Lo que un MDM no hace es vigilar lo que ocurre dentro del dispositivo una vez está en marcha. No detecta un malware que ya se está ejecutando ni frena un ataque mientras sucede. Para eso necesitas una capa de detección y respuesta en el endpoint, capaz de identificar un comportamiento anómalo y actuar en tiempo real.
Son dos funciones distintas y complementarias. Una mantiene el equipo bien configurado. La otra se activa cuando alguien intenta saltarse esa configuración.
¿Dónde encaja Factorial IT?
Aquí vuelve la idea del principio. Un MDM cubre la base, y el cumplimiento completo llega cuando le sumas las capas que faltan. Factorial IT está pensado justo para esa lógica.
De todo lo que pide la NIS2, hay una parte que no se resuelve con un documento. Es la que depende del estado real de tus equipos y tus accesos, y cambia cada día. Qué dispositivos tienes, en qué estado están, quién accede a qué y desde cuándo. Esa es la parte más difícil de reunir a mano, y la que Factorial IT genera de forma continua y ya convertida en evidencia lista para una auditoría.
Lo que resuelve en tus dispositivos y accesos
- Inventario en tiempo real: una sola consola con toda la flota de macOS, Windows, Linux, iOS y Android, y cada equipo vinculado a una persona, un equipo y un departamento. Incluye también las aplicaciones SaaS realmente en uso, hasta las que se han contratado fuera de IT.
- Cifrado verificado: aplicación y comprobación de FileVault y BitLocker en toda la flota, con el listado de los equipos que no cumplen y el rastro de su corrección.
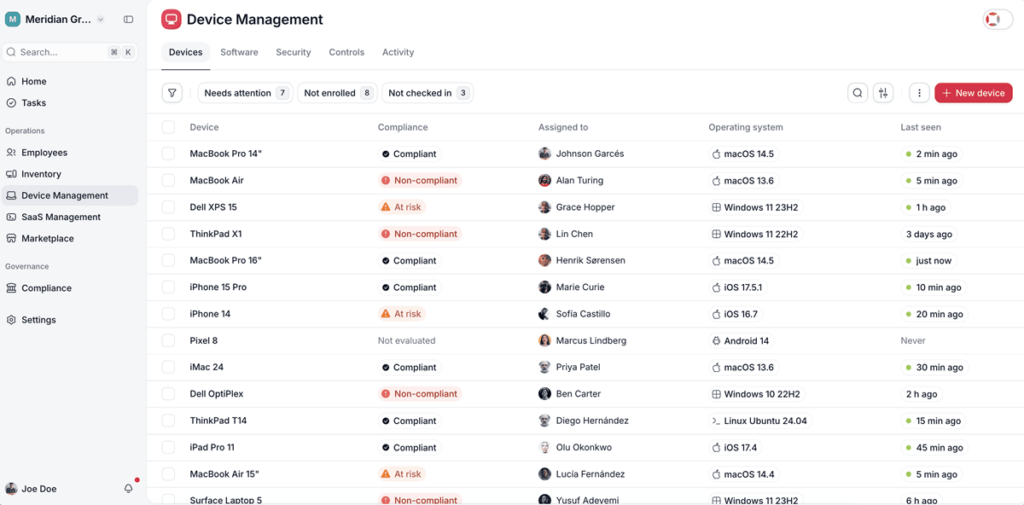
- Configuración segura por política: firewall, bloqueo de sesión, contraseñas robustas y restricciones por rol o sistema operativo, con las desviaciones detectadas y corregidas de forma automática.
- Parches y vulnerabilidades: seguimiento de versiones, nivel de actualización por equipo, vulnerabilidades conocidas y software fuera de soporte señalado en el propio inventario.
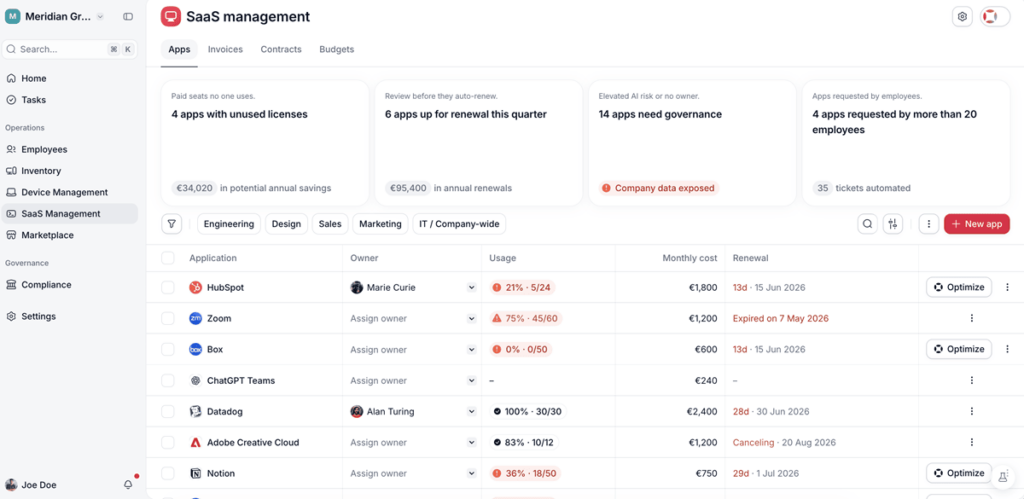
- Protección antimalware bajo control: verificación de que el agente
está instalado y activo en cada dispositivo, con los equipos sin cobertura marcados uno a uno. - Altas y bajas sincronizadas con RRHH: cuando entra alguien se aprovisionan sus accesos según el rol, y cuando sale se revocan, se bloquea el dispositivo y se liberan las licencias, todo con su registro fechado.
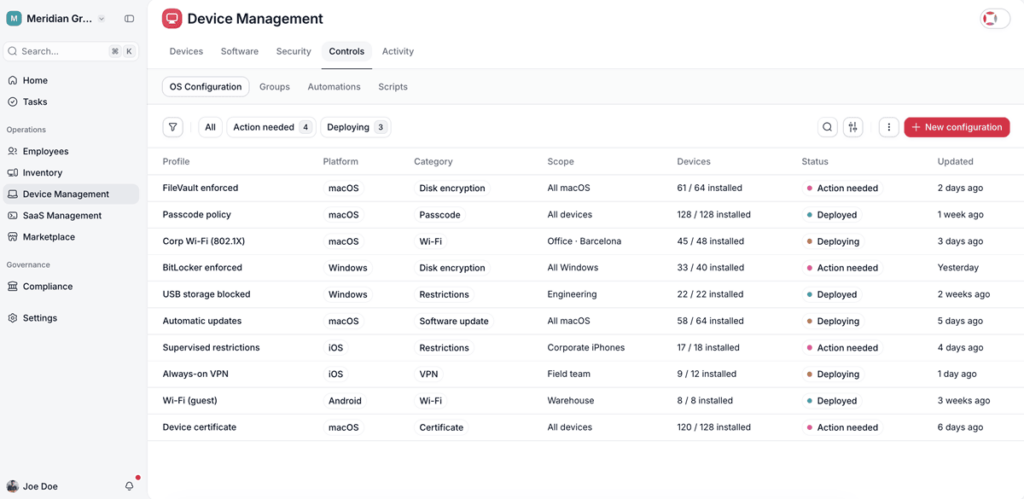
- Respuesta ante incidentes: cuando un equipo se ve afectado, la consola muestra al instante quién lo usaba, a qué tenía acceso y qué se hizo sobre él, con opción de bloqueo y borrado remoto.