La ciberseguridad se ha convertido en una prioridad para las empresas europeas debido al aumento de ciberataques y las nuevas exigencias regulatorias. En este sentido, la nueva directiva NIS2 de la UE establece nuevas obligaciones más estrictas para la protección digital de sectores clave.
Sin embargo, muchas organizaciones se preguntan cuándo entra realmente en vigor la NIS2 en España y desde qué momento deben empezar a adaptarse. En este artículo repasamos las fechas clave y lo que debes tener en cuenta para prepararte a tiempo.
¿Qué es y por qué es importante la directiva NIS2?
La directiva NIS2 es la normativa europea más ambiciosa hasta la fecha en materia de ciberseguridad. Nace como una evolución necesaria de la directiva NIS1 de 2016, impulsada por el acelerado proceso de digitalización y el aumento exponencial de los ciberataques a nivel mundial.
Su principal objetivo es crear un escudo común y robusto para proteger las infraestructuras y servicios vitales de todos los Estados miembros de la Unión Europea.
Pero, ¿por qué es tan importante para el tejido empresarial? Su impacto y relevancia se resumen en los siguientes puntos clave:
- Más sectores obligados: la norma ya no afecta solo a operadores críticos como banca, energía o sanidad. Ahora incluye muchos más ámbitos, como alimentación, transporte, agua, residuos, servicios postales o ciertas industrias.
- Responsabilidad de la dirección: los altos directivos pasan a ser legalmente responsables de la gestión de los riesgos de ciberseguridad. Deja de ser un tema solo del departamento IT.
- Seguridad también en proveedores: las empresas deben garantizar la ciberseguridad no solo de sus sistemas, sino también la de su cadena de suministro.
- Multas elevadas y avisos rápidos: se establecen sanciones de hasta 10 millones de euros o el 2 % de la facturación global anual, y la obligación de notificar incidentes graves en un máximo de 24 horas.
📌 Descubre a qué empresas aplica la directiva NIS2.
¿Cuál es la fecha de entrada en Europa?
Hablar de plazos con la directiva NIS2 requiere hacer una distinción importante entre el calendario oficial marcado por Europa y la realidad legislativa de cada Estado miembro.
A nivel europeo, estas son las dos fechas clave que marcaron la hoja de ruta:
- 16 de enero de 2023: fue el día en que la directiva entró en vigor tras su publicación en el Diario Oficial de la Unión Europea. A partir de ese momento, el reloj empezó a correr.
- 17 de octubre de 2024: esta era la fecha tope impuesta por la UE para que todos los Estados miembros aprobaran sus propias leyes nacionales adaptando la directiva. Al día siguiente (18 de octubre de 2024), la antigua directiva NIS1 quedó oficialmente derogada.
¿Cuál es la fecha de entrada en España?
Si buscas una fecha exacta en el calendario para marcarla en rojo, la realidad es que la ley definitiva aún no ha entrado en vigor. España, al igual que la inmensa mayoría de los países de la Unión Europea, no logró llegar a tiempo a la fecha límite impuesta por Bruselas para octubre de 2024.
Actualmente, nuestro país se encuentra en un periodo de transición. El Gobierno ya ha aprobado el Anteproyecto de Ley que adaptará la norma europea, pero aún estamos a la espera de que termine su tramitación parlamentaria y se publique de manera oficial en el Boletín Oficial del Estado (BOE).
Sin embargo, el mensaje de las autoridades y expertos es que este retraso legal no es una excusa para la inacción. Adaptar las infraestructuras de una empresa a los exigentes requisitos de la NIS2 (y auditar a toda su cadena de suministro) es un proceso que lleva meses. Las organizaciones que decidan esperar a la publicación en el BOE se encontrarán sin margen de maniobra y expuestas a sanciones millonarias desde el primer día de su aplicación.
Calendario de la NIS2 en España
Para saber en qué fase está la NIS2 y qué pasos vienen a continuación, conviene revisar los principales hitos de esta normativa, desde su aprobación por parte de la Unión Europea hasta su aplicación efectiva en España.
Este es el calendario clave que toda empresa debería tener presente:
| Fecha | Hito Clave | Descripción del evento |
| 16 de enero de 2023 | Entrada en vigor (Europa) | La Directiva NIS2 entra en vigor oficialmente tras su publicación en el Diario Oficial de la Unión Europea (DOUE). |
| 17 de octubre de 2024 | Plazo incumplido | Fecha límite impuesta por Europa para aprobar las leyes nacionales. España y la mayoría de Estados miembros no logran cumplirlo. |
| 14 de enero de 2025 | Aprobación del Anteproyecto | El Consejo de Ministros aprueba el Anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad para transponer la directiva. |
| 10 de febrero de 2025 | Fin de audiencia pública | Finaliza el plazo oficial para que el sector privado y organizaciones presenten sus alegaciones al texto del Gobierno. |
| Actualidad (2026) | Tramitación final y BOE | Fase final de tramitación parlamentaria. A la espera de la inminente aprobación definitiva y su publicación en el Boletín Oficial del Estado (BOE). |
Sanciones por incumplir la directiva NIS2
Uno de los motivos por los que esta normativa ha encendido las alarmas en los consejos de administración es su estricto régimen sancionador. Europa ha dejado claro que la ciberseguridad ya no es una simple recomendación, sino una obligación legal con consecuencias muy severas.
A grandes rasgos, enfrentarse a un incumplimiento de la NIS2 supone dos riesgos críticos para las empresas:
- Multas económicas millonarias: dependiendo de si la entidad es catalogada como «Esencial» o «Importante», las multas pueden alcanzar hasta los 10 millones de euros (o el 2 % de la facturación global anual) o los 7 millones de euros (o el 1,4 %), respectivamente.
- Responsabilidad de la alta dirección: es el gran cambio de paradigma. La normativa señala directamente a los directivos (C-level). Si se demuestra negligencia en la gestión del riesgo, pueden ser considerados personalmente responsables e incluso ser suspendidos temporalmente de sus funciones.
📌 Descubre el checklist de la NIS2 y analiza si tu empresa está preparada.
¿Cómo Factorial IT te ayuda a cumplir con NIS2?
Con la ley ya aprobada o todavía en camino, cumplir la NIS2 lleva meses de trabajo. Factorial IT te ayuda a recorrer ese camino por fases, desde el primer análisis hasta el seguimiento diario.
Para empezar:
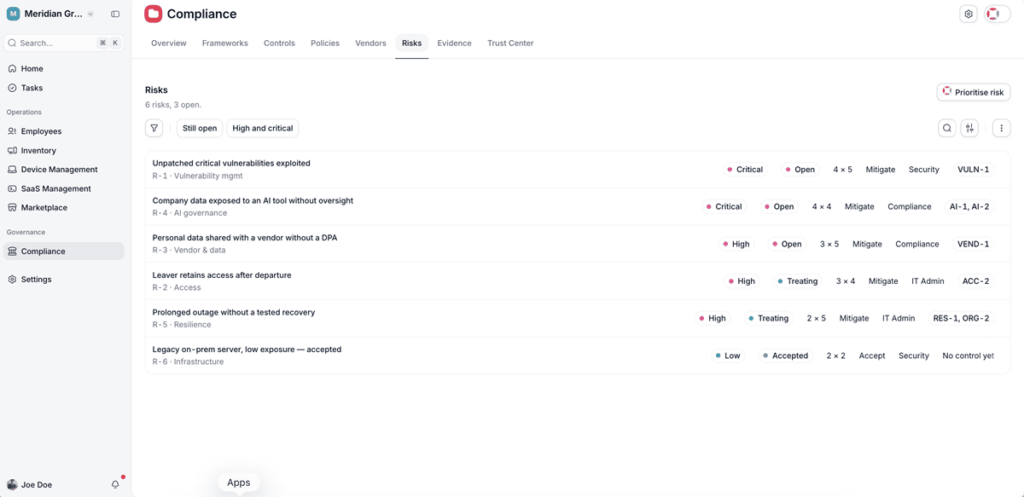
- Riesgos identificados y priorizados: registras los riesgos de tu empresa con su nivel, su responsable y el plan para reducirlos. Es la base sobre la que se construyen todas las medidas de la NIS2.
- Configuraciones de seguridad desplegadas: creas perfiles de cifrado, contraseñas, VPN o bloqueo de USB y los aplicas por grupos de dispositivos, por oficina o por equipo.
Para formalizarlo:
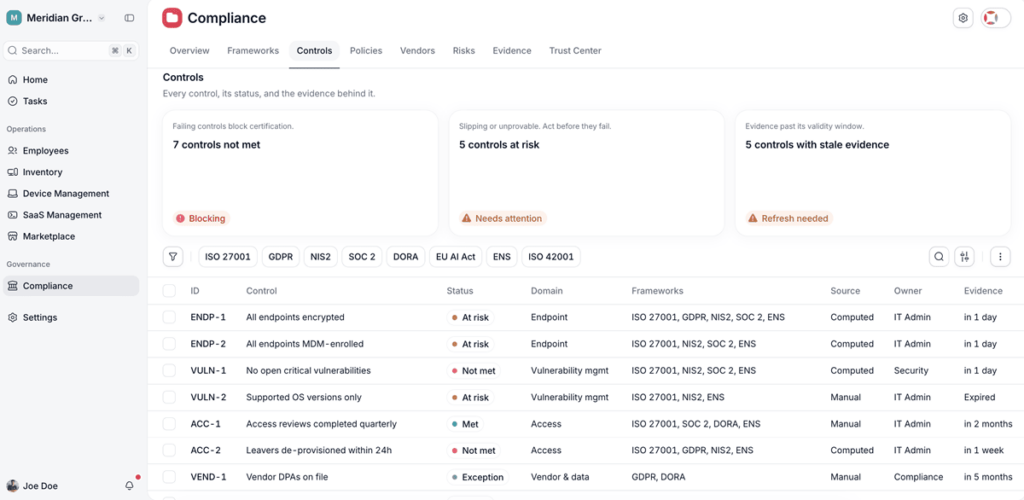
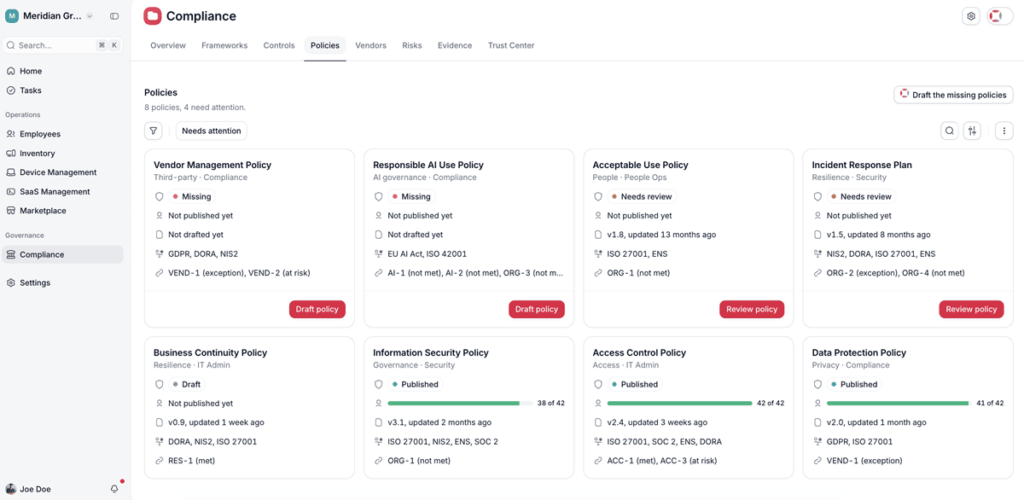
- Políticas listas para la dirección: cada política indica qué normas cubre y qué controles respalda, así que la dirección puede aprobarlas sabiendo qué implican.
- Controles alineados con otros marcos: cada control está mapeado a la NIS2 y a normas como la ISO 27001, lo que te permite adaptarte a los matices de la ley de tu país sin rehacer el trabajo.
Para mantenerlo en el tiempo:
- Seguimiento continuo: cuando un riesgo cambia o un control deja de cumplirse, lo ves al momento y sabes quién tiene que actuar.
- Riesgos asumidos bajo control: los riesgos que decidas aceptar quedan documentados y la plataforma avisa antes de que toque revisarlos
Cuanto antes empieces, más margen tendrás para llegar a las inspecciones con todo en orden. Para ver qué cubre Factorial IT en cada medida de la directiva, descubre cómo Factorial IT ayuda a cumplir con la NIS2.