El CRM, el correo, la herramienta de gestión de proyectos, el almacenamiento compartido, la plataforma de firma electrónica. Hoy buena parte de los datos de una empresa está repartida entre decenas de aplicaciones SaaS. Y cada una de ellas tiene usuarios, permisos y un proveedor detrás.
La NIS2 no dedica ningún artículo específico al SaaS, pero sus exigencias sobre activos, accesos y proveedores alcanzan de lleno a estas herramientas.
En este artículo verás qué pide la normativa sobre las herramientas que utiliza tu equipo, por qué el shadow IT es uno de los riesgos más difíciles de ver y cómo mantener el control sin depender de una hoja de cálculo.
¿La NIS2 afecta a las herramientas SaaS que usa tu empresa?
Sí. La NIS2 obliga a las entidades esenciales e importantes a gestionar los riesgos que afectan a sus redes y sistemas de información. Y eso incluye cualquier aplicación que trate datos de la empresa o sostenga una operación, aunque esté alojada en la nube de un tercero.
El artículo 21.2 de la Directiva (UE) 2022/2555 recoge las medidas mínimas de gestión de riesgos, y varias apuntan directamente al SaaS. La gestión de activos, el control de accesos, la seguridad de la cadena de suministro o la seguridad en la adquisición de sistemas se aplican igual a un servidor propio que a una suscripción mensual.
Si tu proveedor cumple la NIS2, ¿tu empresa también?
No. Es una de las confusiones más habituales. La directiva incluye a los proveedores de servicios de computación en nube entre los sectores que regula, así que muchas empresas SaaS tienen sus propias obligaciones. Pero que tu proveedor cumpla solo resuelve su parte.
El proveedor responde de la seguridad de su plataforma, de su infraestructura y de la disponibilidad del servicio. Tu empresa sigue respondiendo de todo lo que ocurre dentro de su cuenta:
- Quién tiene acceso a cada herramienta y con qué permisos.
- Qué datos se suben y quién puede verlos o exportarlos.
- Qué pasa con las cuentas cuando alguien cambia de puesto o deja la empresa.
Ningún proveedor puede saber que un empleado se fue de tu empresa ayer. Esa información está en tu equipo de RRHH, y actuar sobre ella es responsabilidad tuya. El cumplimiento del proveedor es un dato valioso para evaluarlo, pero no sustituye tus propios controles.
¿Qué exige la NIS2 sobre las herramientas SaaS?
La NIS2 no impone herramientas concretas ni da una lista de aplicaciones permitidas. Lo que sí exige, trasladado al SaaS, se resume en tres obligaciones muy concretas:
1. Inventario de apps y control de accesos
El apartado i) del artículo 21.2 habla de gestión de activos y políticas de control de acceso. En el caso del SaaS, eso significa saber qué aplicaciones se usan en la empresa, quién accede a cada una y con qué nivel de permisos. No se puede controlar el acceso a una herramienta que no figura en ningún sitio.
Por eso las herramientas SaaS deben formar parte del inventario de activos igual que el hardware. Para cada una conviene registrar al menos estos datos:
- Nombre y proveedor: qué herramienta es y quién la presta.
- Responsable interno: el rol que decide sobre su uso y sus accesos.
- Datos que trata: si maneja información de clientes, personal, finanzas o datos sensibles.
- Usuarios y permisos: quién tiene cuenta y con qué rol, desde usuario básico hasta administrador.
- Criticidad: cuánto afectaría a la actividad que la herramienta dejara de funcionar o se viera comprometida.
El control de accesos no termina con dar de alta a la persona correcta. El principio de mínimo privilegio pide que cada usuario tenga solo los permisos que necesita, y eso obliga a revisarlos cada cierto tiempo. Los permisos se acumulan con los cambios de puesto y casi nunca se retiran solos.
2. Evaluación de los proveedores SaaS
El apartado d) del mismo artículo exige gestionar la seguridad de la cadena de suministro, y el artículo 21.3 añade que hay que tener en cuenta las vulnerabilidades propias de cada proveedor y la calidad de sus prácticas de ciberseguridad. Cada herramienta SaaS con acceso a tus datos es, a efectos de la NIS2, un proveedor que hay que evaluar.
No hace falta auditar a fondo cada aplicación. Lo razonable es priorizar por criticidad y centrarse en las herramientas que tratan datos sensibles o sostienen operaciones clave. Para esas, conviene revisar si tienen certificaciones como ISO 27001 o SOC 2, dónde alojan los datos, cómo y en qué plazo notifican los incidentes y qué cláusulas de seguridad recoge el contrato.
A esto se suma el apartado e), que pide seguridad en la adquisición de sistemas. En la práctica, las nuevas herramientas deberían pasar un filtro mínimo antes de contratarse, no después de que medio equipo las esté usando.
3. Revocación de accesos cuando algún empleado deja la empresa
El apartado i) también menciona la seguridad de los recursos humanos, y pocas situaciones la ponen tan a prueba como una baja. Cada cuenta que sigue activa después de la salida de un empleado es una puerta abierta a los datos de la empresa.
El problema es que desactivar el correo corporativo no basta. Muchas aplicaciones tienen su propio usuario y contraseña, o conservan la sesión abierta, y siguen funcionando aunque la cuenta principal esté bloqueada. Si nadie sabe qué herramientas usaba esa persona, nadie sabe qué accesos quedan por cerrar.
Además de revocar, hay que poder demostrarlo. En una auditoría NIS2 no basta con decir que las bajas se gestionan bien. Hace falta un registro con la fecha en que se retiró cada acceso.
El riesgo del shadow IT
El shadow IT son las aplicaciones que se usan en la empresa sin que el equipo de IT lo sepa ni lo haya aprobado. Una herramienta de diseño pagada con la tarjeta de empresa, una prueba gratuita que se quedó, una app a la que alguien se registró con su cuenta de Google corporativa, una extensión del navegador con permisos para leer el correo.
Casi nunca hay mala intención detrás. Un equipo necesita resolver algo rápido y encuentra la herramienta que lo resuelve. Pero desde el punto de vista de la NIS2, el efecto es el mismo. Una herramienta que no está inventariada no tiene responsable, no se evalúa, no se revisan sus accesos y nadie la cierra cuando alguien se va. Todas las obligaciones que has visto antes fallan a la vez.
El shadow IT también complica la respuesta ante incidentes. Si se produce una filtración, lo primero que hay que saber es dónde estaban los datos. Y con herramientas fuera del radar, esa pregunta no tiene respuesta rápida.
Para empezar a sacarlo a la luz, estas fuentes suelen dar mucha información:
- Gastos y facturas: las suscripciones pagadas con tarjeta de empresa o reembolsadas como gasto.
- Inicios de sesión con la cuenta corporativa: las apps a las que la plantilla accede con Google o Microsoft.
- Los propios equipos: preguntar directamente qué herramientas usan en su día a día suele destapar más de una sorpresa.
¿Cómo controlar las apps SaaS de tu empresa para cumplir la NIS2?
Poner orden en el SaaS es más una cuestión de método que de grandes proyectos. Con estos pasos puedes pasar de no saber qué herramientas se usan a tener un sistema que se mantiene prácticamente solo.
- Descubre todas las apps en uso: el listado oficial rara vez está completo, así que crúzalo con los gastos, las facturas y los inicios de sesión con la cuenta corporativa. Lo que buscas es un inventario que refleje el uso real de la plantilla.
- Asigna un responsable a cada herramienta: vincula la responsabilidad a un rol en lugar de a una persona concreta. Así sobrevive a las rotaciones y ninguna app se queda sin dueño.
- Clasifica las apps según su criticidad: saber cuáles tratan datos sensibles o sostienen operaciones clave te dirá qué proveedores evaluar primero y qué accesos revisar con más frecuencia.
- Define qué herramientas necesita cada puesto: con esa referencia, dar y quitar accesos se convierte en un proceso claro y deja de depender de la memoria de nadie.
- Automatiza altas, cambios y bajas: conectar la gestión de accesos con los datos de RRHH es la forma más fiable de que cada persona tenga exactamente los permisos que le corresponden en cada momento.
- Revisa los accesos con regularidad y documenta cada revisión: ese registro periódico es la evidencia que un auditor te va a pedir.
Si tu empresa ya trabaja con ISO 27001, buena parte de este método encaja con controles que ya tienes en marcha. La NIS2 te pide sobre todo poder demostrar que funcionan.
¿Cómo ayuda Factorial IT?
Factorial IT conecta la gestión de las apps SaaS con los datos de RRHH, que es justo donde suele romperse el control de accesos. Cuando alguien se incorpora, cambia de rol o deja la empresa, sus accesos se ajustan automáticamente sin depender de tickets ni de listas manuales.
Con la gestión de SaaS de Factorial IT puedes:
- Centralizar todas las apps: añadirlas desde un catálogo listo para usar, conectarlas por SAML o hacer un seguimiento manual de las que no admiten aprovisionamiento.
- Asignar accesos por rol y ubicación: con reglas dinámicas que mantienen los permisos alineados con los datos de cada persona.
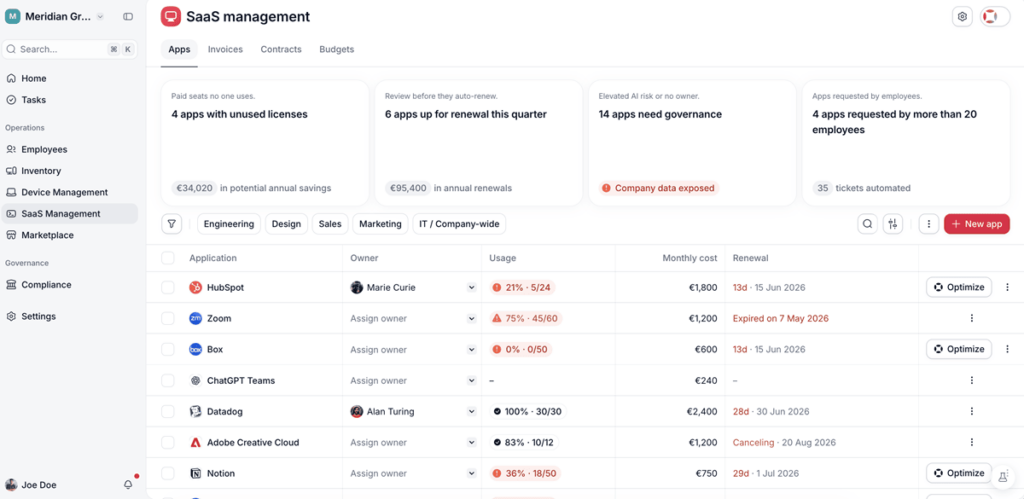
- Retirar accesos al instante en las bajas: la salida de un empleado en RRHH desencadena la revocación en sus herramientas.
- Ver quién usa cada herramienta: detectar cuentas sin uso y accesos innecesarios, y eliminarlos antes del siguiente ciclo de facturación.
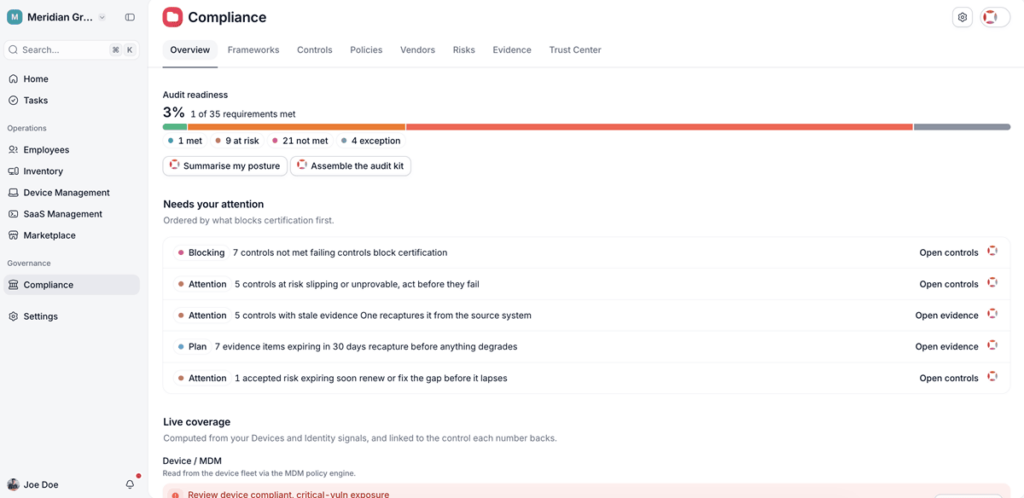
- Tener un registro de cada cambio de acceso: evidencia lista para presentar en una auditoría.
- Automatizar tareas en apps sin integración directa: mediante flujos con IA que actúan sobre las herramientas aunque no exista una conexión nativa.
Todo ello forma parte de un inventario unificado en el que cada dispositivo, app y licencia está vinculado a su empleado, de modo que la foto de tus activos está siempre al día.
Conviene ser claro con el alcance. Factorial IT resuelve el inventario de apps, el control de accesos y su trazabilidad, pero no sustituye la evaluación contractual de tus proveedores ni el análisis de riesgos, que siguen necesitando otras piezas. Si quieres ver el encaje completo, puedes leer el artículo sobre cómo Factorial IT ayuda a cumplir con la NIS2.