Una auditoría NIS2 pone a prueba algo muy concreto, si lo que tu empresa dice hacer en ciberseguridad coincide con lo que realmente hace. Y para demostrarlo no basta con buena voluntad, hacen falta registros.
Da igual que te la haga una autoridad de control, tu propio equipo o un cliente que quiere saber si eres un proveedor seguro. En todos los casos te van a pedir lo mismo, evidencias concretas, fechadas y actualizadas de que gestionas bien el riesgo.
En este artículo vas a ver qué es una auditoría NIS2, si es obligatoria en España, quién puede realizarla y qué necesitas tener preparado para superarla sin sustos.
¿Qué es una auditoría NIS2?
Una auditoría NIS2 es una revisión sistemática que comprueba si una organización cumple las medidas de gestión de riesgos de ciberseguridad que exige la Directiva (UE) 2022/2555, conocida como NIS2.
El punto de referencia es el artículo 21.2, que recoge las diez medidas mínimas que deben aplicar las entidades esenciales e importantes. Entre ellas están el análisis de riesgos, la gestión de incidentes, la continuidad del negocio, la seguridad de la cadena de suministro, el control de acceso, la gestión de activos y la autenticación multifactor.
La diferencia con otras auditorías está en el enfoque. En NIS2, el auditor quiere comprobar que las políticas de la empresa se aplican de verdad, que alguien las revisa y que la dirección las ha aprobado. Por eso se parece más a una verificación de lo que pasa en el día a día que a una simple revisión de documentos.
Un detalle importante es que no existe una certificación NIS2. Después de la auditoría no recibes un sello como con la ISO 27001, sino un informe con lo que cumples y lo que te falta por corregir.
¿Es obligatoria la auditoría NIS2 en España?
Depende de si tu empresa entra en el ámbito de la directiva y del tipo de auditoría del que hablemos.
España todavía no ha aprobado la ley que transpone la NIS2, tal y como puedes leer en nuestro artículo sobre cuándo entra en vigor la directiva NIS2 en España. Aun así, esperar a que se publique no es buena idea, por tres motivos:
- La ley puede aprobarse en cualquier momento: cuando lo haga, las autoridades podrán supervisar el cumplimiento y no tendrás margen para generar evidencias que deberían existir desde hace meses.
- La directiva ya marca lo que se va a pedir: el texto europeo fija el mínimo que la ley española tendrá que respetar, así que las diez medidas del artículo 21 no van a desaparecer.
- Tus clientes ya te lo están pidiendo: las empresas obligadas por NIS2 tienen que gestionar la seguridad de su cadena de suministro, y eso se traduce en cuestionarios, cláusulas contractuales y auditorías a sus proveedores.
En cuanto a quién está obligado, NIS2 afecta sobre todo a medianas y grandes empresas que operan en alguno de los 18 sectores de la directiva, como por ejemplo, energía, transporte, salud, infraestructura digital o fabricación. Si no tienes claro si tu empresa entra, te lo explicamos en detalle en nuestro artículo a quién afecta la directiva NIS2 en España.
Tipos de auditoría NIS2 y quién las realiza
Cuando se habla de auditoría NIS2 se suelen mezclar situaciones muy distintas. En la práctica hay cuatro escenarios, y cada uno tiene un auditor diferente.
1. Supervisión de la autoridad a entidades esenciales
Las entidades esenciales están sometidas a una supervisión previa. Es decir, la autoridad no necesita que ocurra nada para revisarlas. El artículo 32 de la directiva le permite hacer inspecciones in situ y a distancia (también aleatorias), auditorías de seguridad periódicas y específicas a cargo de un organismo independiente o de la propia autoridad, y auditorías extraordinarias tras un incidente significativo o un incumplimiento.
2. Supervisión a posteriori de entidades importantes
En las entidades importantes la supervisión se activa cuando la autoridad recibe indicios de que no cumplen, por ejemplo tras la notificación de un incidente. En ese caso el artículo 33 le permite ordenar inspecciones y auditorías de seguridad específicas.
3. Auditoría interna
El propio artículo 21.2 obliga a tener procedimientos para evaluar la eficacia de tus medidas. Lo más habitual es hacerlo con auditorías internas periódicas, que las puede realizar tu equipo o un consultor externo. Muchas empresas combinan un análisis de brechas interno con pruebas técnicas externalizadas.
4. Auditoría de un cliente a su proveedor
Si trabajas con empresas obligadas por NIS2, es probable que te pidan demostrar tus medidas de seguridad antes de firmar o renovar un contrato. Aquí el auditor es tu cliente o alguien que actúa en su nombre, y el alcance lo marcan el contrato y sus requisitos de cadena de suministro.
¿Cómo es el proceso de la auditoría NIS2 paso a paso?
Cada auditor tiene su metodología, pero casi todas siguen una secuencia parecida. Conocerla te ayuda a anticipar qué te van a pedir y en qué momento:
- Definición del alcance: lo primero es confirmar si tu empresa entra en NIS2, si es entidad esencial o importante y qué sociedades, servicios y sistemas quedan dentro. Un alcance mal definido condiciona todo lo que viene después.
- Análisis de brechas frente al artículo 21: el auditor compara tus controles actuales con las diez medidas de la directiva y clasifica cada brecha según su criticidad. Si ya tienes ISO 27001 o ENS, buena parte del trabajo estará hecho.
- Revisión documental y entrevistas: aquí entran las políticas, el análisis de riesgos, los procedimientos, los contratos y las actas de dirección. También se entrevista a los responsables de cada control, desde IT hasta RR. HH., compras o legal.
- Comprobación técnica: el auditor verifica que lo que dice la documentación se cumple en tus sistemas. Revisa configuraciones, registros y el estado de los dispositivos, y puede apoyarse en escaneos de vulnerabilidades o pruebas de penetración.
- Informe de hallazgos: recibes un informe con el grado de cumplimiento de cada medida, las no conformidades detectadas y las recomendaciones.
- Plan de remediación y seguimiento: toca priorizar las correcciones, asignar responsables y fijar plazos. Si la auditoría la hace la autoridad, puede ordenarte aplicar esas recomendaciones en un plazo concreto.
¿Qué evidencias te pedirán en una auditoría NIS2?
Esta es la parte que más preocupa, y con razón. En una auditoría NIS2, lo que no puedes demostrar es como si no existiera. Estas son las evidencias más habituales, ordenadas según las áreas del artículo 21.2.
| Área | Evidencias que suelen pedir |
|---|---|
| Gobernanza y análisis de riesgos | Política de seguridad aprobada por la dirección, análisis de riesgos actualizado, actas donde la dirección aprueba y supervisa las medidas |
| Gestión de incidentes | Procedimiento de respuesta, registro de incidentes, circuito de notificación en 24 horas, 72 horas y un mes, resultados de simulacros |
| Continuidad del negocio | Plan de continuidad y recuperación, política de copias de seguridad, registros de pruebas de restauración |
| Cadena de suministro | Inventario de proveedores críticos, evaluaciones de seguridad realizadas, contratos con cláusulas de ciberseguridad |
| Gestión de vulnerabilidades | Registro de parches aplicados, escaneos de vulnerabilidades, informes de pentest |
| Evaluación de la eficacia | Auditorías internas, métricas de seguridad, revisiones por la dirección |
| Formación y ciberhigiene | Plan de formación, registros de asistencia, formación específica de la dirección, campañas de phishing simulado |
| Criptografía | Política de cifrado, estado del cifrado en portátiles y móviles, gestión de claves |
| Control de acceso y gestión de activos | Inventario de activos actualizado, revisiones periódicas de permisos, registros de altas y bajas |
| MFA y comunicaciones seguras | Configuración de MFA en accesos críticos y remotos, canales de comunicación de emergencia |
Fíjate en que muchas de estas evidencias dependen de algo muy terrenal, los dispositivos de tu equipo. El auditor querrá saber cuántos portátiles y móviles tienes, quién los usa, si están cifrados, si tienen los parches al día y qué pasó con el equipo de la persona que se fue el mes pasado. Si esa información vive en hojas de cálculo, reunirla antes de la auditoría puede llevarte semanas.
Otro detalle que marca la diferencia es la trazabilidad en el tiempo. Una captura de pantalla sacada el día antes de la auditoría demuestra poco. Un histórico que muestra que el control ha funcionado durante meses demuestra mucho más.
Principales errores a evitar en una auditoría de NIS2
Cuando una empresa tiene problemas en una auditoría NIS2, casi siempre es porque le cuesta demostrar que sus medidas funcionan. Los fallos suelen ser los mismos de una organización a otra y la mayoría se pueden evitar si te preparas con tiempo. Estos son los más habituales:
- Preparar las evidencias a última hora: las evidencias generadas justo antes de la auditoría se notan. Lo ideal es que se recojan de forma automática mientras trabajas.
- Tratarla como un ejercicio de papel: tener políticas perfectas no sirve de mucho si la configuración real de tus sistemas no coincide con ellas.
- No ensayar el procedimiento de notificación: muchas empresas tienen por escrito el circuito de 24 y 72 horas, pero nunca lo han probado con un simulacro.
- Olvidar a la dirección: NIS2 exige que los órganos de dirección aprueben las medidas, supervisen su aplicación y reciban formación. Si no hay actas ni registros que lo prueben, es una de las primeras brechas que salen a la luz.
- Quedarse en las cláusulas con los proveedores: firmar un contrato con requisitos de seguridad no basta. Hay que evaluar a los proveedores críticos y revisar esa evaluación cada cierto tiempo.
- Tener un inventario de activos incompleto: si no sabes qué dispositivos tienes y en qué estado están, no puedes demostrar que están protegidos. Los equipos personales sin gestionar y los portátiles que nunca se recuperaron tras una baja son un clásico.
- Dar por hecho que la ISO 27001 lo cubre todo: es una gran base, pero NIS2 añade requisitos propios, como los plazos de notificación, la responsabilidad de la dirección o la supervisión activa de la cadena de suministro.
¿Cómo Factorial IT te puede ayudar en la auditoría NIS2?
Durante la revisión técnica, el auditor va a hacerte preguntas muy concretas sobre los equipos de tu empresa. Con Factorial IT tienes las respuestas en una sola plataforma conectada con RR. HH., con datos actualizados y un histórico que respalda cada una.
- ¿Cuántos dispositivos tenéis y quién los usa? Cada portátil y móvil aparece vinculado a su usuario, sea cual sea su sistema operativo. Enseñas el inventario tal como está hoy, sin cruzar hojas de cálculo.
- ¿Están todos los equipos cifrados y protegidos? Ves de un vistazo el estado del cifrado, el antivirus y la detección de amenazas de toda la flota, y localizas enseguida el equipo que se ha quedado atrás.
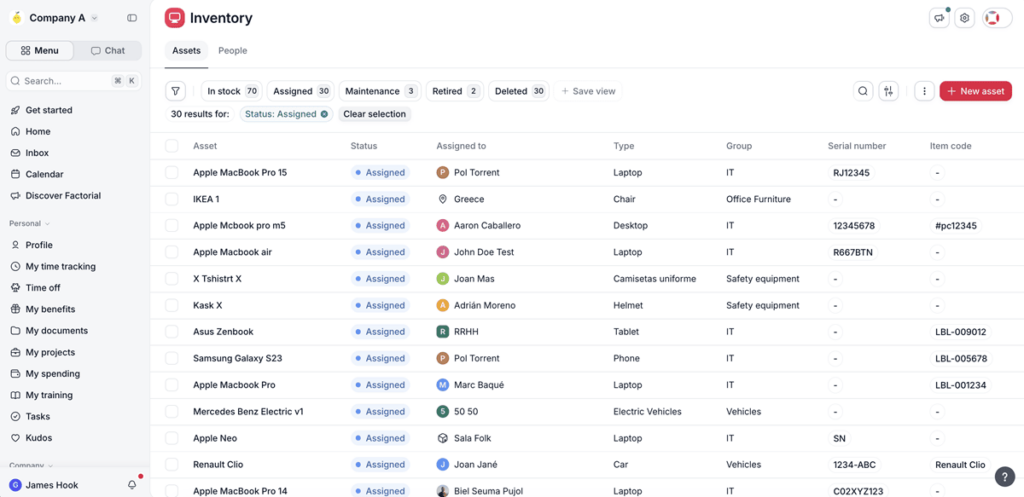
- ¿Cómo gestionáis las actualizaciones de seguridad? Los parches se despliegan de forma centralizada y queda constancia de qué equipos están al día.
- ¿Qué pasó con los accesos de las personas que se fueron? Como cada baja en RR. HH. dispara la retirada de dispositivos y accesos, puedes demostrar cuándo y cómo se revocaron.
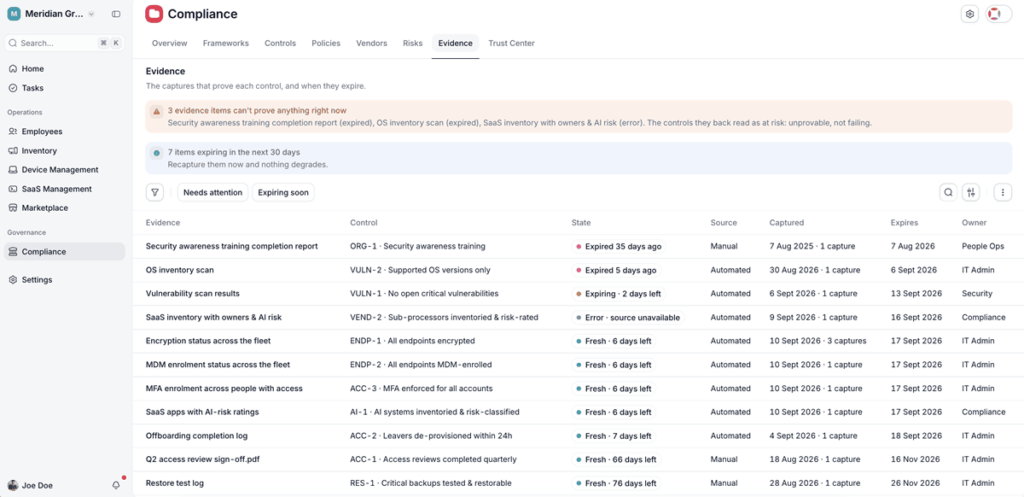
- ¿Qué aplicaciones usa tu equipo? Tienes a la vista el software y las licencias en uso, lo que te permite explicar qué herramientas están autorizadas.