En una auditoría ISO 27001, un auditor externo comprueba que tu sistema de gestión de seguridad de la información cumple la norma. Para ello revisa la documentación, entrevista a tu equipo y pide ver en tus sistemas las evidencias de que los controles funcionan en el día a día.
Muchas empresas preparan la auditoría como si fuera un examen de documentación. Llegan con las políticas impecables y descubren en la fase 2 que el auditor quiere ver el registro de la última baja de un empleado, la fecha de la última prueba de restauración de una copia de seguridad o el porcentaje de portátiles con el cifrado activo hoy.
En este artículo verás qué tipos de auditoría ISO 27001 existen, cómo es el proceso paso a paso, cuánto dura, qué revisa exactamente el auditor y qué ocurre si encuentra incumplimientos. También tienes una guía práctica para llegar a la auditoría con las evidencias listas.
¿Qué es una auditoría ISO 27001?
Una auditoría ISO 27001 es un proceso sistemático, independiente y documentado en el que un auditor reúne evidencias y las evalúa de forma objetiva para comprobar en qué medida tu organización cumple los requisitos de la norma. Lo que se audita es tu sistema de gestión de seguridad de la información (SGSI), dentro del alcance que hayas definido, y no la empresa entera.
El auditor busca responder a dos preguntas. La primera es si el SGSI cumple los requisitos de las cláusulas 4 a 10 de la ISO 27001, que son las que definen el contexto, el liderazgo, la gestión de riesgos, el soporte, la operación, la evaluación del desempeño y la mejora. La segunda es si los controles del Anexo A que declaraste aplicables en tu declaración de aplicabilidad están implantados y funcionan.
Tipos de auditoría ISO 27001
Una organización certificada pasa por varias auditorías en cada ciclo de tres años. Unas las hace la propia empresa y otras una entidad de certificación acreditada.
| Tipo de auditoría | ¿Quién la hace? | ¿Cuándo? | ¿Qué revisa? |
|---|---|---|---|
| Auditoría interna | La propia empresa, con una persona independiente o un auditor contratado | A intervalos planificados, y al menos una antes de certificar | Todo el SGSI a lo largo del programa de auditoría |
| Auditoría de certificación | Entidad de certificación acreditada | Año 0, en dos fases | La documentación en la fase 1 y el funcionamiento real en la fase 2 |
| Auditoría de seguimiento | Entidad de certificación acreditada | Años 1 y 2 del ciclo | Una parte del sistema, los cambios y los hallazgos anteriores |
| Auditoría de recertificación | Entidad de certificación acreditada | Año 3, antes de que venza el certificado | Todo el SGSI y su evolución durante el ciclo |
1. Auditoría interna
La cláusula 9.2 de la norma obliga a hacer auditorías internas a intervalos planificados, dentro de un programa que defina la frecuencia, los métodos, los responsables y el alcance de cada una. Su objetivo es detectar incumplimientos antes de que lo haga la entidad de certificación, y sin una auditoría interna completa no se puede pasar la auditoría de certificación.
La persona que la hace debe ser competente e imparcial, lo que significa que no puede auditar procesos que ha diseñado o que gestiona. En una empresa de 40 personas esto suele ser un problema real, porque quien más sabe del SGSI es precisamente quien lo ha montado. La salida habitual es contratar a un auditor externo para la auditoría interna, que además aporta una segunda opinión sobre los procesos y el análisis de riesgos.
Junto a la auditoría interna, la cláusula 9.3 exige la revisión por la dirección. Las dos tienen que estar hechas y documentadas antes de la fase 1, y el auditor externo preguntará qué se decidió en ambas.
2. Auditoría de certificación
Es la auditoría que da acceso al certificado y la más exigente, porque es la primera vez que alguien externo revisa el sistema completo. Se divide en dos fases.
En la fase 1, el auditor comprueba que la documentación está completa y que la organización está preparada. En la fase 2, verifica que lo documentado se cumple en la práctica. Si la supera, la empresa recibe un certificado válido durante tres años. El recorrido completo hasta llegar a este punto está en la guía sobre cómo obtener la certificación ISO 27001.
3. Auditorías de seguimiento
Durante la vigencia del certificado, la entidad vuelve al menos una vez al año. La primera auditoría de seguimiento debe hacerse dentro de los 12 meses siguientes a la decisión de certificación. Son más cortas que la inicial y no revisan todo el sistema, el auditor elige una parte de los controles en cada visita y a lo largo del ciclo acaba cubriéndolos todos.
Hay cosas que revisa en todas las visitas.
- Qué se hizo con las no conformidades de la auditoría anterior.
- Los cambios en la organización, el alcance, los riesgos o la Declaración de Aplicabilidad.
- La auditoría interna y la revisión por la dirección del último periodo.
- Los incidentes de seguridad y las quejas recibidas.
- Las evidencias de mejora continua, que es lo que pide la cláusula 10.
El riesgo más habitual en esta fase es llegar con un SGSI que se dejó de mantener al día después de certificar. Si nadie ha tocado el sistema en doce meses, se nota enseguida.
4. Auditoría de recertificación
Antes de que venza el certificado, la entidad hace una auditoría completa para renovarlo otros tres años. Es parecida a una fase 2, aunque el auditor ya conoce la organización y se centra en cómo ha evolucionado el SGSI durante el ciclo.
Conviene programarla con varios meses de margen, porque si no se completa antes del vencimiento, el certificado caduca.
¿Cómo es el proceso de auditoría ISO 27001 paso a paso?
El proceso de certificación empieza mucho antes de que llegue el auditor. Estos son los pasos desde que el SGSI está listo hasta que tienes el certificado:
1. Elegir la entidad de certificación
Antes de pedir ofertas, el SGSI tiene que estar implantado y funcionando, con el alcance definido, la política de seguridad aprobada, la evaluación de riesgos hecha, los controles aplicados y al menos una auditoría interna y una revisión por la dirección completas. Si todavía no estás en ese punto, la guía sobre cómo implementar la ISO 27001 paso a paso te sirve de hoja de ruta.
Con eso listo, pide ofertas a varias entidades acreditadas. Te preguntarán por el número de personas dentro del alcance, las sedes y la complejidad de la actividad, porque con esos datos calculan los días de auditoría y, por tanto, el precio. Si quieres hacerte una idea del presupuesto total, en el artículo sobre cuánto cuesta certificarse en ISO 27001 tienes el desglose.
2. Fase 1 o revisión documental
La fase 1 es una comprobación de que estás preparado. El auditor revisa la documentación básica del SGSI y entiende el contexto de la organización antes de entrar en detalle.
- Alcance del SGSI: qué áreas, procesos, sedes y sistemas entran y cuáles se excluyen, con su justificación.
- Política y objetivos de seguridad: aprobados por la dirección y comunicados.
- Metodología y resultados de la evaluación de riesgos: junto con el plan de tratamiento.
- Declaración de aplicabilidad: con la justificación de cada control incluido o excluido.
- Auditoría interna y revisión por la dirección: con sus resultados y las decisiones tomadas.
Al terminar, el auditor emite un informe con las áreas que le preocupan y que podrían convertirse en no conformidades en la fase 2. Es tu oportunidad de corregirlas a tiempo. Entre la fase 1 y la fase 2 suelen pasar entre unas semanas y un par de meses, según lo que haya que ajustar y la agenda de la entidad.
3. Fase 2 o auditoría de certificación
La fase 2 es la auditoría de verdad. El auditor comprueba que los controles están implantados y que funcionan, y la dinámica suele repetirse en casi todas las entidades.
- Plan de auditoría. Unos días antes recibes el plan con las fechas, los horarios, los auditores, las áreas que se van a revisar y las personas a las que se va a entrevistar.
- Reunión de apertura. El auditor presenta el alcance, el método y la agenda, y confirma quién será su interlocutor.
- Entrevistas y revisión de evidencias. Recorre los procesos con sus responsables, pide registros y toma muestras, por ejemplo dos bajas del último trimestre o el último incidente registrado.
- Avances parciales. En las auditorías de varios días suele adelantar al final de cada jornada lo que ha encontrado.
- Reunión de cierre. Presenta los hallazgos, su clasificación y los siguientes pasos. Es el momento de aclarar cualquier malentendido.
Las entrevistas no son solo con el responsable de seguridad. El auditor habla con la dirección, con IT y con cualquier persona del equipo, y las preguntas cambian mucho según el perfil.
| ¿A quién entrevista? | Ejemplos de preguntas |
|---|---|
| Dirección | ¿Cuáles son los objetivos de seguridad? ¿Qué recursos se han asignado al SGSI? ¿Qué se decidió en la última revisión por la dirección? |
| Responsable del SGSI | ¿Cómo se evalúan los riesgos? ¿Por qué se ha excluido este control? ¿Qué se hizo con los hallazgos de la auditoría interna? |
| IT | ¿Cómo se retiran los accesos cuando alguien se va? ¿Qué porcentaje de equipos tiene el cifrado activo? ¿Cuándo se probó por última vez una restauración? |
| RRHH | ¿Cómo se comprueban los antecedentes al contratar? ¿Dónde está firmado el acuerdo de confidencialidad? ¿Qué formación en seguridad recibe un nuevo empleado? |
| Cualquier persona del equipo | ¿Dónde está la política de seguridad? ¿Qué harías si recibieras un correo sospechoso? ¿A quién avisarías si perdieras el portátil? |
4. Informe y decisión de certificación
Después de la reunión de cierre llega el informe escrito con los hallazgos y la recomendación del auditor. Si hay no conformidades, tienes que presentar un plan de acciones correctivas, y en el caso de las mayores demostrar que están resueltas.
Un detalle que mucha gente desconoce es que el auditor no decide si te certifican. Recomienda, y la decisión la toman personas de la entidad que no han participado en la auditoría. Cuando la decisión es favorable, se emite el certificado con una validez de tres años.
¿Cuánto dura una auditoría ISO 27001?
La duración se mide en días de auditor y depende sobre todo del número de personas dentro del alcance del SGSI. La ISO/IEC 27006-1 recoge una tabla de referencia que las entidades ajustan al alza o a la baja según la complejidad, el número de sedes o el grado de externalización.
| Personas en el alcance | Auditoría inicial (fase 1 y fase 2) |
|---|---|
| De 1 a 10 | 5 días de auditor |
| De 26 a 45 | 8,5 días de auditor |
| De 46 a 65 | 10 días de auditor |
| De 126 a 175 | 13 días de auditor |
| De 276 a 425 | 15 días de auditor |
Los días de auditor no equivalen a días naturales. Una auditoría de 10 días de auditor puede hacerse en cinco días con dos auditores, y parte de ese tiempo se dedica a preparar y redactar el informe. Como referencia, cada auditoría de seguimiento dura alrededor de un tercio de la inicial y la de recertificación, unos dos tercios.
El plazo total hasta tener el certificado es otra cosa. Una pyme que parte de cero suele necesitar entre seis y doce meses para implantar el SGSI y acumular registros suficientes, a los que se suman las semanas entre la fase 1 y la fase 2 y el tiempo hasta la decisión de certificación. Lo que más alarga el proceso es la cantidad de carencias que aparecen por el camino y lo rápido que se corrigen.
¿Qué revisa el auditor en una auditoría ISO 27001?
En una auditoría ISO 27001, el auditor revisa dos cosas. Por un lado, los requisitos del sistema de gestión que recogen las cláusulas 4 a 10. Por otro, los controles del Anexo A que aplicas, que es donde más empresas tropiezan en la fase 2 porque el auditor pide evidencias de que funcionan.
Los requisitos del sistema de gestión
Las cláusulas 4 a 10 de la norma son obligatorias y no se pueden excluir. En la estructura de la ISO 27001 tienes el detalle de cada una, y esto es lo que el auditor suele comprobar en ellas.
- Contexto y alcance: que la organización ha analizado sus factores internos y externos, las partes interesadas y sus requisitos, y que el alcance es coherente con todo ello.
- Liderazgo: que la dirección participa de verdad, aprueba la política, asigna recursos y define roles con nombres y apellidos.
- Planificación: que la evaluación de riesgos sigue una metodología repetible, que el plan de tratamiento está aprobado y que los objetivos de seguridad se pueden medir.
- Soporte: que las personas tienen la competencia necesaria, que han recibido formación y que la documentación está controlada.
- Operación: que el plan de tratamiento se está ejecutando y que los riesgos se revisan cuando hay cambios.
- Evaluación del desempeño: que se miden indicadores, que se ha hecho la auditoría interna y que existe un acta de la revisión por la dirección.
- Mejora: que las no conformidades se registran, se analiza su causa y se cierran con acciones correctivas.
Los controles del Anexo A que dependen de IT
El Anexo A recoge 93 controles en cuatro bloques, organizativos, de personas, físicos y tecnológicos. Puedes repasarlos en el artículo sobre los dominios de la ISO 27001. Una buena parte se demuestra con documentación y proceso, pero hay un grupo que solo se demuestra con el estado real de los equipos y los accesos. Son los que el auditor comprueba dato a dato, y estos son los que más se repiten en la fase 2.
¿Qué tiene que demostrar IT en la auditoría ISO 27001?
Estas ocho evidencias agrupan 20 de los 93 controles del Anexo A. No son los únicos que revisa el auditor, pero sí los que dependen de IT y los que más no conformidades generan en la fase 2. Junto a cada una verás qué pide el auditor, cómo es una buena respuesta y dónde suele fallar.
1. Inventario de activos con un responsable para cada uno
- ¿Qué pide el auditor?: el inventario de activos de información y activos asociados, con su propietario. Muchos auditores empiezan por los activos de información, como los datos de clientes o el código fuente, y después preguntan qué equipos y servicios los tratan.
- Una buena respuesta: un inventario actualizado con cada activo vinculado a una persona, coherente con lo que está realmente en uso y con la devolución de equipos registrada en cada salida.
- ¿Dónde suele fallar?: una hoja de cálculo que solo lista portátiles, con equipos asignados a personas que ya no están en la empresa.
2. Configuración segura de todos los dispositivos
- ¿Qué pide el auditor?: el estado de los dispositivos de usuario, con el cifrado de disco, el bloqueo de pantalla, el antimalware activo y una configuración base definida. Suele comprobarlo todo a la vez y en equipos concretos.
- Una buena respuesta: una consola que muestre el estado de toda la flota a fecha de hoy, con el porcentaje de cumplimiento de cada regla y la lista de los equipos que no cumplen.
- ¿Dónde suele fallar?: existe la política que obliga a cifrar, pero nadie sabe cuántos equipos tienen el cifrado activo. O el antivirus está contratado y hay un puñado de portátiles con el agente parado.
3. Accesos y su revisión periódica
- ¿Qué pide el auditor?: quién tiene acceso a un sistema concreto, con qué privilegios y desde cuándo, y cuándo se revisó esa lista por última vez. Lo explica con detalle el artículo sobre el control de acceso en la ISO 27001.
- Una buena respuesta: la lista de accesos por persona y el registro de una revisión reciente en la que alguien comparó esa lista con los roles y retiró lo que sobraba.
- ¿Dónde suele fallar?: una lista correcta sin ninguna revisión detrás, o una revisión que se limita a confirmar la lista sin contrastarla con lo que cada persona necesita.
4. Un onboarding y un offboarding completos
- ¿Qué pide el auditor?: casi siempre toma una incorporación y una salida recientes y pide ver cómo se dieron los accesos, cómo se retiraron y cómo se recuperó el equipo.
- Una buena respuesta: el mismo proceso para todo el mundo, visible en los sistemas, con el tiempo que pasó entre el último día del empleado y el corte de su último acceso.
- ¿Dónde suele fallar?: una persona que se fue hace meses y sigue teniendo una cuenta activa en una herramienta de la que nadie se acordaba. Es uno de los hallazgos más repetidos en cualquier auditoría.
5. Gestión de vulnerabilidades y parches
- ¿Qué pide el auditor?: cómo se detectan las vulnerabilidades, cómo se priorizan y en cuánto tiempo se corrigen, en los equipos de los empleados y también en el software que desarrolla la empresa, si lo hace.
- Una buena respuesta: unos plazos definidos según la gravedad, el nivel de parche de cada equipo y la lista de sistemas fuera de soporte con su plan de tratamiento.
- ¿Dónde suele fallar?: las actualizaciones automáticas están activas en los portátiles, pero nadie puede decir qué pasa con una dependencia vulnerable en el producto o con un servidor antiguo.
6. Copias de seguridad con una prueba de restauración
- ¿Qué pide el auditor?: qué se copia, con qué frecuencia y cuándo se restauró algo por última vez.
- Una buena respuesta: una prueba de restauración con fecha y resultado documentado. Basta con una carpeta o un buzón si queda registrada, porque lo que se comprueba es que el camino de recuperación funciona.
- ¿Dónde suele fallar?: copias que se ejecutan cada noche desde hace años sin que nadie haya probado nunca a recuperar una.
7. Servicios en la nube y aplicaciones SaaS
- ¿Qué pide el auditor?: el registro de los servicios en la nube que tratan información de la empresa, con un responsable para cada uno y lo que pasaría con los datos si dejaras de usarlos.
- Una buena respuesta: un registro completo, incluidas las aplicaciones contratadas fuera de IT, y un plan de salida documentado para los servicios críticos.
- ¿Dónde suele fallar?: el registro solo recoge lo que contrató IT, y el shadow IT queda fuera de cualquier evaluación.
8. Gestión de incidentes ensayada
- ¿Qué pide el auditor?: cómo se detecta, se evalúa, se escala y se resuelve un incidente, y qué se cambió después.
- Una buena respuesta: procedimientos para los incidentes más probables, el registro de incidentes reales gestionados con ellos y un simulacro que se ha hecho de verdad.
- ¿Dónde suele fallar?: una política que describe un proceso que nunca se ha probado y un registro de incidentes vacío, algo que al auditor le cuesta creer en cualquier empresa con más de unas decenas de personas.
Esta tabla resume las ocho evidencias con los controles del Anexo A con los que se relaciona cada una, para que puedas localizarlos en tu declaración de aplicabilidad.
| Evidencia que pide el auditor | Controles del Anexo A |
|---|---|
| Inventario de activos con propietario y devolución de equipos | 5.9, 5.10, 5.11 |
| Estado de cifrado, bloqueo de pantalla, antimalware y configuración de los dispositivos | 8.1, 8.7, 8.9, 8.24 |
| Lista de accesos por persona y registro de su revisión | 5.15, 5.16, 5.18, 8.2 |
| Una incorporación y una salida recientes de principio a fin | 5.11, 6.5, 5.18 |
| Plazos de parcheo y nivel de parche por equipo | 8.8 |
| Alcance de las copias y una prueba de restauración con fecha | 8.13, 5.30 |
| Registro de servicios en la nube con plan de salida | 5.23 |
| Procedimientos de incidentes, registros y un simulacro | 5.24, 5.25, 5.26, 5.27 |
¿Qué pasa si el auditor detecta incumplimientos?
Cada incumplimiento que encuentra el auditor se registra como un hallazgo, con tres partes. El requisito que no se cumple, la evidencia que lo demuestra y la diferencia entre ambos. Según su gravedad, se clasifica de tres formas.
No conformidad mayor
Es un requisito que falta por completo o un control que falla de forma sistemática. Por ejemplo, no haber hecho la auditoría interna, no tener una evaluación de riesgos o no contar con ningún proceso de gestión de incidentes.
En la auditoría de certificación, una no conformidad mayor impide emitir el certificado hasta que se corrige y se demuestra la acción correctiva, a veces con una visita adicional. Si la entidad no puede verificar la corrección en los seis meses siguientes al final de la fase 2, lo habitual es que haya que repetirla.
No conformidad menor
Es un fallo puntual dentro de un proceso que sí funciona. El proceso de baja existe y se aplica, pero en una de las muestras una cuenta siguió activa dos semanas más de la cuenta. O se gestionan los incidentes, pero uno no quedó bien registrado.
No bloquea la certificación, aunque tienes que presentar un plan de acción que la entidad acepte y el auditor comprobará en la siguiente visita que se ha cumplido. Ojo con acumularlas. Varias no conformidades menores sobre el mismo requisito pueden llevar al auditor a concluir que el control falla de forma sistemática y a calificarlo como mayor.
Observaciones y oportunidades de mejora
Las observaciones recogen situaciones que todavía cumplen la norma pero que podrían acabar en una no conformidad si no se atienden o recomendaciones para mejorar el sistema. No exigen un plan de acción formal, pero el auditor suele preguntar por ellas en la siguiente visita.
¿Qué consecuencias tiene en cada auditoría?
| Auditoría | Si hay no conformidades mayores | Si hay no conformidades menores |
|---|---|---|
| Certificación | No se emite el certificado hasta que se corrigen y se verifican | Se puede certificar con un plan de acción aceptado |
| Seguimiento | Si no se resuelven a tiempo, la entidad puede suspender el certificado | Plan de acción que se revisa en la siguiente visita |
| Recertificación | La renovación queda en suspenso hasta resolverlas | Se renueva con un plan de acción aceptado |
En todos los casos, la cláusula 10.2 pide algo más que corregir el problema concreto. Hay que analizar la causa y aplicar una acción que evite que se repita. Si la cuenta que quedó activa se debió a que la herramienta no estaba en el inventario, desactivarla no basta, hay que incorporar la herramienta al proceso de baja.
Suspender la certificación por completo no es fácil, porque las carencias graves suelen aparecer antes, en la auditoría interna o en la fase 1. Pero tampoco es imposible, y casi siempre ocurre por la misma razón, un sistema que existe en los documentos y no en el día a día.
Errores habituales que acaban en no conformidad
Hay fallos que los auditores encuentran una y otra vez, da igual el tamaño o el sector de la empresa. Estos son los más frecuentes y conviene revisarlos antes de la fase 2:
- Una política sin práctica detrás: el procedimiento está aprobado pero no hay ningún registro de que se aplique.
- Un inventario desactualizado: equipos asignados a personas que ya no están o aplicaciones en uso que no aparecen.
- Accesos que nadie revisa: la lista existe, pero no hay constancia de ninguna revisión.
- Copias nunca restauradas: el backup funciona en teoría y nadie lo ha comprobado.
- Una auditoría interna hecha por quien montó el SGSI: falta la imparcialidad que exige la norma.
- Un alcance mal definido: demasiado estrecho, genera interfaces difíciles de gestionar entre lo que entra y lo que no. Demasiado amplio, multiplica el trabajo sin aportar valor.
- Hallazgos anteriores sin cerrar: en los seguimientos es lo primero que se revisa.
¿Cómo te ayuda Factorial IT en la auditoría ISO 27001?
Para superar la auditoría ISO 27001 hace falta un sistema de gestión con decisiones de dirección, una evaluación de riesgos, procedimientos y personas que los aplican, y ninguna herramienta lo resuelve por sí sola. Pero buena parte de lo que el auditor comprueba en la fase 2 son datos, el estado de los equipos, quién tiene acceso a qué y qué pasó en la última baja. Y esa es la parte que Factorial IT resuelve, para que la evidencia técnica se genere sola y con fecha en lugar de reconstruirse la semana antes de la auditoría.
- Inventario de activos en tiempo real. Toda la flota de macOS, Windows, Linux, iOS y Android desde una sola consola, con cada dispositivo vinculado a una persona y un departamento a través de la conexión con RRHH, y las aplicaciones SaaS realmente en uso, incluido el shadow IT.
- Estado de seguridad de cada dispositivo. Aplicación y verificación del cifrado y de las políticas de configuración, con el porcentaje de cumplimiento a una fecha concreta y la lista de equipos que no cumplen.
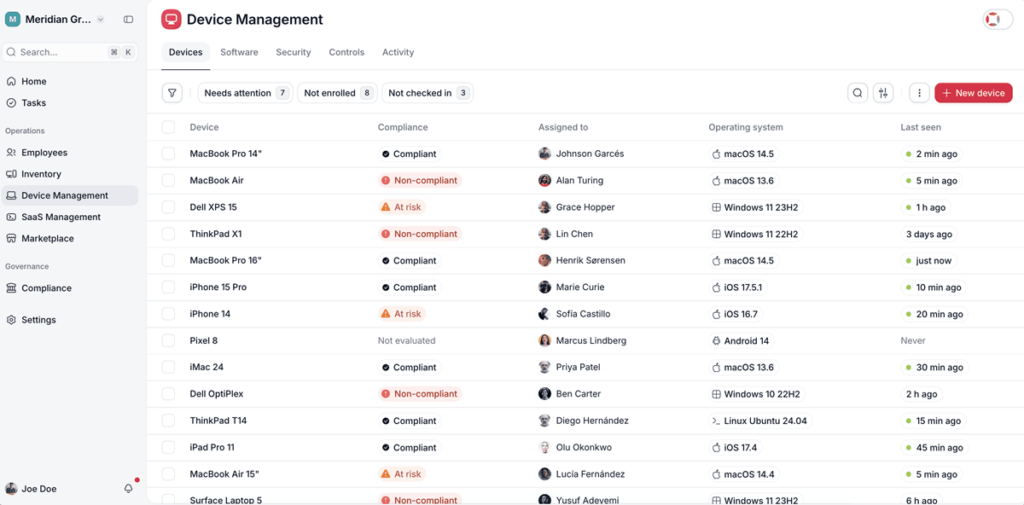
- Altas y bajas sincronizadas con RRHH. Cuando alguien sale de la empresa, se retiran sus accesos, se bloquea el dispositivo y se liberan sus licencias, con un registro que muestra el tiempo entre la baja y el corte del último acceso.
- Vulnerabilidades y actualizaciones. Nivel de parche por equipo y detección de software fuera de soporte.
- Cobertura del antimalware. Verificación de que el agente de protección está instalado y activo en cada dispositivo.
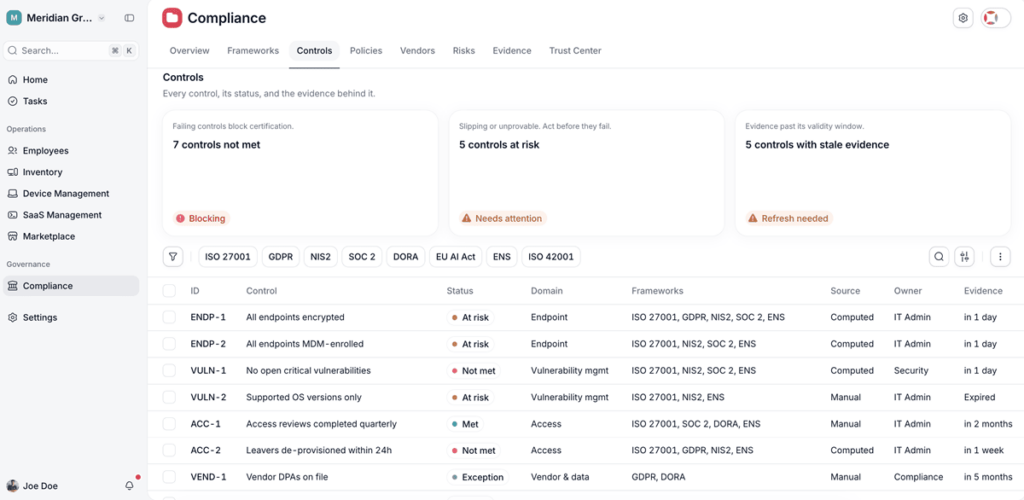
- Trazabilidad ante un incidente. El usuario del equipo afectado, sus accesos, sus aplicaciones y cada acción realizada, con bloqueo y borrado remoto.
Factorial IT no gestiona tu SGSI, no hace tu evaluación de riesgos, no prueba tus copias de seguridad ni sustituye al auditor interno. Puedes ver el detalle de qué controles cubre y cuáles no en el artículo sobre cómo Factorial IT ayuda a cumplir con la ISO 27001.
Para esa otra parte, Factorial IT trabaja con consultoras especializadas que montan el sistema de gestión apoyándose en los datos que ya genera la plataforma, de modo que llegas a la auditoría con un único recorrido de principio a fin y una entidad acreditada independiente emite el certificado. En el siguiente enlace puedes ver más sobre el servicio de consultoría de ISO 27001.