La ISO 27001 y la ISO 9001 son dos de las normas internacionales más extendidas. Comparten estructura y filosofía de mejora continua, pero persiguen objetivos distintos. La ISO 27001 protege la información de tu organización y la ISO 9001 ordena tus procesos para garantizar la calidad. Esa base común es justo lo que hace fácil confundirlas o dudar sobre cuál implantar primero.
En este artículo verás qué regula cada norma, en qué se diferencian, qué tienen en común y cómo decidir cuál necesita tu empresa o si te conviene integrarlas.
¿Qué es la ISO 27001?
La ISO/IEC 27001 es la norma internacional que define cómo implantar un sistema de gestión de seguridad de la información (SGSI). Su objetivo es proteger tres propiedades de la información, que son la confidencialidad, la integridad y la disponibilidad.
En lugar de imponer una lista cerrada de medidas, la norma exige analizar los riesgos de cada organización y aplicar los controles adecuados para mitigarlos. La versión vigente, la ISO/IEC 27001:2022, incluye un Anexo A con 93 controles agrupados en cuatro dominios, que son el organizativo, el de personas, el físico y el tecnológico.
Cualquier empresa que maneje datos sensibles puede certificarse, aunque es especialmente relevante en sectores tecnológicos, financieros, sanitarios o legales. La certificación es voluntaria, la emite una entidad acreditada y tiene una vigencia de tres años con auditorías anuales de seguimiento.
¿Qué es la ISO 9001?
La ISO 9001 es la norma internacional que regula los sistemas de gestión de la calidad (SGC). Su finalidad es asegurar que los productos y servicios de una organización cumplen de forma constante con los requisitos del cliente y con la normativa aplicable.
Se apoya en principios como el enfoque al cliente, el liderazgo, la gestión por procesos y la mejora continua. La versión vigente es la ISO 9001:2015 y se aplica a organizaciones de cualquier tamaño y sector, desde una pyme que quiere ordenar sus operaciones hasta una gran industria que busca certificar su cadena de producción.
A diferencia de la ISO 27001, no se centra en proteger la información, sino en la eficiencia operativa y en la satisfacción del cliente.
Principales diferencias entre ISO 27001 y ISO 9001
Aunque comparten estructura, la ISO 27001 y la ISO 9001 persiguen objetivos diferentes y se aplican de forma distinta. Esta tabla resume los puntos clave.
| Aspecto | ISO 27001 | ISO 9001 |
|---|---|---|
| Objetivo | Seguridad de la información | Calidad de productos y servicios |
| Sistema de gestión | SGSI | SGC |
| Versión vigente | ISO/IEC 27001:2022 | ISO 9001:2015 |
| Enfoque del riesgo | Amenazas a la confidencialidad, integridad y disponibilidad | Riesgos para la conformidad del producto y la satisfacción del cliente |
| Controles | Anexo A con 93 controles | Sin anexo de controles |
| Documentación clave | Política de seguridad, análisis de riesgos, declaración de aplicabilidad y gestión de incidentes | Procesos, indicadores de calidad y control de no conformidades |
| Beneficiario principal | Cliente y titular de los datos | Cliente final |
| Área implicada | IT y seguridad | Operaciones y calidad |
La diferencia de fondo se resume en una idea. La ISO 9001 busca que hagas bien tu trabajo de forma constante, mientras que la ISO 27001 protege la información que sustenta ese trabajo. Por eso una se gestiona desde operaciones y calidad y la otra arrastra de forma directa al área de IT y de seguridad.
Esa distinta naturaleza explica el resto. Al centrarse en proteger datos frente a amenazas reales, la ISO 27001 obliga a un análisis de riesgos más profundo y a una documentación más técnica, lo que suele traducirse en una implantación más exigente en tiempo y recursos.
¿Qué tiene en común la ISO 27001 y la ISO 9001?
A pesar de sus diferencias, ambas normas comparten más de lo que parece, porque siguen el mismo esquema de la ISO.
Las dos adoptan la Estructura de Alto Nivel (Anexo SL), un marco común a las normas ISO de sistemas de gestión. Gracias a ello, las cláusulas sobre contexto, liderazgo, planificación, apoyo, evaluación y mejora son prácticamente idénticas en ambas, lo que facilita mucho implantarlas juntas.
También comparten el ciclo de mejora continua PDCA (planificar, hacer, verificar y actuar), que estructura cómo se gestionan, se miden y se mejoran los procesos.
Otros puntos en común son los siguientes.
- Compromiso de la dirección: ambas exigen liderazgo y participación activa de la alta dirección.
- Enfoque basado en riesgos: las dos parten de identificar y tratar riesgos, aunque sean de naturaleza distinta.
- Auditorías y certificación: las dos se certifican mediante un organismo acreditado y requieren auditorías internas y externas periódicas.
- Mejora continua: ambas obligan a revisar y mejorar el sistema de forma constante.
¿Qué norma necesita tu empresa?
La elección depende de tu sector, de lo que te piden tus clientes y de dónde está tu mayor riesgo.
La ISO 9001 encaja mejor si tu prioridad es ordenar procesos, demostrar consistencia operativa y aumentar la satisfacción del cliente. Es habitual como requisito en licitaciones del sector público y en industria, construcción o automoción.
La ISO 27001 es la opción si tu negocio se basa en tratar, almacenar o transmitir información sensible, o si compites por contratos donde te exigen evidencias de seguridad. Resulta casi imprescindible en empresas tecnológicas, SaaS, fintech o servicios IT, y se conecta de forma natural con otras obligaciones como la directiva NIS2.
Si tu empresa necesita cubrir las dos dimensiones, calidad y seguridad, no tienes que elegir. Muchas organizaciones implantan ambas normas a la vez para reforzar su operativa y su protección de datos.
¿Cómo integrar ISO 27001 e ISO 9001?
Como las dos normas comparten la Estructura de Alto Nivel, integrarlas es más eficiente que gestionarlas por separado. Las cláusulas comunes permiten trabajar con una sola política general, un único equipo de auditoría interna y un mismo calendario de revisiones.
Las principales ventajas de un sistema de gestión integrado son las siguientes.
- Menos duplicidades: una sola documentación base y procesos compartidos reducen la carga administrativa.
- Gestión del riesgo unificada: una única matriz de riesgos contempla a la vez la calidad y la seguridad.
- Auditoría integrada: un mismo organismo evalúa ambos sistemas en una sola visita, lo que reduce costes y plazos.
- Cultura común: los equipos trabajan con objetivos y métricas alineados entre calidad y seguridad.
La clave para integrarlas bien está en mapear primero los procesos críticos, identificar dónde confluyen los requisitos de calidad y de seguridad y avanzar por fases en lugar de intentar unificarlo todo de golpe.
¿Cómo Factorial IT te ayuda a cumplir con la ISO 27001?
Cuando una empresa integra la ISO 9001 y la ISO 27001, el área de IT pasa a formar parte de los dos sistemas. Los equipos y las herramientas con los que trabaja la plantilla son infraestructura para la calidad y, a la vez, activos que proteger para la seguridad. Gestionarlos con procesos manuales obliga a documentar lo mismo dos veces y multiplica las no conformidades en ambos frentes.
Factorial IT ordena en una sola plataforma conectada con RRHH todo el ciclo de los dispositivos y las aplicaciones, desde la compra hasta la retirada. Estos son algunos de los puntos donde una misma funcionalidad responde a los requisitos de las dos normas.
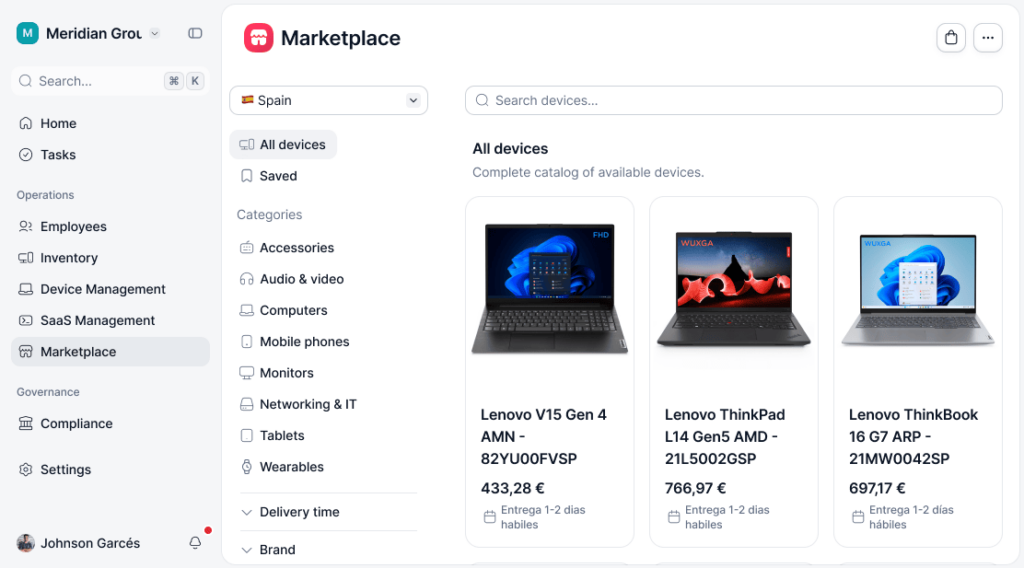
- Infraestructura bajo control (cláusula 7.1.3 de la ISO 9001 y control 5.9 de la ISO 27001): la compra de equipos se hace desde un catálogo propio de la empresa, y las facturas, garantías y reparaciones de cada dispositivo quedan registradas en el mismo sitio. Así la empresa sabe en todo momento con qué medios trabaja cada persona y en qué estado están.
- Procesos que se repiten igual cada vez (cláusula 4.4 de la ISO 9001 y control 5.15 de la ISO 27001): las reglas basadas en los datos de RRHH asignan grupos, roles y licencias según el puesto de cada empleado. Dos personas que entran en el mismo equipo reciben exactamente los mismos accesos, sin depender de quién gestione el alta.
- Solicitudes con trazabilidad (cláusula 7.5 de la ISO 9001 y control 5.18 de la ISO 27001): cuando alguien necesita una herramienta que no se puede automatizar, la petición se tramita como ticket desde Slack o desde la web. Cada solicitud, aprobación y concesión queda documentada, lo que cubre la información documentada que piden las dos normas.
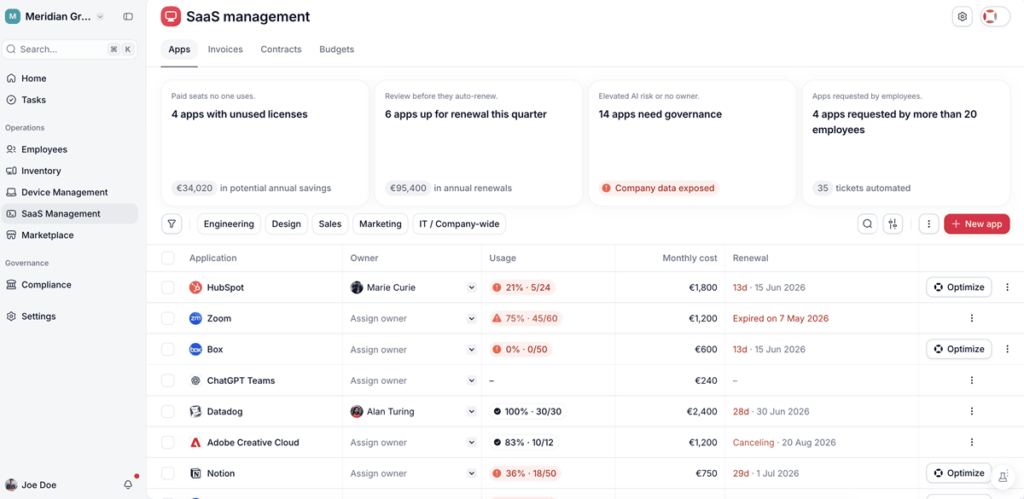
- Control de proveedores externos (cláusula 8.4 de la ISO 9001 y control 5.19 de la ISO 27001): todas las licencias SaaS se siguen desde un único panel, con su responsable y su nivel de uso. Es más fácil evaluar a cada proveedor y detectar las suscripciones que se pagan y nadie utiliza.
- No conformidades corregidas antes de la auditoría (cláusula 10.2 de ambas normas): la plataforma comprueba de forma continua si cada equipo cumple las políticas definidas y puede lanzar automáticamente un script o una instalación para corregir la desviación. La acción correctiva se aplica en el momento y queda registrada.
Con la parte de IT resuelta en una sola herramienta, la auditoría integrada se apoya en un único origen de datos. El mismo registro sirve al equipo de calidad para demostrar procesos consistentes y al de seguridad para demostrar que los controles se aplican.