¿Tu empresa necesita cumplir con la NIS2, certificarse en ISO 27001 o las dos cosas? Es la pregunta que cada vez más responsables de IT y de seguridad se hacen, y la respuesta rara vez es sencilla. Una es de obligado cumplimiento y conlleva sanciones. La otra es voluntaria, pero cada vez más exigida por clientes y partners.
La buena noticia es que no compiten entre sí. En este artículo te explicamos en qué se diferencian, en qué se parecen y cómo apoyarte en una para avanzar en la otra sin trabajar el doble.
¿Qué es la NIS2?
La NIS2 (Directiva UE 2022/2555) es la normativa europea que refuerza el nivel común de ciberseguridad en toda la Unión Europea. Sustituye a la antigua directiva NIS de 2016, amplía los sectores afectados y endurece tanto las obligaciones como las sanciones. Su lógica es clara: dejar de tratar la seguridad como un conjunto de buenas prácticas recomendadas y convertirla en un requisito legal supervisado.
¿A quién afecta NIS2?
La NIS2 no se aplica a todas las empresas por igual. Para determinar quién está obligado, combina tres factores: el ámbito geográfico (operar o prestar servicios en la UE), el sector de actividad y el tamaño de la organización (por regla general, más de 50 empleados o más de 10 millones de euros de facturación).
En función de esos criterios, la directiva clasifica a las organizaciones en dos categorías:
- Entidades esenciales: operan en sectores de alta criticidad como energía, transporte, banca, sanidad o infraestructuras digitales, y están sujetas a una supervisión más estricta.
- Entidades importantes: pertenecen a otros sectores relevantes (servicios digitales, fabricación, alimentación, gestión de residuos, etc.), con un nivel de criticidad algo menor.
Conviene recordar que el tamaño no siempre exime. Una pyme puede quedar obligada si su actividad es crítica o si forma parte de la cadena de suministro de una empresa que sí lo está. Lo explicamos con detalle en nuestros artículos sobre a quién afecta la NIS2 y la diferencia entre entidades esenciales e importantes.
Obligaciones y sanciones de la NIS2
La NIS2 obliga a pasar de controles puntuales a una gestión de riesgos continua, con evidencias claras y una gobernanza sólida. Entre las medidas mínimas que exige el artículo 21 destacan:
- Políticas de análisis y gestión de riesgos documentadas.
- Gestión de incidentes, con un proceso estructurado de detección, respuesta y notificación.
- Continuidad de negocio: copias de seguridad, recuperación ante desastres y gestión de crisis.
- Seguridad de la cadena de suministro y de proveedores.
- Uso de criptografía y cifrado.
- Control de accesos, autenticación multifactor y ciberhigiene.
A esto se suma la responsabilidad directa de la dirección, ya que los órganos de administración deben aprobar y supervisar las medidas, y responden en caso de incumplimiento. El régimen sancionador es contundente: hasta 10 millones de euros o el 2 % de la facturación anual global para entidades esenciales, y hasta 7 millones de euros o el 1,4 % para las importantes.
¿Qué es la ISO 27001?
La ISO/IEC 27001 es la norma internacional de referencia para la seguridad de la información. A diferencia de la NIS2, no se dirige a sectores concretos ni la impone ninguna ley. Cualquier organización puede adoptarla, con independencia de su tamaño o actividad. Las empresas se certifican voluntariamente para demostrar su madurez en seguridad ante clientes, socios o aseguradoras.
El SGSI como núcleo de ISO 27001
El corazón de la norma es el Sistema de Gestión de Seguridad de la Información (SGSI). Se trata de un marco que estructura cómo una organización identifica sus riesgos, decide qué medidas aplicar y mejora de forma continua. No es un proyecto que se cierra, sino que es un ciclo que se revisa y actualiza con el tiempo.
Para concretar esas medidas, la ISO 27001:2022 incluye su Anexo A, con 93 controles de seguridad organizados en cuatro grandes ámbitos: organizativo, personas, físico y tecnológico. Cada organización selecciona los que aplican a su contexto a partir de su análisis de riesgos.
¿Cómo funciona la certificación?
La certificación ISO 27001 la concede un organismo acreditado independiente tras una auditoría. No es un trámite único, ya que el certificado tiene una vigencia limitada y se mantiene mediante auditorías de seguimiento periódicas y una recertificación cada cierto tiempo. Perder la certificación no acarrea una multa legal, pero sí puede tener un coste comercial elevado en sectores donde se exige por contrato.
Diferencias entre NIS2 vs ISO 27001
Aunque ambas persiguen el mismo objetivo de reforzar la seguridad de la información, lo hacen desde enfoques muy distintos. Esta tabla resume las diferencias clave.
| Criterio | NIS2 | ISO 27001 |
|---|---|---|
| Naturaleza | Directiva europea (obligación legal) | Norma internacional (certificación voluntaria) |
| Ámbito geográfico | Unión Europea | Mundial |
| A quién aplica | Entidades esenciales e importantes de sectores críticos | Cualquier organización que decida certificarse |
| Enfoque | Prescriptivo (medidas mínimas del artículo 21) | Basado en el riesgo (controles del Anexo A) |
| Gobernanza | Responsabilidad directa de la dirección, con consecuencias legales | Compromiso de la dirección, sin responsabilidad legal asociada |
| Notificación de incidentes | Obligatoria y con plazos estrictos (alerta a 24 h, notificación a 72 h, informe final a 1 mes) | Exige gestionar incidentes, pero sin plazo de notificación externa |
| Cadena de suministro | Requisitos explícitos sobre proveedores | Cubierta mediante controles de relaciones con proveedores |
| Sanciones | Hasta 10 M€ o el 2 % de la facturación global | Pérdida o no obtención del certificado (sin multa) |
| Autoridad de control | Autoridad nacional competente designada por cada Estado | Organismos certificadores acreditados |
| Mantenimiento | Cumplimiento continuo y supervisión por la autoridad | Auditorías de seguimiento y recertificación periódica |
En una frase: la NIS2 te obliga a rendir cuentas ante la ley, mientras que la ISO 27001 te ofrece un marco estructurado y reconocido para demostrar que gestionas bien tu seguridad.
¿Cómo se complementan NIS2 y la ISO 27001?
Aquí está la clave que muchas organizaciones pasan por alto. No compiten, se refuerzan. La propia directiva contempla las normas internacionales como referencia válida para implantar las medidas de seguridad, y una empresa certificada en ISO 27001 parte con buena parte del camino hecho hacia la NIS2.
El motivo es que ambos marcos comparten su base de gestión de riesgos. La mayoría de las medidas técnicas que exige el artículo 21 de la NIS2 (análisis de riesgos, gestión de incidentes, continuidad de negocio, cifrado, control de accesos o ciberhigiene) encuentran un equivalente directo en los controles del Anexo A de la ISO 27001. El SGSI aporta, además, la estructura organizativa que la NIS2 necesita, como políticas, registro de riesgos, planes de tratamiento e indicadores que cualquier supervisor querrá ver.
Las diferencias se concentran en tres áreas que la ISO 27001 no cubre por completo y que tendrás que reforzar.
- La notificación formal a la autoridad, con los plazos de 24 h, 72 h y un mes que la norma no impone.
- Las exigencias sobre la cadena de suministro, más detalladas y explícitas en la NIS2.
- La responsabilidad legal de la dirección, que en la NIS2 conlleva consecuencias personales.
La estrategia más eficiente, por tanto, es usar la ISO 27001 como cimiento metodológico y documental, y añadir encima la capa específica que la NIS2 reclama. Así evitas duplicar documentación y aprovechas la inversión ya realizada.
¿Cómo Factorial IT ayuda con la NIS2 y la ISO 27001?
Si los dos marcos comparten tantas medidas, lo lógico es trabajarlas una sola vez. El problema aparece cuando cada auditoría o requerimiento obliga a reunir de nuevo las mismas pruebas, en formatos distintos y con datos que ya han cambiado desde la última vez.
Factorial IT centraliza dispositivos, accesos y aplicaciones en una sola plataforma conectada con RRHH, de modo que cada medida se aplica una vez y su evidencia sirve tanto para el auditor de la ISO 27001 como para el supervisor de la NIS2. Estos son algunos de los puntos donde una misma acción cubre los dos marcos.
- Acotar el alcance de un incidente (art. 21.2.b de la NIS2 y controles 5.24 a 5.26 de la ISO 27001): cuando un equipo se ve comprometido, la plataforma muestra al momento quién lo usa, a qué aplicaciones tiene acceso y qué acciones se han hecho sobre él. Desde ahí se puede poner en cuarentena, bloquear o borrar en remoto, una información clave para preparar la alerta temprana de las primeras 24 horas.
- Visibilidad sobre los proveedores SaaS (art. 21.2.d y controles 5.19 a 5.23): la NIS2 pone el foco en la cadena de suministro, y el primer paso es saber qué servicios usa realmente la plantilla. Factorial IT detecta todas las aplicaciones SaaS en uso, incluidas las contratadas sin pasar por IT, y ofrece una base fiable para evaluar a cada proveedor.
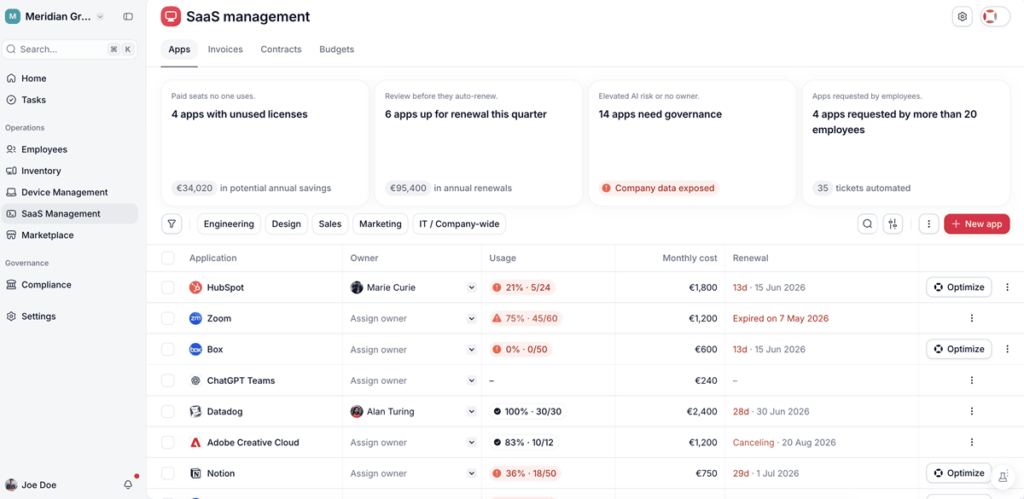
- Ciberhigiene básica (art. 21.2.g y control 8.9): perfiles de configuración por equipo, sede o sistema operativo que aplican el bloqueo de sesión, el cortafuegos, las restricciones de periféricos o las actualizaciones automáticas. Cuando un equipo se desvía de su perfil, la plataforma lo detecta.
- Ciclo de vida del empleado (art. 21.2.i y controles 5.9 y 5.11): el portátil llega al nuevo empleado ya configurado y con las aplicaciones de su puesto instaladas. Cuando se va, el equipo queda registrado como pendiente de devolución y se recupera para reasignarlo, sin activos perdidos por el camino.
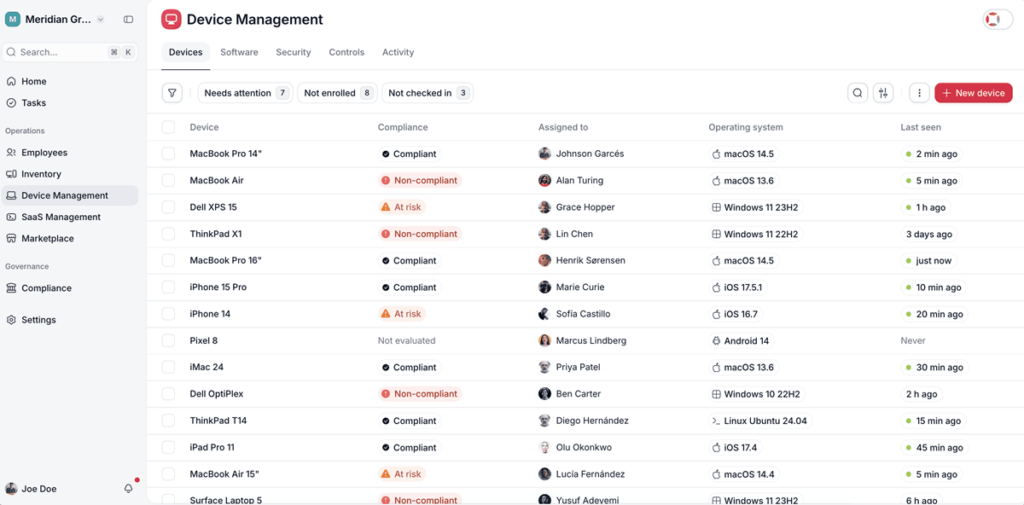
- Información para la dirección (art. 20 y cláusula 9.3): la NIS2 hace responsable a la dirección de supervisar las medidas, y la ISO 27001 exige que revise el SGSI de forma periódica. El porcentaje de cumplimiento de cada política, con la lista de equipos que no la cumplen, da a la dirección datos concretos sobre los que decidir y responder.
El resultado es un único trabajo de base para dos marcos. La empresa que se certifica en ISO 27001 con Factorial IT llega a la NIS2 con buena parte de la evidencia técnica ya generada, y la que empieza por la NIS2 tiene adelantado el camino hacia la certificación.