Si tu empresa está acercándose por primera vez al mundo de la seguridad de la información, lo más probable es que hayas oído hablar de la ISO 27001. Y, casi en paralelo, te habrá aparecido otra norma con un nombre muy parecido, la ISO 27002. ¿Son lo mismo? ¿Una sustituye a la otra? ¿Hay que implantar las dos?
La confusión es entendible. Ambas pertenecen a la misma familia ISO/IEC 27000, persiguen el mismo objetivo general (proteger la información de la organización) y sus controles incluso comparten numeración. Pero no son normas equivalentes ni intercambiables, y cada una cumple un papel distinto dentro de un Sistema de Gestión de la Seguridad de la Información (SGSI).
En este artículo te explicamos qué es cada una, en qué se diferencian y cómo encajan entre sí, para que sepas exactamente qué papel juega cada norma dentro de tu estrategia de cumplimiento.
¿Qué es la ISO 27001?
La ISO 27001 (oficialmente ISO/IEC 27001) es la norma internacional que establece los requisitos para implantar, mantener y mejorar un Sistema de Gestión de la Seguridad de la Información (SGSI). Su primera versión data de 2005 y su última actualización es de octubre de 2022. Es la referencia más reconocida del mundo en esta materia, con presencia en más de 150 países.
Su gran diferencia respecto al resto de normas de la familia es que es certificable. Cualquier organización, sea del tamaño o sector que sea, puede someterse a una auditoría externa realizada por una entidad acreditada y obtener un certificado oficial con validez internacional. Ese certificado tiene una vigencia de tres años, con auditorías anuales de seguimiento.
La estructura de la norma se divide en dos bloques. Por un lado están las cláusulas obligatorias (de la 4 a la 10), que definen cómo construir y operar el SGSI. Por otro, el Anexo A, que enumera 93 controles de seguridad agrupados en cuatro categorías. Estos controles no se aplican de forma obligatoria en su totalidad. Cada organización justifica cuáles le aplican y cuáles no en su Declaración de Aplicabilidad (SoA).
Es, además, el punto de partida habitual para abordar otras normativas como la directiva NIS2 o el ENS, con las que comparte buena parte de los principios de gestión de riesgos y seguridad.
Puntos clave ISO 27001
- Es el estándar internacional para Sistemas de Gestión de la Seguridad de la Información (SGSI).
- Norma certificable por entidad acreditada, con vigencia de tres años y auditorías anuales de seguimiento.
- Sigue una estructura común de alto nivel (HLS), compatible con otras normas ISO como la 9001 o la 14001.
- Incluye 93 controles en el Anexo A, organizados en cuatro categorías (organizativos, de personas, físicos y tecnológicos).
- Define los requisitos de gestión, es decir, qué tiene que hacer la organización para mantener su SGSI.
- Funciona como punto de partida habitual para cumplir con NIS2 y el ENS.
¿Qué es la ISO 27002?
La ISO 27002 (oficialmente ISO/IEC 27002) es la guía de buenas prácticas que detalla cómo implementar los controles de seguridad referenciados en el Anexo A de la ISO 27001. Su última versión, publicada en febrero de 2022, reorganizó por completo el catálogo y pasó de los 114 controles anteriores a los 93 actuales, distribuidos en cuatro categorías.
A diferencia de la 27001, no es una norma certificable. No establece requisitos auditables ni sirve como base para obtener un certificado oficial. Su papel es complementario, en forma de documento de referencia técnico que ofrece a las organizaciones una descripción detallada de cada control, con orientaciones sobre su propósito, su diseño y su implementación.
Si la ISO 27001 explica qué controles debe valorar la organización, la ISO 27002 explica cómo aplicarlos en la práctica. Cada control que en la 27001 se resume en una frase, en la 27002 se desarrolla en una página entera, con ejemplos, recomendaciones y consideraciones de uso. Es la herramienta de cabecera de cualquier responsable de seguridad que esté implantando o revisando un SGSI.
Puntos clave ISO 27002
- Es una guía de buenas prácticas, no una norma certificable.
- Su última versión es de 2022, con 93 controles organizados en cuatro categorías.
- Desarrolla en detalle los controles referenciados en el Anexo A de la ISO 27001.
- Aporta orientación práctica sobre el propósito y la implementación de cada control.
- Es aplicable a cualquier organización, sea cual sea su tamaño o sector.
- Funciona como referencia técnica habitual para auditores y responsables de seguridad.
Diferencias entre ISO 27001 vs ISO 27002
Aunque las dos normas se actualizaron casi a la vez y comparten la estructura de controles, sus diferencias son sustanciales. Una marca los requisitos del sistema de gestión y la otra ofrece la guía técnica para aplicar esos requisitos. Estas son las principales diferencias entre ambas:
| Criterio | ISO 27001 | ISO 27002 |
|---|---|---|
| Tipo de norma | Norma de requisitos (SGSI) | Guía de buenas prácticas |
| Certificable | Sí, por entidad acreditada | No |
| Versión actual | ISO/IEC 27001:2022 | ISO/IEC 27002:2022 |
| Enfoque | Qué hacer para construir un SGSI | Cómo implantar los controles |
| Estructura | Cláusulas 4 a 10 + Anexo A | 93 controles desarrollados en detalle |
| Nivel de detalle por control | Una frase aproximada | Una página completa |
| Documentación exigida | Sí (SoA, política, análisis de riesgos) | No exige documentación |
| Auditoría | Sí, base de la certificación | Referencia técnica para el auditor |
| Aplicabilidad | Cualquier organización | Cualquier organización |
| Papel dentro del SGSI | Define el marco de gestión | Apoya la implementación del marco |
¿Cuándo utilizar ISO 27001 vs ISO 27002?
La pregunta es un poco engañosa, porque en la práctica casi nunca se elige una y se descarta la otra. Las dos normas funcionan en paralelo. La ISO 27001 define el marco del SGSI y la ISO 27002 explica cómo aplicar cada uno de sus controles.
Esto se ve incluso en el detalle. El control A.5.15 de la ISO 27001 aparece en el Anexo A simplemente como «Control de acceso«. La ISO 27002 dedica varias páginas a ese mismo control, explicando para qué sirve, cómo definir las reglas de acceso, qué buenas prácticas seguir o cómo revisarlo. Una indica que el control debe existir, la otra explica cómo construirlo. Con la actualización de 2022 esta relación se reforzó todavía más, ya que ambas normas se alinearon en su estructura y comparten la misma numeración de controles.
Dicho esto, sí hay escenarios en los que tiene sentido apoyarte más en una norma que en la otra.
Si tu objetivo es certificarte ante un cliente, una licitación o un regulador, la única opción válida es la ISO 27001. La 27002 no admite certificación oficial y se utiliza únicamente como referencia técnica de apoyo. Lo mismo aplica si lo que persigues es preparar el cumplimiento de NIS2 o el ENS, ya que ambas normativas se apoyan en gran medida en la estructura del SGSI definida por la 27001.
Si lo que necesitas es documentar controles internos sin pasar por una auditoría externa, o estás formando a equipos técnicos y construyendo material de consulta, la ISO 27002 suele ser más útil. Su nivel de detalle por control encaja mejor que el lenguaje más abstracto de la 27001.
Y si trabajas como consultor o auditor, lo natural es manejar las dos en paralelo. La 27001 te dice qué evaluar. La 27002 orienta sobre cómo debería estar implementado cada control en la práctica.
¿Cómo te ayuda Factorial IT con la ISO 27001 y la ISO 27002?
La ISO 27002 explica con detalle cómo debería funcionar cada control, pero llevar esas recomendaciones a cientos de portátiles, móviles y cuentas SaaS es otra cosa. Mantener un inventario al día, retirar accesos en el momento exacto de una baja o comprobar que todos los discos están cifrados son tareas que, hechas a mano, acaban fallando justo cuando llega el auditor.
Factorial IT automatiza buena parte de los controles tecnológicos del Anexo A desde una sola plataforma conectada con RRHH. Así, lo que la ISO 27002 describe sobre el papel se convierte en una configuración aplicada y verificable en todo el parque. Estos son algunos de los controles donde más se nota.
- Inventario de activos (5.9): la ISO 27002 recomienda un inventario exacto, actualizado y con un propietario asignado a cada activo. Factorial IT lo mantiene en tiempo real para dispositivos, software y aplicaciones SaaS, y vincula cada equipo a su usuario a través del sistema de RRHH.
- Derechos de acceso (5.18): la guía insiste en conceder los accesos según el puesto y retirarlos sin demora cuando alguien cambia de rol o deja la empresa. En Factorial IT, el alta y la baja en RRHH activan la creación o revocación de las cuentas SaaS, el bloqueo del equipo y la liberación de licencias, con fecha y hora de cada acción.
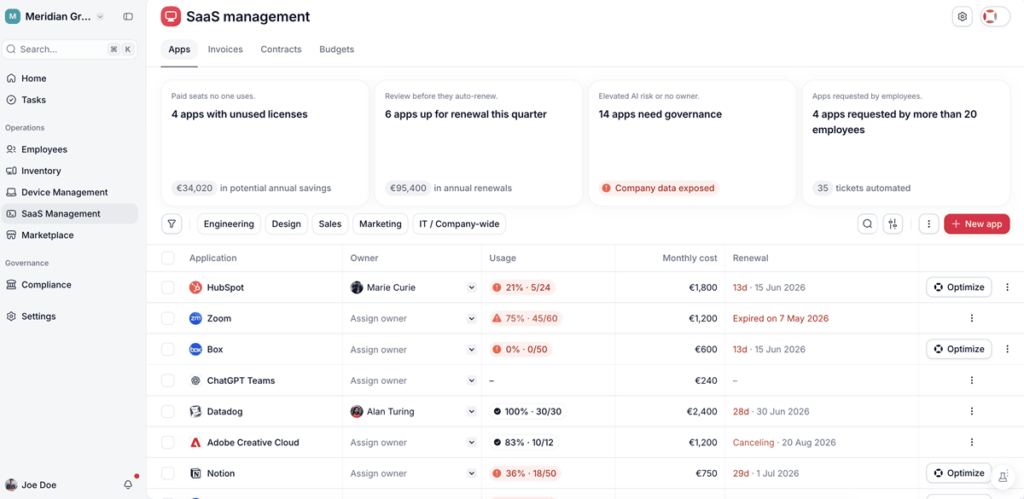
- Dispositivos de usuario final (8.1): entre sus recomendaciones están el registro de los equipos, el cifrado, las actualizaciones y la capacidad de bloquearlos o borrarlos a distancia. El MDM de Factorial IT aplica todo eso en Mac, Windows, Linux, iOS y Android, incluido el cifrado con FileVault y BitLocker y la custodia de las claves de recuperación.
- Protección contra malware (8.7): la norma pide software de detección instalado y actualizado en todos los equipos. Factorial IT despliega el EDR de SentinelOne o ThreatDown de forma automática en cuanto se enrola un dispositivo, sin depender de que alguien lo instale a mano.
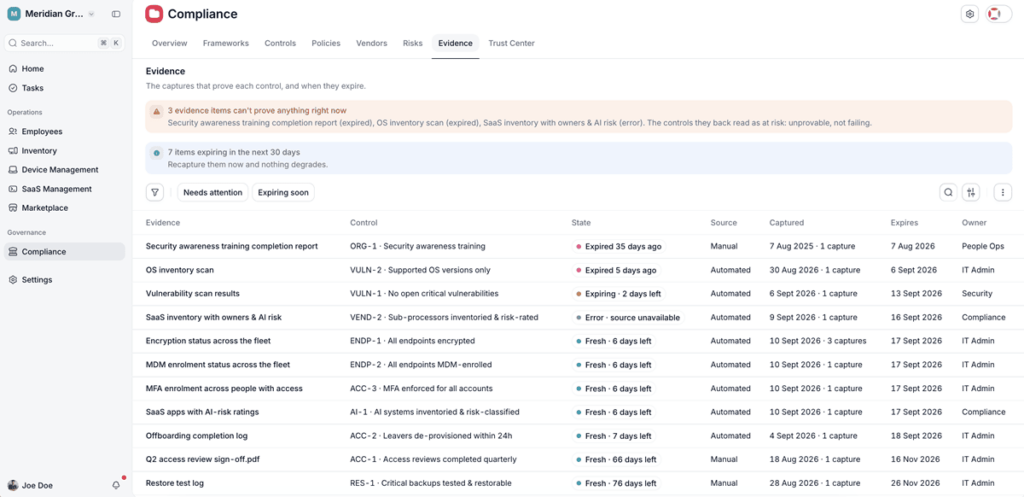
- Vulnerabilidades técnicas (8.8): la guía propone identificar las vulnerabilidades del software en uso y corregirlas a tiempo. La plataforma detecta las vulnerabilidades conocidas de cada equipo y permite priorizar su remediación según la severidad.
- Registro de actividad (8.15): la ISO 27002 recomienda conservar registros de lo que ocurre en los sistemas. Factorial IT guarda quién hizo qué y cuándo, genera informes de cumplimiento exportables y se integra con Vanta y Drata si la empresa ya trabaja con alguna de ellas.
Los controles organizativos, de personas y físicos, que son la mayoría de los 93, dependen de políticas, procesos y decisiones internas que ninguna herramienta puede tomar por la empresa. Para esa parte, el servicio de consultoría ISO 27001 combina la plataforma con partners especializados que ayudan a construir el SGSI y a preparar la certificación.