¿Sabías que no cumplir con la NIS2 puede suponer multas millonarias y consecuencias legales graves? La Directiva (UE) 2022/2555 impone obligaciones estrictas de ciberseguridad a empresas y organismos en Europa, y establece un régimen sancionador claro para quienes no cumplan sus requisitos técnicos, organizativos y de gobernanza.
En este artículo repasamos las sanciones previstas, a quién afectan y cómo evitarlas cumpliendo correctamente con la normativa.
¿Qué empresas pueden ser sancionadas por incumplir la NIS2?
No todas las empresas están sujetas a las mismas obligaciones bajo la NIS2, pero la directiva establece claramente quiénes pueden ser sancionados en caso de incumplimiento. La normativa se aplica a entidades que desempeñan funciones críticas para la sociedad y la economía europea, clasificadas en dos grupos principales:
- Entidades esenciales: incluyen sectores como energía, transporte, salud, suministro de agua potable y servicios digitales críticos. Estas empresas deben cumplir con todas las obligaciones de ciberseguridad y reportar cualquier incidente significativo dentro de los plazos legales.
- Entidades importantes: abarcan organizaciones que, aunque no sean críticas, ofrecen servicios relevantes para la economía o dependen de infraestructuras esenciales. Su incumplimiento también puede generar sanciones, especialmente si existe negligencia en la implementación de medidas de seguridad o en la gestión de riesgos.
En ambos casos, las sanciones pueden aplicarse tanto a la organización como, en determinados casos, a sus responsables, si se demuestra falta de diligencia o supervisión. Por eso, es fundamental identificar desde el primer momento si tu empresa entra en alguno de estos grupos y garantizar el cumplimiento total de las medidas exigidas por la NIS2.
¿Cuáles son las cuantías de las sanciones de la directiva NIS2?
Las cuantías de las sanciones se dividen en dos grandes grupos según el tipo de empresa y el nivel de criticidad de su servicio. La normativa europea establece unos límites máximos muy elevados para asegurar que todas las organizaciones se tomen en serio la protección de sus datos.
Entidades esenciales
Este grupo abarca los sectores más críticos para la sociedad como la energía, el transporte o la salud. Las empresas clasificadas como esenciales se enfrentan a las multas más severas si incumplen sus obligaciones de ciberseguridad.
Los importes pueden alcanzar un máximo de 10 millones de euros o el 2 por ciento del volumen de negocios anual global. En cualquier caso se aplicará la cifra que resulte más alta para la organización.
Entidades importantes
En esta categoría se encuentran empresas de sectores como la gestión de residuos, los servicios postales o la fabricación de ciertos productos. Aunque el nivel de exigencia es ligeramente menor, las multas siguen siendo considerables.
Las sanciones para estas entidades pueden llegar hasta los 7 millones de euros o el 1,4 por ciento de la facturación anual mundial. Al igual que con las esenciales se elegirá siempre la cuantía económica superior.
Responsabilidad de los directivos y administradores
Esta normativa introduce un cambio histórico porque la responsabilidad legal ya no recae solo en la empresa como entidad jurídica. Los altos cargos y miembros de los consejos de administración pueden ser señalados de forma personal si no cumplen con su deber de supervisión y gestión de riesgos. Las autoridades competentes tienen incluso el poder de suspender temporalmente a los directivos de sus funciones en casos de negligencia grave hasta que la organización corrija sus deficiencias.
Además los líderes de la compañía están obligados por ley a recibir formación específica en ciberseguridad. El objetivo es garantizar que quienes toman las decisiones estratégicas comprendan perfectamente las amenazas digitales y no puedan alegar desconocimiento ante una posible sanción.
📌 Descubre a qué empresas aplica la directiva NIS2.
¿Qué infracciones pueden generar multas y sanciones NIS2?
La normativa no solo castiga la ausencia total de medidas de seguridad sino también los errores parciales o la falta de diligencia en la gestión diaria. Estos son los supuestos más comunes que pueden derivar en la apertura de un expediente sancionador por parte de las autoridades
- Incumplir los plazos de notificación al no informar sobre un incidente de seguridad significativo en las primeras 24 horas tras su detección.
- Carecer de un análisis de riesgos actualizado o de planes de gestión que garanticen la continuidad de los servicios esenciales de la organización.
- Omitir la implementación de medidas técnicas necesarias para proteger la información como el cifrado de datos o protocolos estrictos de control de accesos.
- Desatender los requisitos de gobernanza al no involucrar al consejo de administración en la toma de decisiones sobre riesgos cibernéticos críticos.
- Obstruir la labor de las autoridades mediante la falta de cooperación o dificultando la realización de inspecciones y auditorías externas.
- Presentar una documentación insuficiente que impida demostrar de forma clara y fehaciente que la empresa cumple con todos los estándares exigidos por la ley.
📌 Descubre cuándo entra en vigor la directiva NIS2 en España.
Consecuencias legales adicionales más allá de las multas
El castigo económico es solo la punta del iceberg ya que el incumplimiento de la normativa puede desencadenar una serie de medidas regulatorias que afectan directamente a la línea de flotación de la compañía. Estas son algunas de las repercusiones más graves que una organización puede enfrentar.
- Suspensión de las licencias de operación en sectores estratégicos como la energía o el transporte lo que supondría un cese total de la actividad comercial hasta subsanar los errores.
- Imposición de plazos estrictos para corregir deficiencias bajo la supervisión directa y constante de las autoridades competentes.
- Publicación oficial de la infracción cometida con el consiguiente daño reputacional y la pérdida de confianza de clientes o inversores clave.
- Inhabilitación temporal de directivos y gestores que no hayan demostrado la diligencia debida en sus funciones de supervisión y gobernanza.
- Demandas por incumplimiento de contrato interpuestas por socios o proveedores que se hayan visto perjudicados por la falta de seguridad de la organización.
📌 Descubre la checklist de la NIS2 y analiza si tu empresa está preparada.
¿Cómo Factorial IT te ayuda a cumplir con NIS2?
Muchas sanciones de la NIS2 tienen su origen en medidas que faltan o en pruebas que nadie puede enseñar. Factorial IT te ayuda a detectar esos huecos y a cerrarlos antes de que los encuentre una inspección.
Medidas técnicas incompletas:
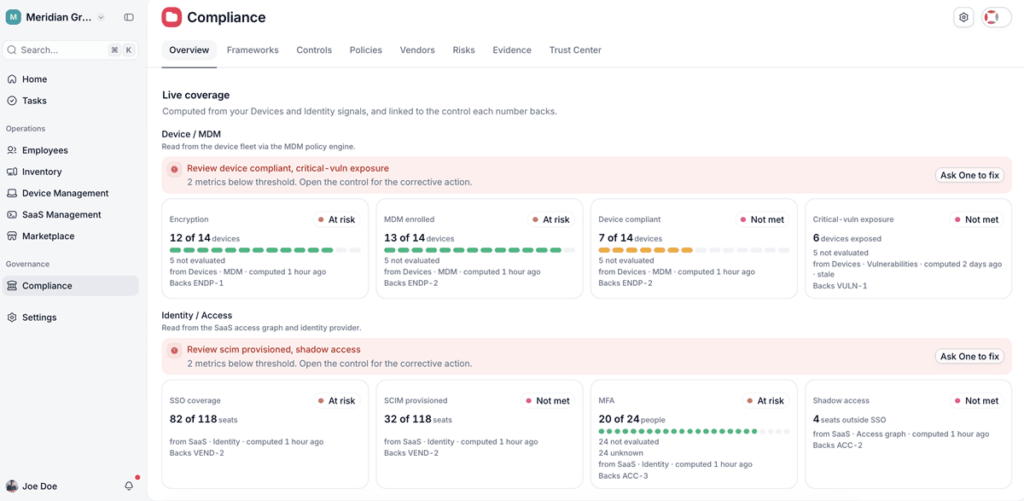
- Estado de cada medida en tiempo real: cifrado, enrolamiento en el MDM, cumplimiento de los equipos y exposición a vulnerabilidades críticas, con alerta cuando una cifra baja del umbral.
- Corrección guiada: cada alerta lleva al control afectado y a la acción concreta para resolverlo.
Incidentes detectados tarde:
- Amenazas detectadas en el endpoint: el EDR integrado identifica comportamientos sospechosos en los equipos para que puedas actuar y notificar dentro de plazo.
- Contención inmediata: bloqueas o borras en remoto un equipo comprometido, y cada acción queda registrada para reconstruir lo ocurrido en el informe del incidente.
Proveedores sin control:
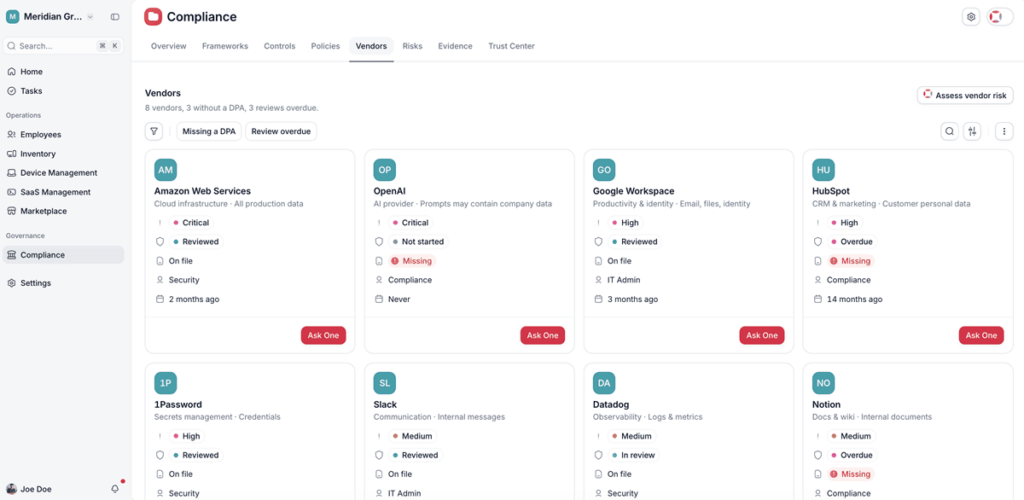
- Revisiones al día: cada proveedor aparece con su criticidad, la fecha de su última revisión y si tiene firmado el acuerdo de tratamiento de datos, con aviso cuando una revisión se retrasa.
Documentación insuficiente:
- Todo listo para una inspección: los controles, las políticas y las evidencias se reúnen en un paquete de auditoría que puedes entregar a la autoridad sin buscar documentos a última hora.
Una multa de la NIS2 casi nunca llega de un día para otro. Detectar a tiempo lo que falta es la forma más sencilla de evitarla. Para ver qué cubre Factorial IT en cada medida de la directiva, descubre cómo Factorial IT ayuda a cumplir con la NIS2.
📌 Descubre los mejores softwares para cumplir con la directiva NIS2.