Un empleado deja la empresa un viernes. El lunes su portátil está en un cajón, pero su cuenta de Google sigue activa, mantiene la sesión abierta en el CRM desde el móvil y nadie recuerda que era administrador de la herramienta de facturación. Ninguna de esas cosas parece grave hasta que aparece en una auditoría o, peor, en un incidente.
La NIS2 convierte ese momento en una obligación. El offboarding forma parte de las medidas de seguridad del artículo 21.2 y se audita como cualquier otra. En este artículo verás qué exige la directiva cuando alguien sale de la empresa, qué plazo tienes para cortar los accesos, un checklist paso a paso y las evidencias que te pedirá el auditor.
Los riesgos de un offboarding mal cerrado
El offboarding vive entre dos departamentos. RRHH sabe cuándo se va alguien y IT sabe a qué tenía acceso, y el hueco entre ambos datos es donde se quedan las puertas abiertas. Estos son los fallos más habituales:
- Cuentas que siguen activas: la identidad principal se desactiva, pero las cuentas de administrador separadas, los accesos a la VPN o las claves de API siguen funcionando semanas después. Son las más peligrosas porque son las que más permisos tienen.
- Dispositivos que no vuelven: con el teletrabajo, el portátil puede tardar semanas en llegar o no llegar nunca. Y el móvil personal con el correo corporativo configurado sale por la puerta con el empleado.
- Aplicaciones fuera del SSO: desactivar la cuenta principal no cierra las herramientas con usuario y contraseña propios, muchas de ellas contratadas por el propio equipo sin pasar por IT. Lo explicamos en detalle en nuestro artículo sobre NIS2 y SaaS.
- Credenciales compartidas: si el empleado conocía la contraseña de una cuenta común o de un acceso de emergencia, ese conocimiento se va con él aunque su usuario esté desactivado.
Además, es uno de los puntos que más se revisan en una auditoría NIS2. Basta con comprobar unas cuantas bajas recientes para ver si los accesos se cerraron a tiempo, y si no fue así, la empresa se expone a sanciones y la dirección a responder por ello.
¿Qué exige la NIS2 en el offboarding de empleados?
La base está en la letra i) del artículo 21.2, que pide a las entidades esenciales e importantes medidas de seguridad de los recursos humanos, políticas de control de acceso y gestión de activos. La frase no menciona el offboarding, pero la salida de un empleado toca las tres cosas a la vez.
El detalle está en el Reglamento de Ejecución (UE) 2024/2690, y conviene saber a quién obliga literalmente. Se aplica de forma directa a once tipos de proveedores digitales, entre ellos los servicios de computación en nube, los centros de datos, los proveedores de servicios gestionados y de seguridad gestionada, los mercados en línea y las redes sociales. Para el resto de entidades la obligación llega a través de la ley nacional, que en España será la Ley de Coordinación y Gobernanza de la Ciberseguridad, todavía en tramitación. Puedes seguir su estado en nuestro artículo sobre la entrada en vigor de la NIS2 en España. Mientras tanto, el reglamento es la referencia más concreta que existe y la que usan auditores y consultores.
Cuatro de sus puntos afectan directamente a las bajas.
| Punto del reglamento | Qué exige | ¿Incluye cambios de puesto? |
|---|---|---|
| 10.3 | Que las obligaciones de seguridad que siguen vigentes tras la salida, como la confidencialidad, estén definidas en el contrato y se hagan cumplir | Sí |
| 11.2.2 b) | Modificar los derechos de acceso cuando termina o cambia la relación laboral | Sí |
| 11.5.4 | Revisar las identidades de forma periódica y desactivar sin demora las que ya no se necesitan | De forma indirecta |
| 12.5 | Que los activos en poder del empleado se devuelvan, se depositen o se borren al terminar la relación, documentando cada paso | No, solo bajas |
Hay dos detalles que casi siempre se pasan por alto:
El primero son los cambios de puesto. Quien pasa de finanzas a ventas no se va de la empresa, pero sus accesos de finanzas sí deberían irse. El reglamento lo trata como una baja a efectos de accesos, y es donde más permisos innecesarios se acumulan, porque los nuevos se conceden rápido y los antiguos casi nunca se retiran.
El segundo son los externos. Autónomos, consultores y personal de proveedores también tienen cuentas y a veces equipos. El punto 11.2.2 d) exige que su acceso esté limitado en alcance y en duración, así que el fin de un contrato con un proveedor necesita su propio offboarding. Puedes leer más sobre esto en nuestro artículo sobre NIS2 en la cadena de suministro.
¿Cuáles son los plazos para revocar los accesos según la NIS2?
Ni la directiva ni el reglamento de ejecución ponen un plazo en horas para revocar los accesos. Hablan de hacerlo al terminar la relación laboral y sin demora, y la guía técnica de ENISA tampoco va más allá de pedir que se haga a tiempo.
Eso tampoco deja margen libre. El punto 11.2.1 obliga a gestionar los accesos según tu propia política de control de acceso, de modo que el plazo lo fijas tú y el auditor comprueba si lo cumples. Una política que diga lo antes posible no se puede verificar, y de ahí salen muchas no conformidades.
Si todavía no has fijado plazos, estos son los de referencia en la práctica habitual:
| Situación | Plazo de referencia |
|---|---|
| Identidad principal y SSO | Al terminar el último día de trabajo |
| Despido o salida no pactada | En el momento de comunicarlo o justo antes |
| Cuentas de administrador y accesos privilegiados | A la vez que la identidad principal |
| Aplicaciones fuera del SSO | El mismo día, como máximo en 24 horas |
| Dispositivos | Recogida el último día, o bloqueo remoto si no se devuelven |
| Cambio de puesto | Al conceder los nuevos permisos, nunca después |
El offboarding empieza en el onboarding
La mitad de un buen offboarding se decide el primer día. Si al incorporar a alguien no queda registrado qué recibe, el día que se va nadie sabe qué hay que retirar:
- Las cláusulas van en el contrato desde el inicio: el punto 10.3 exige que la confidencialidad y el resto de obligaciones posteriores a la salida estén en las condiciones de empleo. Incluye también la obligación de devolver los equipos. No se pueden añadir el último día.
- Cada dispositivo y cada acceso, vinculado a una persona: el inventario de activos que exige la NIS2 tiene que decir quién tiene cada equipo. Sin esa relación, el checklist de salida se convierte en una investigación.
- Accesos por rol: si los permisos se asignan según el puesto, retirarlos es deshacer una plantilla. Si se conceden a mano y a demanda, retirarlos exige revisar aplicación por aplicación.
- RRHH como punto de partida: la fecha de baja está en el sistema de RRHH. Cuanto más directa sea la conexión entre ese dato y las acciones de IT, menos depende el proceso de que alguien se acuerde de avisar.
Checklist de offboarding para cumplir con la NIS2
Este checklist arranca en el momento en que RRHH confirma la salida. Cada paso debería dejar un registro con fecha, porque eso es lo que luego se audita.
Antes del último día
- Abrir el expediente de la baja con la fecha y la hora de salida confirmadas en RRHH.
- Listar todos los accesos de la persona, incluidas las aplicaciones fuera del SSO, las cuentas de administrador y las cuentas compartidas que usaba.
- Listar los dispositivos y activos asignados, desde el portátil y el móvil hasta llaves de seguridad, tarjetas de acceso y documentación en papel.
- Traspasar responsabilidades. Si era propietario de documentos, de un activo crítico o contacto en el plan de incidentes, hay que reasignarlo antes de que se vaya.
- Preparar el recordatorio de obligaciones de confidencialidad que siguen vigentes tras la salida.
- Avisar al empleado de cuándo se cierra su buzón para que pueda retirar los mensajes personales.
- En despidos, planificar el corte de accesos para que coincida con la comunicación o la preceda.
El último día
- Desactivar la identidad principal y cerrar las sesiones activas en todos los dispositivos.
- Cortar la VPN, el acceso remoto y las aplicaciones fuera del SSO, una a una, con confirmación de cada corte.
- Desactivar las cuentas de administrador separadas. Si son identidades distintas, desactivar la principal no las toca.
- Revocar tokens de MFA, certificados, claves de API y claves SSH emitidos a su nombre.
- Recoger los dispositivos y marcarlos contra la lista de activos, con firma de entrega.
- Desactivar la tarjeta o el acceso físico a las oficinas.
- Bloquear el buzón y activar una respuesta automática con un contacto alternativo. Es preferible al reenvío automático de correos, que choca con el principio de minimización del RGPD.
- Liberar las licencias de las herramientas que usaba.
Después de la salida
- Borrar los dispositivos devueltos y registrar el borrado antes de reasignarlos.
- Bloquear o borrar en remoto los que no vuelven. El punto 12.5 lo prevé de forma expresa. Si un activo no se puede recuperar, hay que garantizar que ya no puede acceder a tus sistemas. Con un MDM se hace en minutos, y es una de las razones por las que cuesta cumplir la NIS2 sin uno.
- En equipos personales, retirar solo lo corporativo. En BYOD, el borrado selectivo elimina el perfil de empresa, las aplicaciones y los datos corporativos sin tocar lo personal.
- Cambiar las contraseñas compartidas y de emergencia que conocía la persona, siempre en el caso de un despido.
- Revisar los registros para confirmar que no hubo inicios de sesión después del corte.
- Desactivar primero y borrar después. Eliminar la cuenta el primer día destruye el rastro de auditoría que puedes necesitar si más adelante aparece un problema. Bórrala cuando lo marque tu política de conservación.
- Cerrar el expediente con todas las evidencias y marcar la baja para la siguiente revisión de accesos.
¿Qué evidencias pedirá el auditor?
En una auditoría NIS2, el procedimiento de offboarding escrito es lo de menos. Lo que se revisa es la prueba de que se ejecutó, y la forma habitual de comprobarlo es coger varias bajas y reconstruirlas.
Para cada salida conviene tener a mano lo siguiente.
- El checklist de salida completo, con la devolución de activos firmada por el empleado y su responsable.
- El registro de accesos con la fecha y la hora en que se retiró cada uno.
- Los registros de borrado de los dispositivos devueltos.
- El bloqueo o borrado remoto de los que no se devolvieron.
- La comunicación escrita al empleado sobre sus obligaciones tras la salida.
Y, además, dos registros generales que se revisan de forma periódica.
- Un listado de bajas con los activos devueltos y la fecha de cada devolución.
- Las revisiones periódicas de accesos, con una cadencia definida. La trimestral es la más habitual.
El indicador que mejor resume todo esto es el tiempo entre la fecha de baja en RRHH y la revocación del último acceso.
¿Cómo automatizar el offboarding con Factorial IT?
En la mayoría de empresas el offboarding depende de una cadena de avisos. RRHH registra la baja, alguien manda un correo a IT, IT revisa qué tenía la persona y va cerrando accesos a mano. Cada eslabón añade horas y un posible olvido.
Factorial IT parte del dato que ya está en el software de RRHH de Factorial. Cuando se registra la baja, la salida se ejecuta desde ese mismo evento, sin tickets intermedios.
- Revocación de accesos: se cierran las cuentas en el proveedor de identidad y en las aplicaciones integradas, a la hora fijada para la salida.
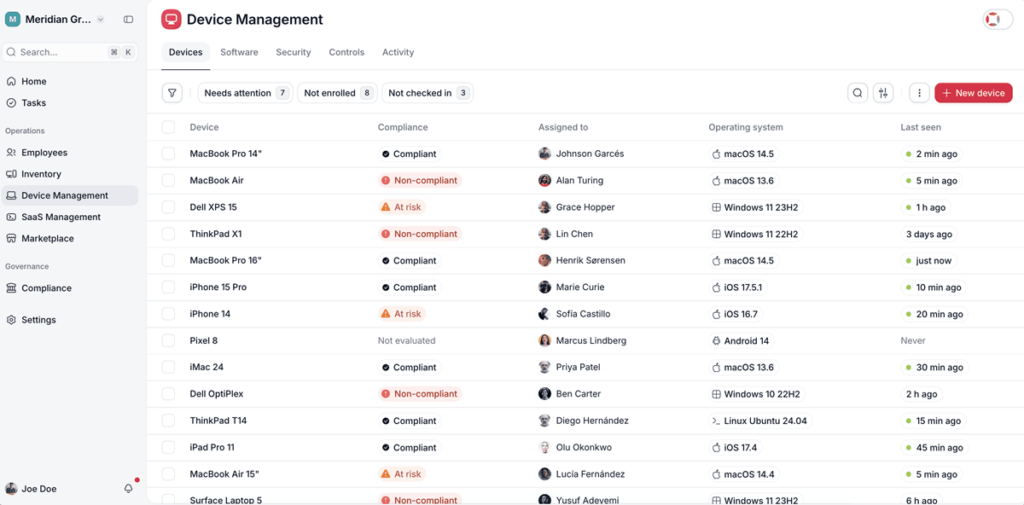
- Bloqueo y borrado remoto: el dispositivo se bloquea al salir el empleado y, si no se devuelve, se borra en remoto con registro de cada acción.
- Liberación de licencias SaaS: se retiran las licencias que usaba la persona, incluidas las de herramientas contratadas fuera del control de IT.
- Tareas para aplicaciones sin integración: las herramientas que no se pueden automatizar generan una tarea para su responsable, con el mismo rastro que las automáticas.
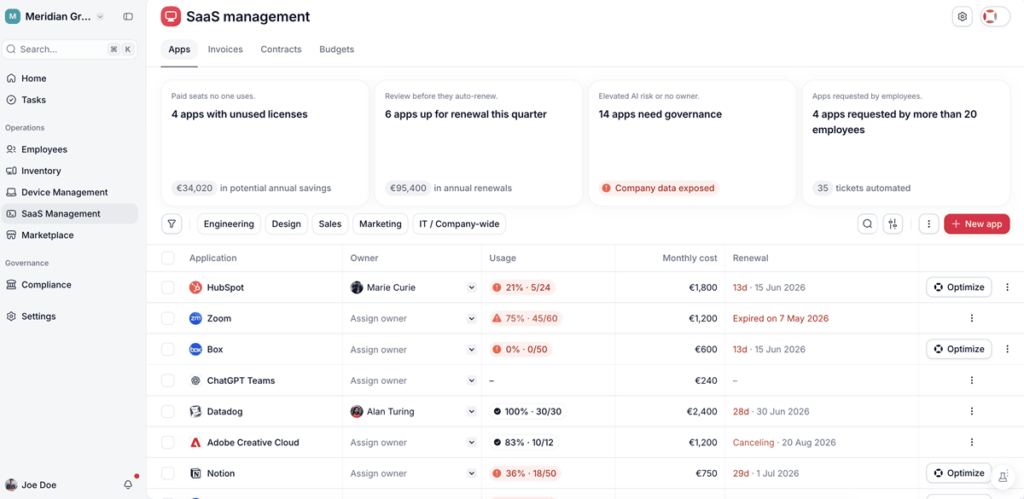
- Traza completa de cada baja: queda registrada la hora de cada revocación y el tiempo transcurrido desde el último día del empleado.
- Inventario de lo asignado a cada persona: antes de la salida tienes en una sola vista los dispositivos, accesos y aplicaciones que tiene la persona, sin revisar herramienta por herramienta.
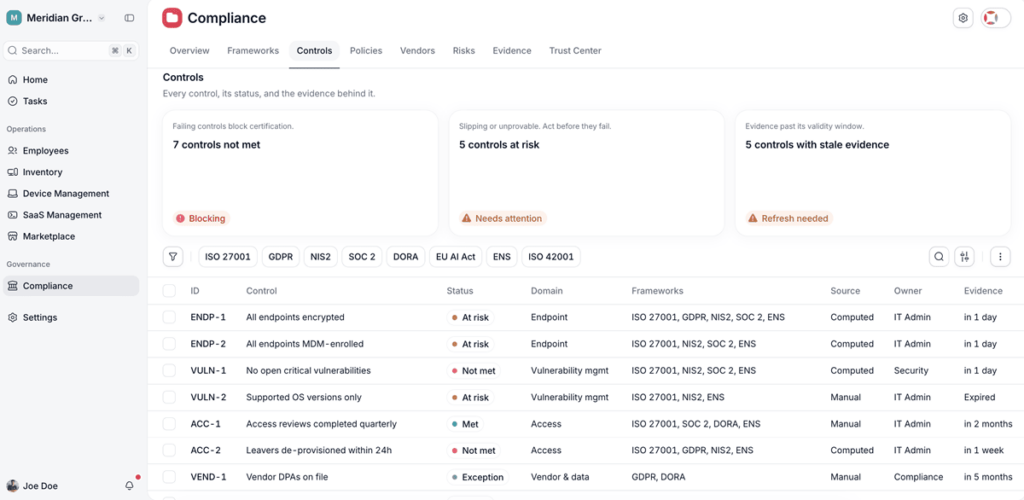
- Ajuste de permisos en cambios de puesto: al actualizar el rol en RRHH se retiran los accesos del puesto anterior y se asignan los del nuevo.
- Seguimiento de la devolución de equipos: cada dispositivo pendiente de recoger queda señalado en el inventario hasta que se devuelve o se bloquea.