La NIS2 obliga a las empresas a notificar a la autoridad los incidentes de ciberseguridad significativos en un máximo de 24 horas. Ese primer aviso se envía con la información disponible en ese momento, sin esperar a conocer todos los detalles.
Por eso la notificación de incidentes es una de las obligaciones de la directiva que más cuesta cumplir. Redactar el aviso es lo de menos, porque lo difícil es reunir a tiempo los datos que hay que incluir en él.
En este artículo vas a ver qué incidencias hay que notificar, en qué plazos, a quién se comunican en España y cómo organizar el proceso para que no dependa de la improvisación.
¿Qué es la notificación de incidentes en la NIS2?
La notificación de incidentes es la obligación de comunicar a la autoridad los incidentes de ciberseguridad significativos que sufre una organización. La regula el artículo 23 de la Directiva (UE) 2022/2555, más conocida como NIS2.
El aviso se envía al CSIRT (Computer Security Incident Response Team), el equipo público de respuesta a incidentes de seguridad informática que cada Estado designa para recibir las notificaciones y ayudar a las empresas afectadas. En España, para las empresas privadas es INCIBE-CERT.
La obligación afecta por igual a las entidades esenciales y a las importantes. Si no tienes claro si tu empresa entra en alguno de los dos grupos, puedes comprobarlo en este artículo sobre a quién afecta la directiva NIS2 en España.
Conviene no confundirla con la gestión de incidentes del artículo 21, que es el trabajo interno de detectar, contener y recuperar. La notificación es la parte que mira hacia fuera, y tiene dos matices que suelen pasarse por alto.
- Notificar no te perjudica: la propia directiva establece que el mero hecho de notificar no aumenta la responsabilidad de la entidad.
- La autoridad también responde: el CSIRT debe contestar sin demora, a ser posible en 24 horas desde la alerta temprana, con una primera valoración y, si lo pides, con orientación para mitigar el incidente.
¿Qué incidencias hay que notificar según la NIS2?
La NIS2 solo obliga a notificar los incidentes significativos. Cualquier otra incidencia se gestiona y se registra dentro de la empresa, sin necesidad de comunicarla a la autoridad.
El artículo 23.3 considera significativo un incidente que cumple al menos una de estas dos condiciones:
- Afecta gravemente a la propia entidad: ha causado o puede causar graves perturbaciones operativas de los servicios o pérdidas económicas.
- Afecta a terceros: ha afectado o puede afectar a otras personas físicas o jurídicas causándoles perjuicios materiales o inmateriales considerables.
Las dos condiciones incluyen el daño que el incidente puede llegar a causar, además del que ya ha causado. Por eso un acceso no autorizado a un sistema crítico se notifica aunque el servicio siga funcionando con normalidad.
Para medir la gravedad, la directiva se fija en el grado de afectación del servicio, en la duración del incidente y en el número de usuarios afectados. La siguiente tabla aplica estos criterios a las incidencias más habituales:
| Incidencia | ¿Se notifica? | Motivo |
|---|---|---|
| Ransomware que paraliza la operativa | Sí | Perturbación operativa grave |
| Robo de datos de clientes tras un acceso no autorizado | Sí | Perjuicio considerable a terceros |
| Caída prolongada de un servicio del que dependen tus clientes | Sí | Afecta al servicio y a terceros |
| Cuenta de administrador comprometida con acceso a sistemas críticos | Sí, por regla general | Puede causar un daño grave aunque aún no lo haya hecho |
| Correo de phishing detectado y bloqueado | No | No hay impacto, basta con registrarlo |
| Malware aislado en un equipo y contenido por el antivirus | No, por regla general | Sin efecto sobre el servicio |
| Portátil perdido que está cifrado y se bloquea en remoto | No, por regla general | Los datos no quedan expuestos |
El último caso es un buen ejemplo de por qué importa tener los datos a mano. El mismo portátil perdido cambia de categoría si no puedes demostrar que estaba cifrado.
Plazos de notificación de incidentes NIS2
La notificación se hace en tres entregas obligatorias con plazos máximos de 24 horas, 72 horas y un mes. A ellas se suman informes adicionales que solo se presentan en casos concretos.
| Entrega | Plazo máximo | Qué debe incluir |
|---|---|---|
| Alerta temprana | 24 horas desde que tienes constancia del incidente | Si se sospecha un origen ilícito o malintencionado y si puede tener repercusión en otros países |
| Notificación del incidente | 72 horas desde que tienes constancia del incidente | Evaluación inicial de la gravedad y el impacto, e indicadores de compromiso si los hay |
| Informe intermedio | Cuando lo pida el CSIRT o la autoridad | Actualización del estado del incidente |
| Informe final | Un mes desde la notificación del incidente | Descripción detallada, causa probable, medidas aplicadas y repercusión transfronteriza |
Los tres plazos son máximos. La directiva pide notificar «sin demora indebida», así que si tienes la información antes, no hay motivo para esperar a la última hora.
Alerta temprana en 24 horas
La alerta temprana sirve para que la autoridad sepa cuanto antes que hay un incidente en curso. Por eso solo exige dos datos:
- Origen: si se sospecha que el incidente responde a una acción ilícita o malintencionada.
- Alcance geográfico: si puede tener repercusión en otros países.
La causa, el alcance exacto y la autoría se aportan en las entregas siguientes.
Notificación del incidente en 72 horas
La segunda entrega actualiza la alerta temprana con una evaluación inicial de la gravedad y el impacto del incidente. También incluye los indicadores de compromiso disponibles, como direcciones IP, dominios, ficheros o cuentas implicadas.
Para hacer esa evaluación necesitas saber en tres días qué sistemas, dispositivos, usuarios y datos están afectados. La investigación puede seguir abierta, ya que la información pendiente se completa en el informe final.
Los prestadores de servicios de confianza tienen un plazo más corto, de 24 horas, cuando el incidente afecta a esos servicios.
Informe final en un mes
Cierra el proceso y es el documento más completo. Debe recoger cuatro elementos:
- Descripción detallada del incidente: incluida su gravedad y su impacto real.
- Tipo de amenaza o causa principal: qué lo desencadenó con mayor probabilidad.
- Medidas de mitigación: las que ya has aplicado y las que siguen en curso.
- Repercusión transfronteriza: solo si el incidente ha afectado a otros países.
Si el incidente sigue abierto cuando toca entregarlo, presentas un informe de situación en esa fecha y el informe final en el plazo de un mes desde que quede resuelto.
¿Cuándo empieza a contar el plazo?
Los plazos de 24 y 72 horas arrancan en el mismo momento, cuando la empresa tiene constancia del incidente significativo. El plazo corre aunque el análisis forense siga en marcha o la dirección todavía no haya dado su visto bueno. Y las 72 horas no se suman a las 24 de la alerta temprana, porque ambas cuentan desde el mismo punto de partida.
El informe final funciona distinto, porque su mes se cuenta desde la notificación de las 72 horas.
Un ejemplo ayuda a verlo. Si tu equipo confirma un lunes a las 9:00 que un ransomware ha parado la entrada de pedidos, la alerta temprana tiene que salir antes del martes a las 9:00 y la notificación antes del jueves a las 9:00. El informe final vence un mes después de esa segunda entrega.
Ten en cuenta que la directiva habla de horas, sin excluir fines de semana ni festivos. Un incidente detectado un viernes por la tarde consume su plazo durante el fin de semana.
¿A quién se notifica un incidente NIS2 en España?
La notificación se envía al CSIRT de referencia que corresponde a tu organización, que la traslada a la autoridad competente. En España hay tres, repartidos según el tipo de entidad.
| Tipo de entidad | CSIRT de referencia | Canal habitual |
|---|---|---|
| Empresas y entidades privadas | INCIBE-CERT | Formulario web y buzón de incidencias, con un buzón específico para operadores esenciales y críticos |
| Sector público | CCN-CERT | Herramienta LUCIA y correo electrónico |
| Ámbito de la Defensa | ESPDEF-CERT | Canales del Mando Conjunto del Ciberespacio |
La gran mayoría de las empresas privadas notifican, por tanto, a INCIBE-CERT. Localiza el canal que te corresponde antes de necesitarlo, porque buscarlo en mitad de un incidente consume un tiempo que no tienes.
Hay un matiz legal que conviene conocer. A fecha de publicación de este artículo, España todavía no ha aprobado la ley que transpone la NIS2, tal y como se explica en este artículo sobre cuándo entra en vigor la directiva NIS2 en España. Mientras tanto siguen vigentes el Real Decreto-ley 12/2018 y el Real Decreto 43/2021, que ya obligan a notificar a los operadores de servicios esenciales y a los proveedores de servicios digitales.
La futura ley mantendrá el esquema de 24 horas, 72 horas y un mes, porque es el mínimo que fija la directiva. El anteproyecto prevé además crear un Centro Nacional de Ciberseguridad, y el concepto de ventanilla única para centralizar las notificaciones ya aparece en la guía sobre notificación de incidentes publicada por ONTSI.
El CSIRT no siempre es el único destinatario. Según el incidente, puede que tengas que avisar a alguien más:
- A la AEPD: si el incidente afecta a datos personales, el RGPD te obliga a notificar la brecha a la Agencia Española de Protección de Datos en un máximo de 72 horas. Es una notificación distinta, con su propio formulario, y avisar al CSIRT no la sustituye.
- A tus clientes y usuarios: cuando el incidente pueda afectar al servicio que les prestas, la NIS2 pide informarles sin demora indebida, y la autoridad puede exigírtelo.
- A tu supervisor financiero: las entidades financieras sujetas a DORA siguen el régimen de notificación de ese reglamento, que prevalece sobre el de la NIS2.
¿Cómo notificar un incidente NIS2 paso a paso?
La notificación de un incidente NIS2 sigue siete pasos, desde que el equipo lo detecta hasta que se entrega el informe final.
- Registra el momento en que tienes constancia: anota la fecha y la hora exactas en que se confirma el incidente. Es el punto de partida de los plazos y lo primero que te preguntará la autoridad.
- Evalúa si es significativo: aplica los dos criterios del artículo 23 con la información que tengas. Si dudas, notifica, porque la alerta temprana se puede corregir después y un aviso tardío no.
- Contén el incidente sin destruir evidencias: aísla los equipos afectados, bloquea cuentas y corta accesos, pero conserva los registros. Los vas a necesitar para la notificación y para el informe final.
- Envía la alerta temprana antes de 24 horas: indica si sospechas un origen malintencionado y si puede haber impacto en otros países. No esperes a tener más detalles.
- Presenta la notificación antes de 72 horas: añade la evaluación inicial de gravedad e impacto y los indicadores de compromiso. Separa con claridad lo que está confirmado de lo que todavía es una hipótesis.
- Atiende al CSIRT y avisa a quien corresponda: responde a las peticiones de información, envía el informe intermedio si te lo solicitan y comunica el incidente a la AEPD o a tus clientes cuando proceda.
- Entrega el informe final en un mes: documenta la causa, el impacto real y las medidas aplicadas. Aprovecha para corregir lo que el incidente haya dejado al descubierto.
Nada de esto funciona si se improvisa el día del incidente. Hay cuatro cosas que conviene tener resueltas de antemano:
- Responsables con suplentes: quién decide si un incidente es significativo y quién envía la notificación, también de noche, en fin de semana y en vacaciones.
- Inventario actualizado: qué dispositivos, usuarios y aplicaciones tienes y cómo se relacionan entre sí. Sin él no puedes medir el alcance en 72 horas. Aquí tienes una guía para montar el inventario de activos que pide la NIS2.
- Plantillas y contactos accesibles: los modelos de cada entrega y los datos del CSIRT, guardados en un lugar al que puedas llegar aunque tus sistemas estén caídos.
- Simulacros periódicos: ensayar el circuito es la única forma de saber si llegas a tiempo. Además, es una de las evidencias que se revisan en una auditoría NIS2.
Sanciones por no notificar a tiempo
No notificar un incidente significativo, o hacerlo fuera de plazo, es un incumplimiento del artículo 23 y se sanciona con las multas más altas que prevé la directiva.
| Tipo de entidad | Multa máxima |
|---|---|
| Entidad esencial | 10 millones de euros o el 2 % de la facturación anual mundial, la cifra que sea mayor |
| Entidad importante | 7 millones de euros o el 1,4 % de la facturación anual mundial, la cifra que sea mayor |
Estos son los topes que marca la directiva. Los importes y la graduación definitivos los fijará la ley española, como se detalla en este artículo sobre las sanciones por incumplir la directiva NIS2.
La multa no es la única consecuencia. La autoridad puede ordenar auditorías, exigir que informes públicamente del incidente y, en las entidades esenciales, suspender temporalmente de sus funciones a los directivos responsables.
¿Cómo ayuda Factorial IT a cumplir los plazos de notificación?
Conviene empezar por lo que no hace. Factorial IT no envía la notificación al CSIRT ni decide por ti si un incidente es significativo. Esa parte depende de tu procedimiento y de las personas que lo ejecutan.
Lo que sí resuelve es el punto donde más tiempo se pierde durante las primeras horas, que es saber con certeza qué dispositivos, personas y accesos están afectados. Al estar conectado con el software de RR. HH., esa información está actualizada sin que nadie tenga que mantenerla a mano.
- Identificar el alcance en minutos: cada portátil y cada móvil aparece vinculado a la persona que lo usa, junto con sus aplicaciones y licencias. Cuando salta la alerta sobre un equipo, sabes de quién es y a qué tiene acceso sin tener que reconstruirlo a partir de varias fuentes.
- Contener el incidente a distancia: puedes bloquear o borrar en remoto un dispositivo perdido, robado o comprometido, esté donde esté, y cortar así la exposición mientras el resto del equipo investiga.
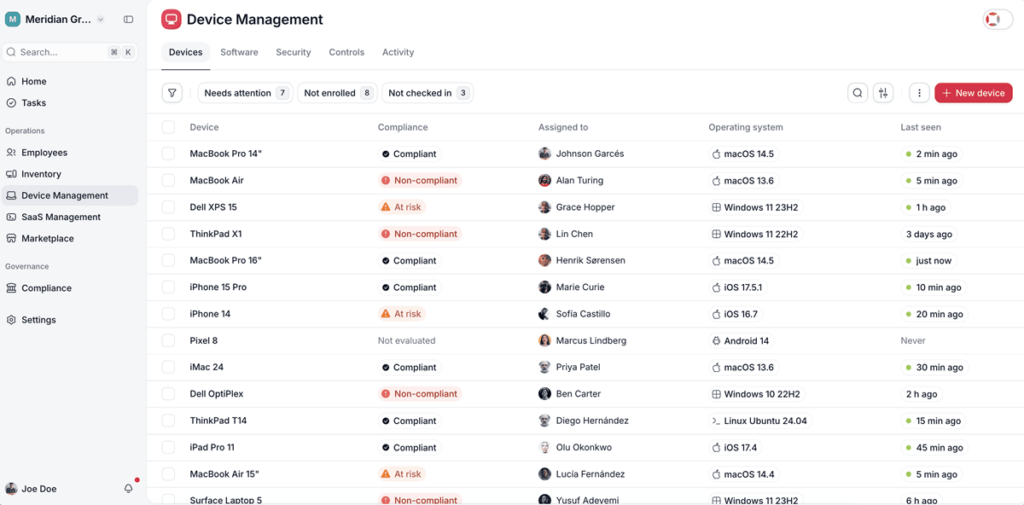
- Valorar la gravedad con datos: el estado del cifrado, el antivirus, la detección de amenazas y los parches de cada equipo queda a la vista. Es la diferencia entre poder afirmar que un portátil perdido estaba cifrado y tener que suponerlo.
- Cerrar accesos sin dejar cabos sueltos: si el incidente pasa por una cuenta comprometida o por alguien que ya no está en la empresa, la retirada de dispositivos y accesos queda registrada con fecha.
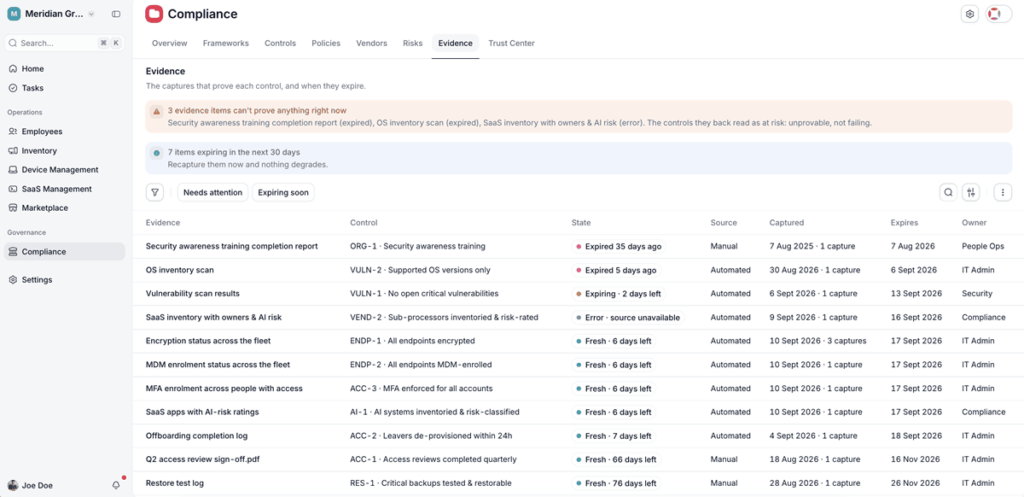
- Documentar el informe final: el histórico de lo que se hizo sobre cada equipo sirve como evidencia de las medidas de mitigación aplicadas.
Ninguna herramienta sustituye a un procedimiento ensayado, y según el tamaño de tu empresa necesitarás también monitorización y un equipo de respuesta. Pero llegar a las 24 y a las 72 horas con los datos correctos depende, en buena parte, de tener bajo control los equipos y los accesos de tu plantilla.