El proveedor que mantiene los servidores, la consultora que entra en remoto para dar soporte, el software de facturación, la plataforma en la nube donde están los datos de los clientes. Ninguna empresa funciona hoy sin una red de terceros, y casi todos ellos tienen algún tipo de acceso a sus sistemas o a su información. La NIS2 reconoce que la seguridad de una empresa también depende de la de quienes trabajan para ella. Por eso obliga a las entidades que regula a controlar el riesgo de sus proveedores, y esa exigencia acaba llegando por contrato a muchas empresas que no están dentro de la directiva pero sí trabajan para alguna que lo está. En este artículo verás qué entiende la normativa por cadena de suministro, a quién afecta, qué piden las entidades obligadas a sus proveedores y cómo preparar a tu empresa, tanto si tienes que controlar a tus proveedores como si eres tú quien recibe las exigencias.
¿Qué entiende la NIS2 por cadena de suministro?
La directiva NIS2 no incluye una definición cerrada de cadena de suministro. En la práctica, se refiere al conjunto de proveedores y prestadores de servicios que intervienen en los sistemas, productos y servicios TIC de los que depende una organización. El hosting, el software de gestión, el soporte informático externo, los servicios en la nube o el mantenimiento de equipos industriales conectados forman parte de ella. La obligación aparece en el artículo 21.2 de la Directiva (UE) 2022/2555, que recoge las diez medidas mínimas de gestión de riesgos que deben aplicar las entidades esenciales e importantes. Su apartado d) exige garantizar «la seguridad de la cadena de suministro, incluidos los aspectos de seguridad relativos a las relaciones entre cada entidad y sus proveedores o prestadores de servicios directos«.
Proveedores directos, no toda la cadena
Es un matiz importante que pocas veces se explica. La directiva habla de proveedores y prestadores de servicios directos, es decir, de aquellos con los que la entidad tiene una relación contractual. No obliga a auditar al proveedor de tu proveedor ni a recorrer toda la cadena hacia arriba. Eso no significa que el segundo nivel no importe. Si tu proveedor de software aloja tus datos en un tercero, ese tercero también influye en tu riesgo. Lo habitual es abordarlo exigiendo al proveedor directo que controle a sus propios subcontratistas y que te informe de ellos, en lugar de intentar evaluarlos tú uno a uno. Tampoco hay que tratar igual a todos los proveedores. Todas las medidas del artículo 21 deben ser adecuadas y proporcionadas al riesgo, así que la empresa que te suministra el material de oficina no necesita el mismo escrutinio que la que gestiona tu infraestructura en la nube.
Lo que añade el artículo 21.3
El artículo 21.3 concreta qué hay que mirar de cada proveedor directo. Según este apartado, las entidades deben tener en cuenta tres aspectos:
- Las vulnerabilidades específicas de cada proveedor.
- La calidad general de sus productos y de sus prácticas de ciberseguridad, incluidos sus procedimientos de desarrollo seguro.
- Los resultados de las evaluaciones coordinadas de riesgos que se realizan a nivel europeo sobre cadenas de suministro críticas, previstas en el artículo 22.
Dicho de otro modo, ya no basta con elegir a un proveedor por precio y funcionalidad. Su nivel de seguridad pasa a ser un criterio de selección y de seguimiento, con consecuencias legales para quien lo contrata.
¿Por qué la NIS2 pone el foco en los proveedores?
Muchos de los ataques más graves de los últimos años llegaron a su objetivo a través de un tercero de confianza. Un proveedor suele tener accesos privilegiados, conexiones de confianza y actualizaciones que sus clientes instalan sin hacer preguntas. Comprometer a uno solo puede abrir la puerta a cientos de organizaciones a la vez. Los dos casos que se citan siempre lo ilustran bien.
En el ataque a SolarWinds de 2020, los atacantes introdujeron código malicioso en una actualización del software Orion, que miles de clientes descargaron como si fuera legítima.
En el de Kaseya, en 2021, aprovecharon una vulnerabilidad de su herramienta de gestión remota para desplegar ransomware a través de proveedores de servicios gestionados, que lo propagaron a su vez a sus propios clientes.
ENISA analizó 24 ataques a la cadena de suministro ocurridos entre 2020 y 2021 y concluyó que en la mayoría los atacantes se aprovecharon de la confianza que los clientes depositaban en su proveedor. La NIS2 recoge esa lección y obliga a las organizaciones a dejar de dar por buena la seguridad de terceros sin comprobarla.
¿A quién afecta la NIS2 en la cadena de suministro?
La NIS2 alcanza a tres tipos de empresa dentro de la cadena de suministro. La diferencia entre ellas está en si la obligación les llega por ley o por contrato.
1. Entidades esenciales e importantes
Son las organizaciones que la directiva obliga directamente. Medianas y grandes empresas de los sectores de los anexos I y II, como energía, transporte, sanidad, banca, agua, infraestructura digital, alimentación o fabricación, además de algunas entidades que entran con independencia de su tamaño. Si tienes dudas sobre tu caso, puedes revisar a quién afecta la directiva NIS2 en España. Para ellas, la seguridad de la cadena de suministro es una medida obligatoria más. Deben gestionarla, documentarla y poder demostrarla ante la autoridad, y su órgano de dirección responde de ella según el artículo 20. Si no lo hacen, se exponen a las sanciones de la NIS2, que en el caso de las entidades esenciales pueden llegar a 10 millones de euros o al 2 % de la facturación mundial anual.
2. Proveedores que reciben las exigencias por contrato
Aquí está el grueso del impacto. Una empresa de 30 empleados que desarrolla software, mantiene equipos o presta soporte informático puede quedar fuera del ámbito de la NIS2 por tamaño o por sector. Pero si uno de sus clientes es un hospital, una eléctrica o un operador logístico, ese cliente está obligado a controlar su seguridad. El resultado es lo que muchos llaman el efecto dominó de la NIS2. Ninguna autoridad va a inspeccionar a ese proveedor, pero su cliente le enviará cuestionarios, le pedirá certificaciones y le hará firmar cláusulas de seguridad. La obligación le llega a través del contrato con su cliente. Y perder una renovación o quedarse fuera de un concurso tiene consecuencias tan reales como una sanción.
3. Proveedores tecnológicos con obligaciones propias
Algunos proveedores están en los dos lados a la vez. Los proveedores de servicios gestionados (MSP) y de seguridad gestionada (MSSP), los servicios de computación en nube y los centros de datos aparecen en el anexo I de la directiva. Si superan los umbrales de tamaño, tienen sus propias obligaciones NIS2 y, además, reciben las exigencias de sus clientes. Para este grupo, el Reglamento de Ejecución (UE) 2024/2690 detalla cómo debe aplicarse la seguridad de la cadena de suministro. Les pide, entre otras cosas, una política específica para la relación con sus proveedores, criterios de selección documentados y un registro actualizado de los proveedores con los que trabajan.
¿Qué piden las entidades obligadas a sus proveedores?
Lo primero que hace una entidad obligada es clasificar a sus proveedores según el riesgo que suponen. A partir de ahí, las exigencias crecen con la criticidad. Esta es la lógica que sigue la mayoría de programas de gestión de proveedores.
| Nivel de criticidad | Ejemplos de proveedor | ¿Qué se le suele pedir? |
|---|---|---|
| Alto | Servicio en la nube que aloja datos sensibles, MSP con acceso de administrador, software que sostiene el servicio esencial | Cuestionario completo, certificación o auditoría, cláusulas reforzadas y aviso de incidentes en 24 horas o menos |
| Medio | Software de gestión interna, consultoría con acceso puntual a sistemas | Cuestionario, evidencias documentales y cláusulas estándar de seguridad |
| Bajo | Proveedores sin acceso a sistemas ni a datos | Una declaración básica o ninguna exigencia específica |
Sea cual sea el nivel, las peticiones suelen llegar en tres formatos.
1. Cuestionarios de seguridad
Es casi siempre el primer contacto. El cliente envía un cuestionario, a veces de decenas o incluso cientos de preguntas, para entender cómo gestiona su proveedor la seguridad. Algunas organizaciones usan modelos estándar como el SIG de Shared Assessments o el CAIQ de la Cloud Security Alliance, y otras tienen el suyo propio.
Aunque cambie el formato, los temas se repiten casi siempre:
- Gobierno de la seguridad: si existe una política de seguridad aprobada y un responsable designado.
- Control de accesos: uso de MFA, gestión de cuentas privilegiadas y retirada de accesos en las bajas.
- Protección de equipos: cifrado de discos, antivirus o EDR y gestión de los dispositivos de la plantilla.
- Gestión de vulnerabilidades: con qué frecuencia se aplican parches y en qué plazo se corrigen los fallos críticos.
- Continuidad: copias de seguridad, pruebas de restauración y plan de recuperación.
- Incidentes: cómo se detectan, cómo se gestionan y si ha habido alguno relevante.
- Subcontratistas: qué terceros intervienen en el servicio y cómo se controlan.
2. Cláusulas contractuales
El contrato es lo que convierte las exigencias en obligaciones. Con la NIS2, los contratos con proveedores críticos suelen incluir cláusulas sobre los siguientes puntos:
- Medidas mínimas de seguridad: el compromiso de mantener controles concretos, a menudo recogidos en un anexo de seguridad.
- Notificación de incidentes: el plazo, el canal y la información mínima con la que el proveedor debe avisar al cliente.
- Derecho de auditoría: la posibilidad de revisar la seguridad del proveedor directamente o a través de informes de terceros.
- Subcontratación: la obligación de informar de los subcontratistas y de trasladarles las mismas exigencias.
- Continuidad del servicio: compromisos de disponibilidad y de recuperación ante una interrupción.
- Fin de la relación: devolución o borrado de los datos y retirada de accesos cuando termina el contrato.
- Consecuencias del incumplimiento: penalizaciones, derecho a resolver el contrato o indemnizaciones.
La cláusula de notificación es la que más se negocia, y tiene una explicación. La notificación de incidentes NIS2 obliga a la entidad a enviar una alerta temprana a la autoridad en 24 horas y una notificación completa en 72. Si su proveedor tarda una semana en avisar, esos plazos son imposibles de cumplir.
3. Certificaciones y evidencias técnicas
Las certificaciones ahorran mucho trabajo a ambas partes, porque demuestran que un tercero independiente ya ha revisado la seguridad del proveedor. Estas son las más habituales:
- ISO 27001: la más reconocida en Europa y la que mejor encaja con las medidas del artículo 21. Si todavía no la tienes, conviene saber qué implica la certificación ISO 27001.
- ENS: obligatorio para quien presta servicios a la Administración pública. Si te mueves entre ambos marcos, te puede interesar la comparativa NIS2 vs ENS.
- SOC 2: frecuente en proveedores de software y servicios en la nube, sobre todo con clientes internacionales.
- Informes de pentesting: pruebas de intrusión recientes realizadas por una empresa externa.
¿Cómo cumplir la NIS2 en la cadena de suministro?
La mayoría de empresas está en los dos lados a la vez. Tiene proveedores a los que controlar y clientes que le piden garantías. Los pasos siguientes sirven para ambas situaciones y, si los sigues en orden, cada uno facilita el siguiente.
1. Haz inventario de tus proveedores y clasifícalos
No se puede gestionar el riesgo de un proveedor que no figura en ningún sitio. El punto de partida es una lista completa de todos los terceros que tienen acceso a tus sistemas, tratan tus datos o sostienen una parte de tu operación, con su responsable interno, el servicio que prestan y su nivel de criticidad.
Esta lista encaja de forma natural con el inventario de activos de la NIS2, porque muchos de esos proveedores están detrás de activos que ya tienes registrados, como un servicio en la nube, una licencia o un equipo en renting.
2. Aplica controles técnicos que puedas demostrar
Son los que más se repiten en los cuestionarios y los que más rápido mejoran tu posición ante un cliente. Antes de pensar en certificaciones, asegúrate de tener estos cubiertos:
- MFA en todas las cuentas: correo, herramientas de trabajo, accesos remotos y paneles de administración.
- Dispositivos gestionados: todos los portátiles y móviles de empresa inventariados, con políticas de seguridad aplicadas y la posibilidad de bloquearlos o borrarlos en remoto.
- Cifrado de discos: activado en todos los equipos, para que la pérdida de un portátil no se convierta en una brecha de datos.
- Parches al día: actualizaciones del sistema operativo y de las aplicaciones instaladas en plazos definidos.
- Protección contra amenazas: antivirus o EDR en todos los equipos, con alertas centralizadas.
- Copias de seguridad verificadas: con pruebas de restauración periódicas.
- Bajas sin cabos sueltos: retirada de todos los accesos y recuperación de los equipos cuando alguien deja la empresa.
La clave está en poder demostrarlo. Tener los controles no es suficiente si no puedes enseñar que funcionan en todos los equipos y en todo momento. Por eso muchas empresas recurren a una herramienta de gestión de dispositivos, como se explica en el artículo sobre si necesitas un MDM para cumplir con la NIS2.
3. Define cómo avisarás de un incidente
Si eres proveedor de una entidad obligada, tu contrato probablemente te exija avisarle en cuestión de horas. Y eso solo es posible si el procedimiento está escrito antes de que pase nada.
Ese procedimiento debería responder a cuatro preguntas:
- Quién detecta y valora el incidente.
- Quién decide si afecta a un cliente.
- A quién se avisa en cada cliente y por qué canal.
- Qué información mínima se envía en la primera comunicación.
4. Revisa tus propios proveedores y aplicaciones SaaS
La cadena no termina en ti. Si tu cliente te pide garantías sobre tus subcontratistas, tendrás que poder darlas, y eso incluye las herramientas SaaS que usa tu equipo para prestar el servicio.
Aquí aparece un riesgo que suele pasar desapercibido, el shadow IT. Las aplicaciones que la plantilla usa sin que IT lo sepa también son proveedores con acceso a tus datos, solo que nadie los ha evaluado. En el artículo sobre NIS2 y SaaS tienes un método para inventariarlas y controlar sus accesos.
5. Ten las evidencias listas antes de que te las pidan
El proveedor que llega a la negociación con la documentación preparada transmite madurez y acorta los plazos. Conviene tener a mano una política de seguridad aprobada, un resumen de una o dos páginas con tus principales controles, tus certificaciones vigentes y los informes técnicos que demuestran el estado de tus equipos y accesos.
Si quieres comprobar en qué punto estás, el checklist de la NIS2 te ayuda a detectar huecos, y el artículo sobre la auditoría NIS2 explica qué evidencias suele revisar un auditor. Muchas de ellas son las mismas que te pedirá un cliente.
¿Cómo ayuda Factorial IT a cumplir la NIS2 en la cadena de suministro?
Factorial IT cubre los dos lados de la cadena de suministro desde un mismo sitio. Te ayuda a controlar a tus proveedores y, al mismo tiempo, a demostrar tu seguridad cuando eres tú el proveedor.
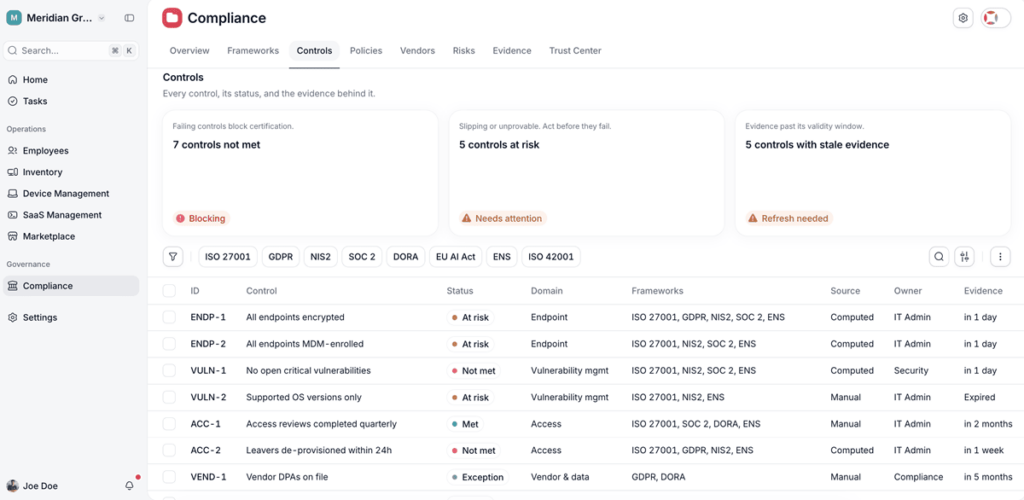
- Registro de proveedores: cada proveedor queda registrado con su criticidad, los datos a los que accede, el estado de su revisión y si tiene firmado el acuerdo de tratamiento de datos.
- Riesgos vinculados a controles: los riesgos de terceros, como compartir datos con un proveedor sin DPA, se evalúan y se conectan con el control que los mitiga.
- Política de gestión de proveedores: puedes redactarla y publicarla desde la plataforma, vinculada a los marcos que cubre, entre ellos la NIS2.
- Evidencias que se renuevan solas: el cifrado de los equipos, el estado de los parches o las bajas de usuarios se capturan de forma automática, con aviso antes de que caduquen.
- Trust Center para tus clientes: una página con tus prácticas de seguridad y el estado real de cada control, para responder a un cliente sin preparar la documentación desde cero.
Factorial IT organiza y automatiza el seguimiento, pero las decisiones siguen siendo tuyas. Qué cláusulas negociar con cada proveedor o qué riesgo asumir dependen de tu contexto y, en muchos casos, de tu asesoría legal. Si quieres ver cómo encaja con el resto de obligaciones, puedes leer cómo Factorial IT ayuda a cumplir con la NIS2.