Durante años, la ciberseguridad ha sido un asunto del departamento de IT. Con la NIS2 eso cambia, ya que esta directiva europea señala de forma expresa al órgano de dirección de las empresas afectadas y le encarga aprobar las medidas de ciberseguridad, supervisar que se aplican y formarse para entender lo que firma.
En este artículo vas a ver qué obligaciones tiene la dirección bajo la NIS2, qué puede delegar en el equipo de IT, qué riesgo personal asume si la empresa incumple y cómo está la situación en España.
¿Qué exige la NIS2 a la dirección?
Las obligaciones de la dirección están en el artículo 20 de la directiva NIS2, el artículo dedicado a la gobernanza. Se resumen en cuatro deberes que recaen sobre el órgano de dirección y que no pueden trasladarse al responsable de IT.
Aprobar las medidas de gestión de riesgos
La dirección tiene que aprobar las medidas de ciberseguridad que la empresa adopta para cumplir el artículo 21. Ese artículo fija un mínimo común que incluye, entre otras cosas, lo siguiente.
- Análisis de riesgos y políticas de seguridad: identificar qué puede fallar y fijar por escrito cómo se protege la empresa.
- Gestión de incidentes: saber cómo detectar, responder y notificar un ciberataque cuando ocurre.
- Continuidad de negocio y gestión de crisis: tener copias de seguridad y un plan para seguir operando si algo se cae.
- Seguridad de la cadena de suministro: comprobar que los proveedores también protegen los datos y sistemas a los que acceden.
- Ciberhigiene y formación: buenas prácticas básicas, como actualizar equipos o detectar un phishing, y formar a la plantilla en ellas.
- Criptografía y cifrado: cifrar la información para que nadie pueda leerla si se pierde o la roban.
- Control de accesos y gestión de activos: saber qué dispositivos y herramientas tiene la empresa y quién puede usar cada uno.
- Autenticación multifactor y comunicaciones seguras: pedir algo más que una contraseña para entrar y usar canales protegidos para comunicarse.
Aprobar implica conocer esas medidas y validarlas de forma explícita, con una decisión que quede registrada. Firmar un documento sin leerlo no cubre la obligación. Si quieres repasar todos los requisitos con detalle, tienes una checklist de la NIS2 que los recoge punto por punto.
Supervisar que las medidas se aplican
Aprobar las medidas es el primer paso, pero la NIS2 también pide a la dirección que compruebe que esas medidas se aplican de verdad.
Eso no obliga a los directivos a entrar en el detalle técnico. Lo que se espera es que reciban información sobre el estado de la seguridad con cierta regularidad, que pregunten cuando algo no cuadra y que hagan seguimiento de los fallos detectados hasta que estén corregidos. Si el equipo de IT avisa de que un tercio de los portátiles no está cifrado, la dirección tiene que saberlo y decidir qué se hace.
Responder por los incumplimientos
La directiva establece que los órganos de dirección respondan cuando la entidad incumple las obligaciones del artículo 21. Es la parte que más preocupa a los directivos, porque abre la puerta a la responsabilidad personal. Tienes el detalle más abajo, en el apartado sobre responsabilidad personal.
Formarse en ciberseguridad
El artículo 20.2 obliga a los miembros del órgano de dirección a seguir formación en ciberseguridad. El objetivo es que tengan conocimientos suficientes para detectar los riesgos, valorar las prácticas de gestión de riesgos y entender su impacto en los servicios de la empresa.
La directiva no exige un curso certificado ni fija un número de horas. Lo importante es que la formación exista, que se repita con cierta regularidad y que quede registro de ella. Además, anima a las empresas a ofrecer una formación similar al resto de la plantilla de forma periódica.
¿A qué directivos afecta?
Estas obligaciones solo se aplican a la dirección de las empresas que entran en el ámbito de la NIS2. Por lo general, son medianas y grandes empresas de los sectores incluidos en los anexos I y II de la directiva, aunque algunas entidades quedan dentro sin importar su tamaño.
Si tienes dudas sobre tu caso, puedes leer nuestro artículo especifico sobre a quién afecta la directiva NIS2 en España.
Quién forma parte del órgano de dirección
La directiva habla de órganos de dirección sin entrar en cada forma societaria. En una sociedad española, eso suele traducirse en el consejo de administración o en el administrador único, así como en los administradores solidarios o mancomunados cuando existen.
A efectos de sanciones, el texto también menciona a las personas físicas con funciones de dirección al nivel de director general o representante legal. Por eso, el consejero delegado y la alta dirección con poderes ejecutivos también deberían darse por aludidos. La ley española de transposición será la que termine de concretar quién responde en cada caso.
Entidades esenciales e importantes
La NIS2 distingue entre entidades esenciales y entidades importantes. Las obligaciones de la dirección son las mismas en los dos casos, pero cambian la supervisión y las sanciones.
Las entidades esenciales tienen una supervisión proactiva, con inspecciones y auditorías aunque no haya pasado nada. Las entidades importantes tienen una supervisión reactiva, que suele activarse tras un incidente o una denuncia. Además, la posibilidad de inhabilitar temporalmente a un directivo solo está prevista para las esenciales.
¿Puede la dirección delegar la NIS2?
Sí y no. La dirección puede delegar la ejecución, pero conserva la responsabilidad. Es la idea que más conviene tener clara, porque es también la que más confusión genera.
Lo que se puede delegar
La dirección no tiene que encargarse del trabajo técnico. Todo lo operativo puede quedar en manos del CISO, del equipo de IT o de un proveedor externo, que son quienes tienen el conocimiento para hacerlo.
- Implantar y mantener los controles técnicos: configurar y revisar las medidas de seguridad, como el cifrado o las contraseñas.
- Gestionar y notificar incidentes: responder ante un ataque y avisar a la autoridad en los plazos que marca la ley.
- Mantener el inventario y la documentación: tener al día la lista de equipos y herramientas, y los documentos de seguridad.
- Preparar los informes para la dirección: resumir el estado de la seguridad para que la dirección pueda revisarlo.
- Coordinar auditorías y proveedores: organizar las revisiones de seguridad y comprobar que los proveedores cumplen.
Lo que no se puede delegar
La aprobación de las medidas, la supervisión de su aplicación y la formación propia siguen siendo de la dirección. Tampoco se pueden delegar las decisiones de fondo, como qué riesgos se aceptan, cuánto presupuesto se destina a seguridad o qué deficiencias se corrigen primero.
Delegar la ejecución en el responsable de seguridad es perfectamente compatible con la NIS2. Lo que la directiva no admite es que la dirección se desentienda.
¿Qué responsabilidad personal asumen los directivos?
La NIS2 hace que la ciberseguridad deje de ser solo un problema de la empresa. Si las cosas se hacen mal, quienes la dirigen también pueden sufrir las consecuencias.
Cuándo responde un directivo
Un directivo no responde por el simple hecho de que la empresa sufra un ciberataque. Responde cuando no ha hecho su parte, es decir, cuando no ha aprobado las medidas de seguridad, no ha supervisado que se apliquen o ha ignorado los problemas que le han comunicado.
Por eso es tan importante poder demostrar que la dirección ha estado encima del tema.
Qué puede pasar
Las consecuencias dependen del tipo de empresa y de la gravedad del incumplimiento.
- Multas para la empresa: hasta 10 millones de euros o el 2 % de la facturación mundial en las entidades esenciales, y hasta 7 millones o el 1,4 % en las importantes.
- Apartamiento temporal del cargo: en las entidades esenciales, si la empresa no corrige los incumplimientos, la autoridad puede impedir a sus directivos ejercer sus funciones hasta que lo haga.
- Otras responsabilidades: cada país puede añadir en su ley nacional nuevas consecuencias para los directivos.
Puedes ver más información sobre todo esto en nuestro artículo sobre las sanciones por incumplir la directiva NIS2.
NIS2 y la dirección en España
España todavía no ha aprobado la ley que traslada la NIS2 a su legislación. El Anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad sigue en tramitación, y puedes seguir su evolución en este artículo sobre cuándo entra en vigor la directiva NIS2 en España.
El texto actual del Anteproyecto va incluso más allá que la directiva en lo que respecta a la dirección. Prevé que los miembros del órgano de dirección respondan de forma solidaria por las infracciones de la empresa, aunque la redacción final puede cambiar durante su paso por las Cortes.
Mientras tanto, los administradores ya tienen obligaciones en materia de ciberseguridad. La Ley de Sociedades de Capital les exige actuar con la diligencia de un ordenado empresario. Si un ciberataque causa daños y se demuestra que la dirección ignoró los riesgos o los avisos de su equipo, puede acabar respondiendo por ello, esté o no la empresa dentro de la NIS2.
¿Cómo cumplir con la NIS2 desde la dirección?
La forma más práctica de cumplir con el artículo 20 es convertir la supervisión de la ciberseguridad en una rutina de gobierno, igual que la revisión de las cuentas o de los riesgos financieros. Estos son los pasos básicos a seguir:
1. Asignar responsabilidades por escrito
Define quién se encarga de la seguridad en el día a día, con qué autoridad y con qué recursos. Puede ser un CISO, un responsable de IT o un proveedor externo, pero su papel y la forma en que rinde cuentas a la dirección tienen que estar documentados.
Muchas empresas crean además un comité de ciberseguridad o incluyen el tema como punto fijo en el orden del día del consejo.
2. Recibir información periódica sobre riesgos e incidentes
Para supervisar, la dirección necesita información clara y regular. Lo más práctico es pedir un informe cada trimestre, sin tecnicismos y con algunos indicadores sencillos como estos:
- Dispositivos cifrados y actualizados: cuántos equipos protegen bien su información y tienen las últimas actualizaciones.
- Equipos que no cumplen las políticas: qué dispositivos se saltan las normas de seguridad de la empresa.
- Accesos activos tras una baja: si alguien que ya no trabaja en la empresa sigue pudiendo entrar a sus herramientas.
- Incidentes y tiempo de respuesta: cuántos problemas de seguridad ha habido y cuánto se ha tardado en resolverlos.
- Proveedores y herramientas SaaS: si se ha revisado la seguridad de los proveedores clave y si hay aplicaciones en uso que nadie ha aprobado.
- Deficiencias pendientes de la auditoría: qué fallos detectados en la última revisión siguen sin corregirse.
Para que estos indicadores sean fiables, la empresa necesita saber primero qué tiene. Ahí entra el inventario de activos de la NIS2, que es la base de casi cualquier informe de seguridad.
3. Destinar recursos proporcionados al riesgo
Las medidas de seguridad necesitan presupuesto, tiempo y personas. Si la dirección las aprueba sin darles recursos, el problema sigue siendo suyo.
La buena noticia es que la NIS2 no exige lo mismo a todas las empresas. Las medidas tienen que ajustarse al tamaño y al riesgo de cada una, así que una pyme no necesita invertir como un banco. Lo importante es que la dirección decida qué es razonable y lo deje por escrito.
Esto incluye a los proveedores y a las aplicaciones SaaS que usa tu equipo, que también forman parte del riesgo de la empresa.
4. Dejar constancia documental de la supervisión
Si llega una inspección, decir que la dirección ha supervisado no es suficiente. Hay que poder demostrarlo.
Por eso conviene guardar todo lo que deja rastro de esa supervisión. Las actas en las que se aprueban las medidas, los informes que ha revisado la dirección, las decisiones sobre riesgos y presupuesto y los registros de formación de sus miembros. Con esos documentos, cualquier inspector puede ver que la dirección ha hecho su parte.
Es además la misma documentación que te pedirán en una auditoría NIS2. Cuanto antes empieces a generarla, menos trabajo tendrás cuando llegue el momento.
¿Cómo supervisar la ciberseguridad con Factorial IT?
La dirección solo puede supervisar bien si tiene datos claros y al día. El problema es que, en muchas empresas, esa información está repartida entre hojas de cálculo, correos y herramientas distintas, y reunirla lleva horas.
Factorial IT reúne dispositivos, accesos y aplicaciones en una sola plataforma conectada con RR. HH. Así, el equipo de IT tiene siempre a mano el estado real de la seguridad y puede compartirlo con la dirección sin tener que buscarlo cada vez.
- Control de dispositivos: con la gestión de dispositivos MDM, el equipo de IT aplica las mismas políticas de cifrado, contraseñas y bloqueo en todos los equipos y recibe un aviso cuando alguno deja de cumplirlas.
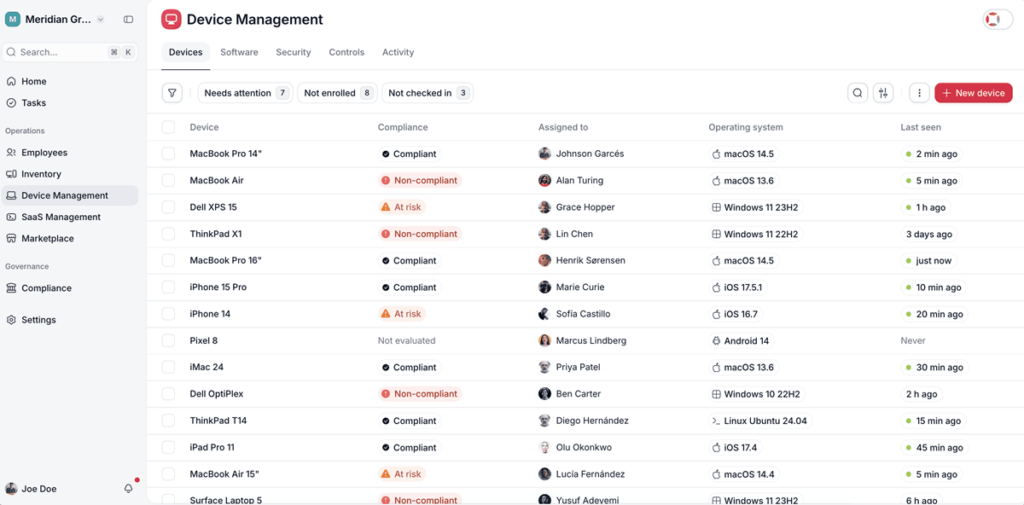
- Actualizaciones y vulnerabilidades: permite ver qué equipos están sin actualizar, qué vulnerabilidades tienen y qué sistemas se han quedado sin soporte.
- Protección frente a malware: se integra con soluciones de seguridad como SentinelOne y ThreatDown y comprueba que el antivirus está instalado y funcionando en cada equipo.
- Inventario siempre actualizado: cada portátil, móvil y licencia aparece asignado a la persona que lo usa, sin tener que mantener un Excel.
- Altas y bajas sin olvidos: cuando alguien entra o sale de la empresa en RR. HH., sus accesos se conceden o se retiran al momento, y queda registro de cada paso.
- Aplicaciones bajo control: la gestión de SaaS detecta las herramientas que nadie ha aprobado y permite decidir cuáles se quedan.
- Respuesta rápida ante incidentes: si un equipo se ve comprometido, muestra al instante quién lo usa y a qué tiene acceso, y permite bloquearlo o borrarlo en remoto.
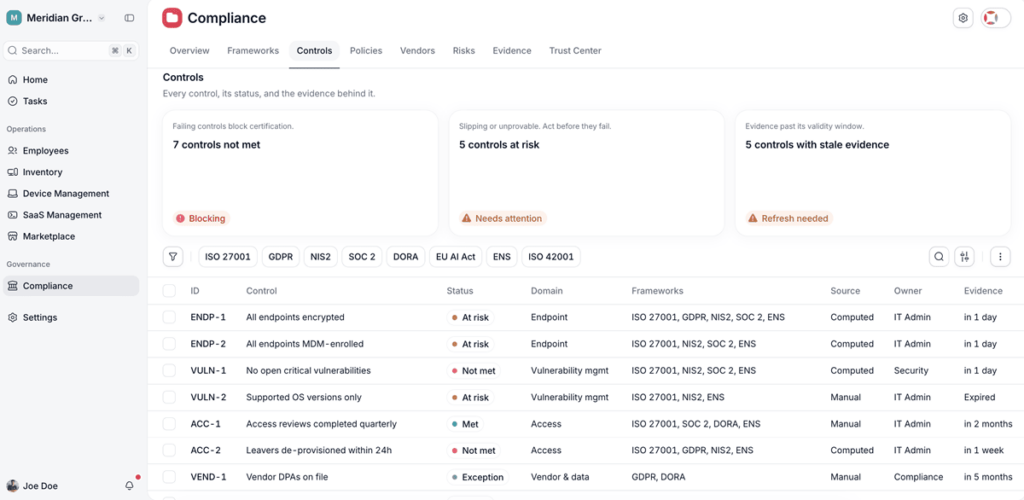
- Evidencias automáticas: las pruebas de cumplimiento para NIS2, ISO 27001 y ENS se generan solas a partir de cada dispositivo, listas para una auditoría o para los informes de la dirección.
Eso sí, la herramienta aporta los datos y las evidencias, pero aprobar las medidas, decidir los recursos y dejar constancia en las actas sigue siendo tarea de la dirección. Si quieres ver todos los requisitos que cubre, puedes leer cómo Factorial IT ayuda a cumplir con la NIS2.